Guide
FRIA selon l'article 27 de l'AI Act : qui, quoi, quand
Organismes publics, entités privées fournissant des services publics, acteurs de la notation de crédit et assureurs vie et maladie doivent évaluer les droits fondamentaux avant d'utiliser une IA de l'annexe III dès le 02.12.2027, et le projet de modèle est ouvert aux commentaires jusqu'au 15.01.2027.
L'essentiel
- Une FRIA est exigée des organismes de droit public, des entités privées fournissant des services publics et de tout déployeur utilisant l'IA pour la notation de crédit ou la tarification en assurance vie et maladie.
- Selon le Digital Omnibus, règlement (UE) 2026/1744, l'obligation s'applique aux systèmes à haut risque de l'annexe III à partir du 02.12.2027, avant leur première utilisation.
- L'analyse décrit les processus, la période et la fréquence, les groupes concernés, les risques de préjudice, le contrôle humain et les mesures dont les mécanismes de plainte, et ses résultats sont notifiés à l'autorité de surveillance du marché.
- Ce qu'une AIPD au sens du RGPD couvre déjà peut faire l'objet de renvois, mais la FRIA porte sur tous les droits fondamentaux.
- Les commentaires sur le projet de modèle du Bureau de l'IA sont possibles via EUSurvey jusqu'au 15.01.2027, et les déployeurs concernés peuvent se porter candidats au test jusqu'au 04.12.2026.
Sur cette page
- Qui doit réaliser une FRIA
- À partir de quand l'obligation s'applique
- Ce que doit contenir l'analyse
- La notification à l'autorité de surveillance du marché
- Le lien avec l'AIPD du RGPD
- Le modèle du Bureau de l'IA
- Comment donner votre avis sur le projet
- Qui est compétent au Luxembourg
- Comment vous préparer dès maintenant
- Ce qui reste ouvert
- Quelles sources ce guide utilise-t-il ?
Une analyse d'impact sur les droits fondamentaux (Fundamental Rights Impact Assessment, FRIA) au sens de l'article 27 de l'AI Act n'est exigée que de certains déployeurs : les organismes de droit public, les entités privées qui fournissent des services publics, et toute entreprise qui utilise l'IA pour évaluer la solvabilité ou pour fixer les prix en assurance vie et maladie.
L'obligation s'applique aux systèmes à haut risque de l'annexe III à partir du 02.12.2027. Le projet de modèle du Bureau de l'IA (AI Office) est ouvert aux commentaires jusqu'au 15.01.2027, et les déployeurs peuvent se porter candidats pour le tester jusqu'au 04.12.2026.
Nous avons vérifié le texte le 19.11.2026 dans le PDF du Journal officiel du Digital Omnibus on AI, règlement (UE) 2026/1744 et dans la version consolidée de l'AI Act sur l'AI Act Service Desk de la Commission (texte à jour au 27.07.2026). EUR-Lex ne nous a pas laissé accéder ce jour-là. Les obligations générales des déployeurs, comme le contrôle humain et les journaux de l'article 26, figurent dans notre check-list AI Act pour PME, la maîtrise de l'IA dans notre guide sur la politique d'utilisation de l'IA pour les salariés.
Qui doit réaliser une FRIA
L'article 27, paragraphe 1, vise trois groupes. L'obligation s'applique avant qu'ils ne déploient un système d'IA à haut risque au sens de l'article 6, paragraphe 2, c'est-à-dire un usage listé à l'annexe III :
| Groupe | Quels systèmes | Source |
|---|---|---|
| Organismes de droit public | Tous les domaines de l'annexe III sauf le point 2 (infrastructures critiques) | Art. 27, par. 1 |
| Entités privées fournissant des services publics | Tous les domaines de l'annexe III sauf le point 2 | Art. 27, par. 1 |
| Tout déployeur, public ou privé | Annexe III, point 5 b) : solvabilité ou note de crédit de personnes physiques, sauf l'IA utilisée pour détecter la fraude financière | Art. 27, par. 1, annexe III |
| Tout déployeur, public ou privé | Annexe III, point 5 c) : évaluation des risques et tarification pour des personnes physiques en assurance vie et maladie | Art. 27, par. 1, annexe III |
L'AI Act ne définit pas les « organismes de droit public ». Dans son projet de note explicative, le Bureau de l'IA propose une lecture large : organes de l'État, autorités régionales et locales, autres entités de droit public chargées de missions publiques et entités investies par la loi de prérogatives de puissance publique. Pour les entités privées fournissant des services publics, la note renvoie au considérant 96, qui cite l'éducation, les soins de santé, les services sociaux, le logement et l'administration de la justice. Selon la note, ce sont des exemples et non une liste fermée. Le texte est un projet et ne reflète pas une position officielle de la Commission.
Concrètement : une banque ou un prêteur au Luxembourg qui évalue des clients particuliers avec l'IA, ou un assureur qui tarife des contrats vie ou maladie avec l'IA, doit réaliser une FRIA, quelle que soit sa taille. Une entreprise privée qui utilise l'IA seulement pour trier des candidatures a un usage à haut risque au sens du point 4 de l'annexe III, donc les obligations de l'article 26, mais pas d'obligation de FRIA tant qu'elle ne fournit pas de services publics. Savoir si une école privée, une clinique ou une maison de soins compte comme « entité privée fournissant des services publics » dépendra des lignes directrices définitives et, au final, des juridictions. Nous le signalons comme ouvert.
À partir de quand l'obligation s'applique
Le Digital Omnibus on AI, règlement (UE) 2026/1744 du 08.07.2026 (Journal officiel du 24.07.2026), a décalé les dates du haut risque. Le nouvel article 113, point c) i), applique le chapitre III, sections 1 à 3, dont fait partie l'article 27, à partir du 02.12.2027 aux systèmes classés à haut risque au titre de l'annexe III. La page de consultation de la Commission confirme que les déployeurs doivent respecter l'obligation à partir du 02.12.2027.
Deux points comptent pour la planification :
- Première utilisation. Selon l'article 27, paragraphe 2, la FRIA est due avant la première utilisation du système. Si un élément du paragraphe 1 change pendant l'utilisation, vous la mettez à jour. Selon le projet de note, une nouvelle version du système ou de son modèle sous-jacent peut constituer un tel changement.
- Systèmes déjà en service. Selon l'article 111, paragraphe 2, les systèmes à haut risque mis sur le marché ou mis en service avant le 02.12.2027 ne sont couverts qu'en cas de modification importante de leur conception par la suite. Les fournisseurs et déployeurs de systèmes à haut risque destinés à être utilisés par des autorités publiques doivent de toute façon se conformer d'ici le 02.08.2030.
Chaque jeudi matin, heure d'Europe centrale.
Le briefing Thinking
Un courriel par semaine : ce qui a changé dans le logiciel professionnel européen, quels prix ont bougé et quel comparatif nous avons publié. Aucun courrier commercial.
Ce que doit contenir l'analyse
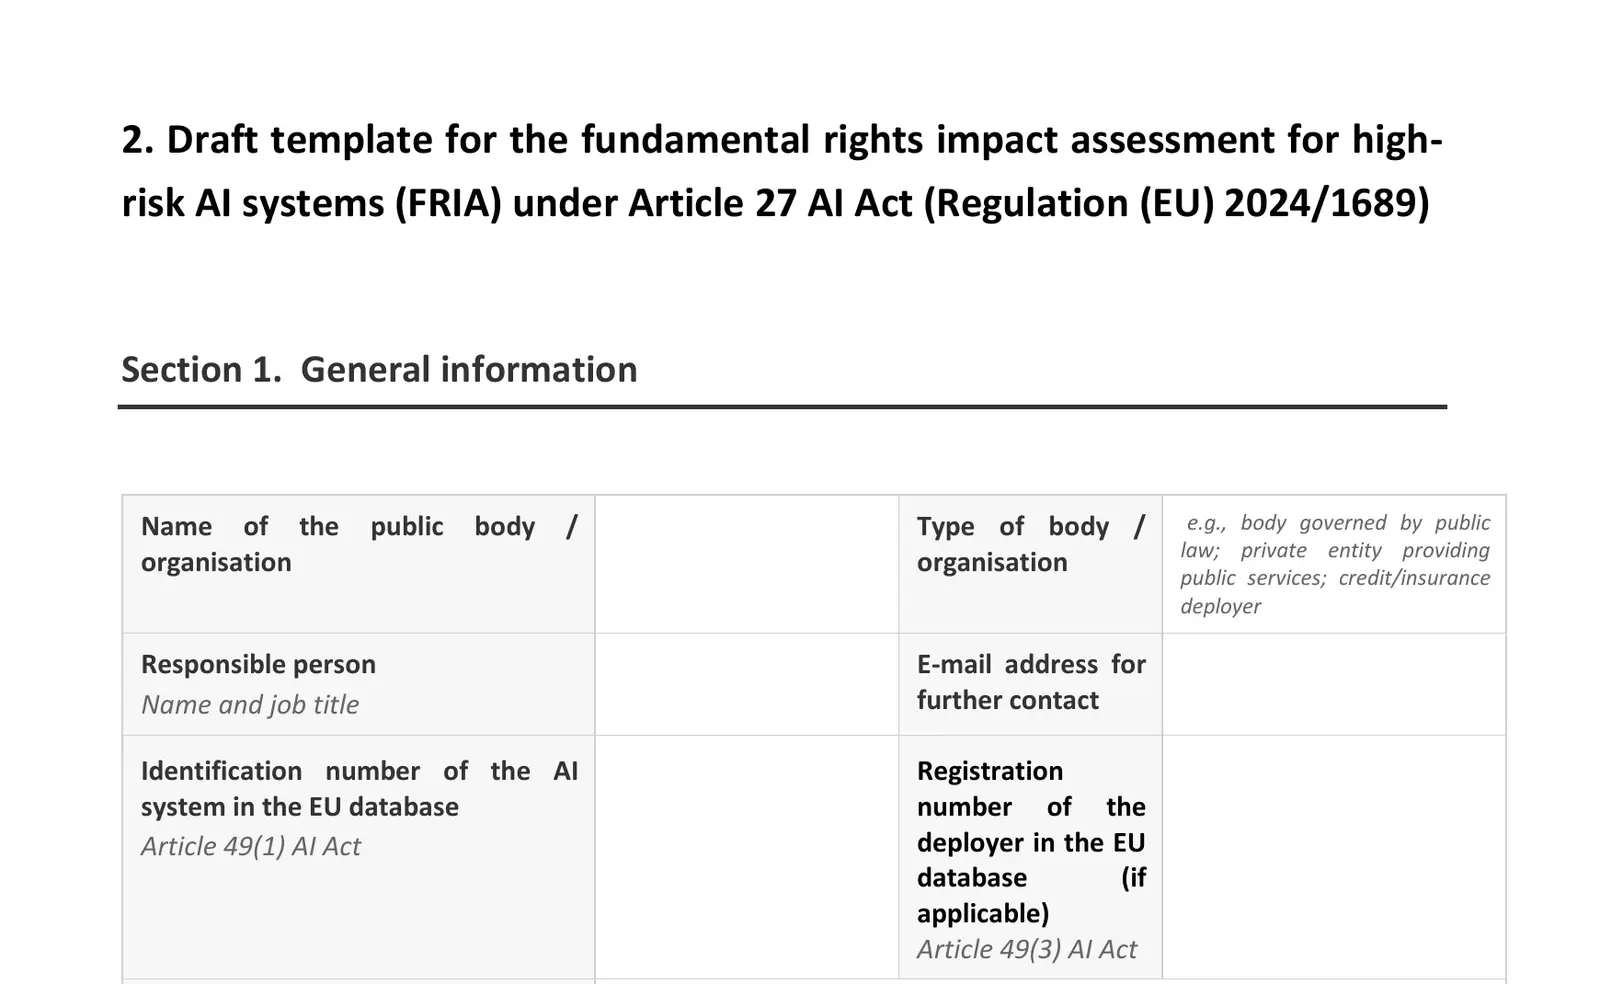
L'article 27, paragraphe 1, points a) à f), fixe le contenu. Le projet de modèle du Bureau de l'IA suit cette structure :
| Art. 27, par. 1 | Contenu | Projet de modèle |
|---|---|---|
| a) | Vos processus dans lesquels le système est utilisé conformément à sa destination | Section 2, question 2.1 |
| b) | Période et fréquence d'utilisation | Section 2, question 2.2 |
| c) | Catégories de personnes et groupes susceptibles d'être concernés | Section 3 |
| d) | Risques spécifiques de préjudice pour ces groupes, compte tenu des informations du fournisseur selon l'article 13 | Section 4 |
| e) | Mise en œuvre du contrôle humain selon la notice d'utilisation | Section 5 |
| f) | Mesures si les risques se matérialisent, y compris la gouvernance interne et les mécanismes de plainte | Section 6 |
Le projet ajoute une section 1 d'informations générales (organisation, personne responsable, numéros dans la base de données de l'UE, domaine d'utilisation, recours à des analyses antérieures, parties prenantes consultées) et une section 7 avec une conclusion générale.
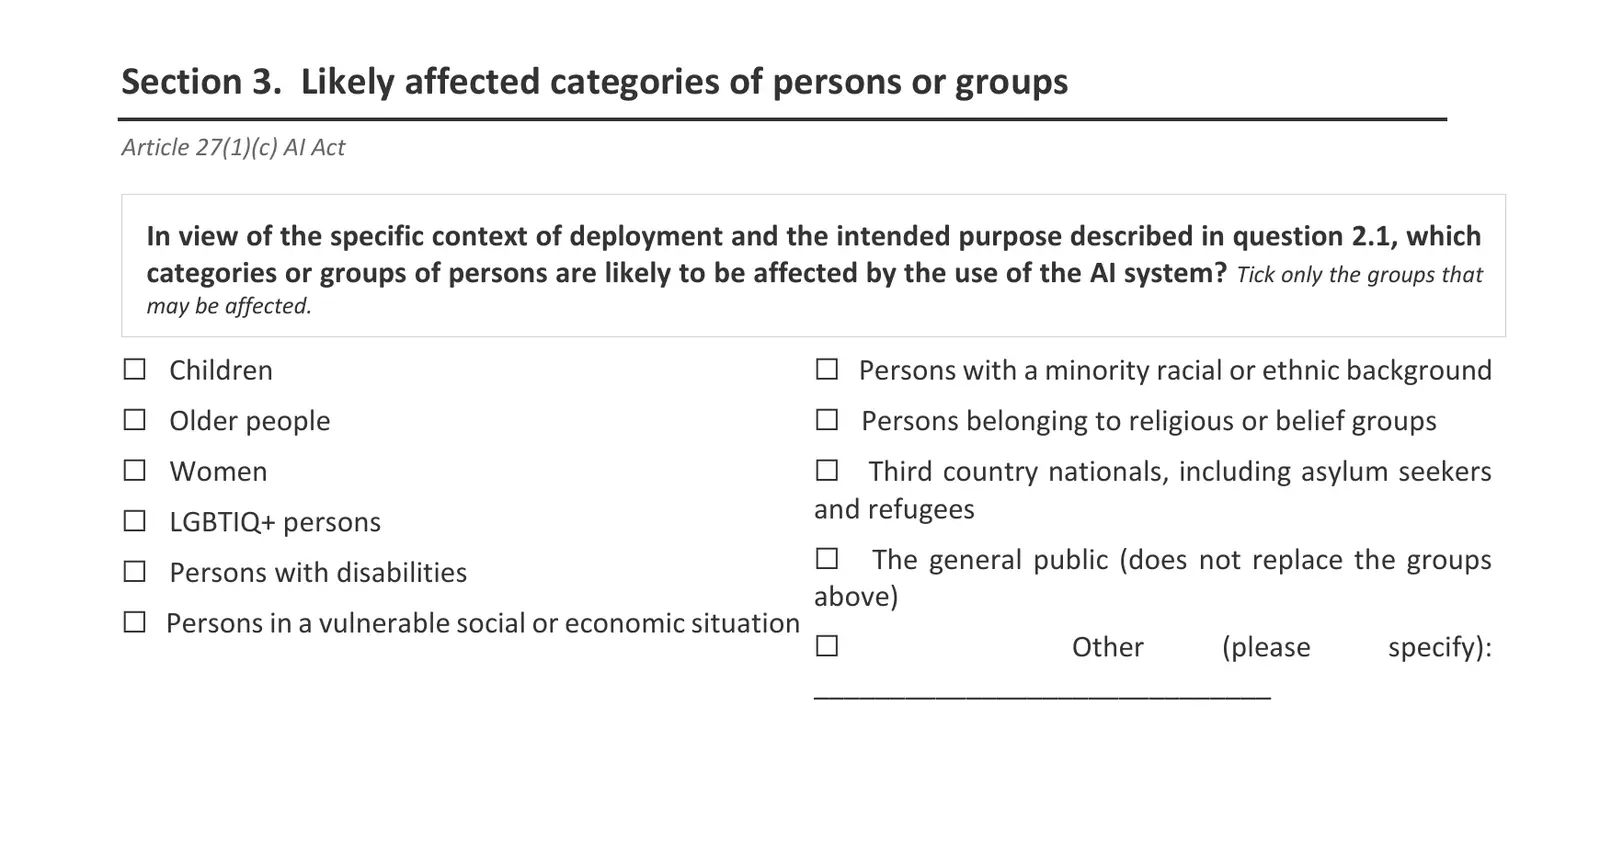
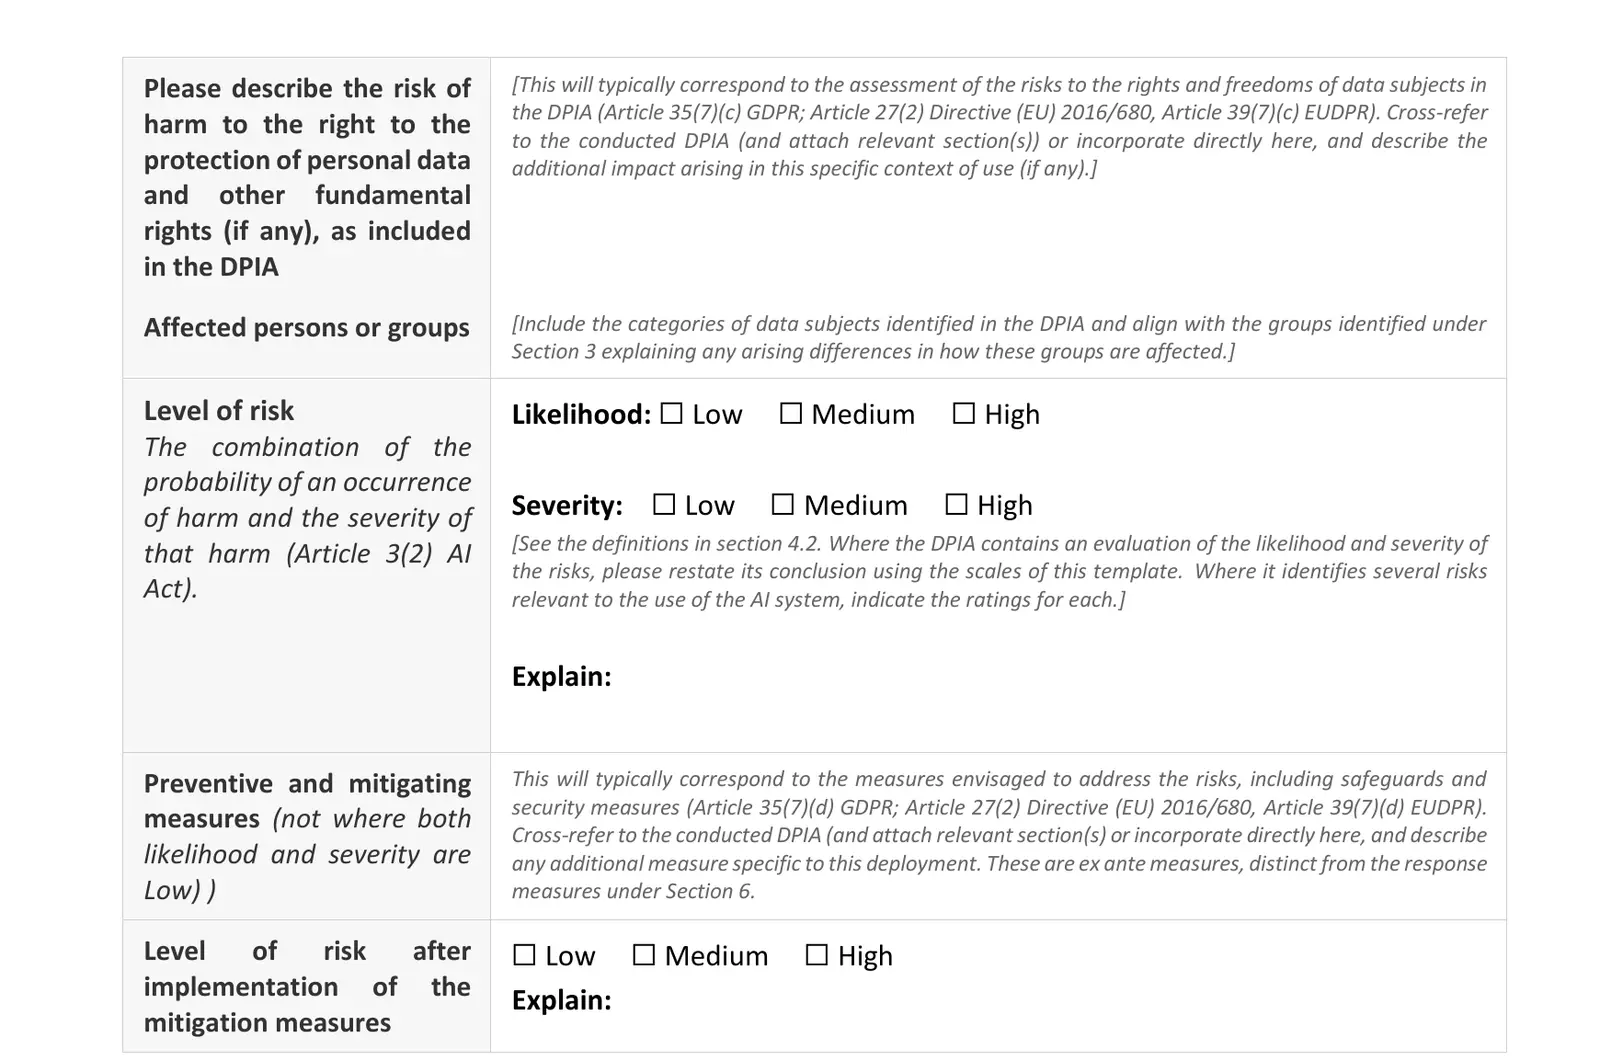
Dans la section 4, le projet demande pour chaque risque quels droits fondamentaux sont touchés, quelles sont la probabilité et la gravité du préjudice (Low, Medium ou High), quelles mesures préventives vous prenez et quel risque subsiste ensuite. Le droit à la protection des données a son propre bloc, qui peut s'appuyer sur une analyse d'impact relative à la protection des données existante.
Selon le projet de note, chaque système d'IA nécessite sa propre FRIA, couvrant toutes ses finalités d'utilisation. Le Bureau de l'IA recommande une équipe pluridisciplinaire, une responsabilité claire pour l'analyse finale, la notice d'utilisation du fournisseur et, le cas échéant, l'avis de personnes concernées, d'experts indépendants ou de la société civile.
La notification à l'autorité de surveillance du marché
Une fois l'analyse réalisée, l'article 27, paragraphe 3, impose de notifier les résultats à l'autorité de surveillance du marché, en joignant le modèle rempli. Seul le cas de l'article 46, paragraphe 1, une autorisation exceptionnelle par exemple pour des raisons de sécurité publique, peut dispenser de la notification. Selon le projet de note, cette dispense ne concerne que la notification, pas l'analyse elle-même.
Le canal n'est pas encore fixé : à l'endroit du lien de notification, le projet indique encore « [link to be added later] ». Les autorités publiques qui enregistrent l'utilisation d'un système à haut risque dans la base de données de l'UE selon l'article 49, paragraphe 3, remplissent en plus un résumé des résultats. Ce résumé est publié dans la partie publique de la base.
Le lien avec l'AIPD du RGPD
Beaucoup de déployeurs soumis à la FRIA disposent déjà, pour le même système, d'une analyse d'impact relative à la protection des données (AIPD) selon l'article 35 du RGPD. L'article 26, paragraphe 9, leur demande d'utiliser pour cela les informations du fournisseur. L'article 27, paragraphe 4, dans la version de l'Omnibus, permet de renvoyer dans la FRIA aux sections pertinentes de l'AIPD ou d'en reprendre des parties.
Les deux analyses ne se remplacent pas. Selon le projet de note, l'AIPD porte sur les risques du traitement de données personnelles, la FRIA sur tous les droits fondamentaux que l'utilisation peut toucher. Le projet cite notamment l'égalité et la non-discrimination, les droits de l'enfant, les droits des travailleurs et l'accès aux soins de santé.
Le modèle du Bureau de l'IA
Selon l'article 27, paragraphe 5, modifié par l'Omnibus, le Bureau de l'IA élabore un modèle de questionnaire, y compris un outil automatisé, pour aider les déployeurs à respecter leurs obligations de manière simplifiée. Le modèle doit permettre des renvois à l'AIPD. Selon la Commission, le projet actuel a été préparé avec l'apport de l'Agence des droits fondamentaux de l'UE (FRA). Une fois adopté, les déployeurs devront l'utiliser pour la notification, et il sera proposé comme outil automatisé sur l'AI Act Single Information Platform. La page de garde du projet précise que la Commission ne l'a ni adopté ni approuvé.
Comment donner votre avis sur le projet
La Commission a publié la consultation le 16.11.2026 sur son site Shaping Europe's digital future. Elle comporte deux volets :
1. Consultation publique sur le modèle, jusqu'au 15.01.2027.
- Formulaire : questionnaire EUSurvey « Stakeholder consultation on the draft template for a fundamental rights impact assessment under Article 27 AI Act », en anglais uniquement.
- Qui peut participer : des organisations (entreprises, associations, autorités, société civile, recherche) et des particuliers à titre personnel, par exemple des experts indépendants. Déployeurs, fournisseurs et autres opérateurs choisissent leur catégorie.
- Structure : des questions sur la note explicative et sur chaque section du modèle. Vous pouvez ne répondre qu'à certaines sections ou questions.
- Publication : les contributions peuvent être publiées. Vous choisissez si votre nom apparaît. Le formulaire demande de ne pas mettre de données personnelles dans la contribution elle-même. Le Bureau de l'IA publiera une synthèse agrégée, sans citation directe.
2. Test du modèle en pratique, manifestation d'intérêt jusqu'au 04.12.2026.
- Pour les déployeurs qui devront eux-mêmes réaliser une FRIA selon l'article 27 : formulaire EUSurvey « FRIA template testing: expression of interest », environ cinq minutes selon le formulaire.
- Les participants appliquent le projet à l'un de leurs propres systèmes, prévu ou en service. Le Bureau de l'IA les accompagne avec une séance d'introduction, des réponses en cours de route et une séance de clôture.
- En cas de nombreuses candidatures, le Bureau de l'IA sélectionne pour un équilibre entre domaines d'utilisation, États membres et tailles d'organisation. La participation est volontaire et ne modifie aucune obligation de l'AI Act.
Avant d'ouvrir le formulaire, lisez la note et le modèle (PDF) et rassemblez les remarques du juridique, de la protection des données et du métier.
Qui est compétent au Luxembourg
L'autorité de surveillance du marché qui recevra la notification n'est pas encore désignée par la loi au Luxembourg. Le projet de loi n° 8476, déposé le 23.12.2024, doit mettre en œuvre l'AI Act. Le 19.11.2026, la Chambre des Députés l'indiquait toujours « En commission », dernière mise à jour le 10.07.2026. Selon la CNPD, le projet ferait de la CNPD l'autorité de surveillance du marché par défaut et lui donnerait un rôle en matière de droits fondamentaux, à côté de l'ALIA et de l'ITM.
Pour les établissements financiers, l'article 74, paragraphe 6, de l'AI Act prévoit que l'autorité de surveillance financière est l'autorité de surveillance du marché, dans la mesure où l'utilisation est directement liée aux services financiers. L'intitulé du projet 8476 mentionne aussi des modifications de la loi sur la CSSF et de la loi sur le secteur des assurances. La répartition finale des tâches entre CNPD, CSSF et CAA dépend de la loi votée. Nous le signalons comme ouvert.
Comment vous préparer dès maintenant
- Vérifiez si vous êtes concerné. Êtes-vous un organisme public, fournissez-vous des services publics, ou utilisez-vous l'IA pour la notation de crédit ou la tarification en assurance vie et maladie ? Si rien de cela ne s'applique, documentez pourquoi.
- Listez vos usages relevant de l'annexe III. Reprenez l'inventaire de notre check-list AI Act et marquez les systèmes qui relèvent de l'article 27.
- Demandez par écrit au fournisseur la notice d'utilisation et les informations de l'article 13, et s'il existe une analyse d'impact sur laquelle vous pourriez vous appuyer selon l'article 27, paragraphe 2. Selon le projet de note, le fournisseur n'est pas obligé de la partager, mais c'est une bonne pratique.
- Partez de votre AIPD. Si une AIPD existe, notez les parties auxquelles vous pouvez renvoyer et les droits qu'elle ne couvre pas.
- Constituez l'équipe. Désignez une personne responsable de l'analyse finale et réunissez juridique, protection des données, informatique et métier.
- Désignez les personnes chargées du contrôle humain. L'article 26, paragraphe 2, exige compétence, formation, autorité et soutien. Décrivez qui peut arrêter ou corriger le système.
- Prévoyez un canal de plainte. Le point f) demande des mécanismes de plainte et une gouvernance interne si un risque se matérialise.
- Testez le projet sur un système. Si vous êtes concerné, l'appel à tests jusqu'au 04.12.2026 vous donne un accompagnement direct du Bureau de l'IA.
- Planifiez les dates. La FRIA doit être prête avant la première utilisation. Intégrez-la donc à chaque projet qui démarre après le 02.12.2027.
Ce qui reste ouvert
- Le modèle définitif, l'outil automatisé et le canal de notification ne sont pas encore publiés. Le projet peut encore changer après la consultation.
- Le projet de loi 8476 n'est pas voté. L'autorité luxembourgeoise de surveillance du marché pour les notifications FRIA et la répartition entre CNPD, CSSF et CAA ne sont pas fixées.
- La portée exacte de la notion d'« entités privées fournissant des services publics » n'est décrite que dans un projet de note et au considérant 96.
- L'AI Act ne fixe pas de délai en jours pour la notification. L'article 27, paragraphe 3, indique seulement qu'elle intervient une fois l'analyse réalisée.
Quelles sources ce guide utilise-t-il ?
Toutes les sources consultées le 19.11.2026.
- Commission européenne : consultation sur le projet de modèle FRIA (16.11.2026), projet de note explicative et de modèle (PDF), consultation EUSurvey, formulaire de test EUSurvey, avis juridique (CC BY 4.0)
- Journal officiel : règlement (UE) 2026/1744, Digital Omnibus on AI (JO L du 24.07.2026, PDF via l'Office des publications de l'UE)
- AI Act Service Desk, version consolidée à jour au 27.07.2026 : article 26, article 27, article 46, article 49, article 74, article 111, article 113, annexe III, considérant 96
- Luxembourg : projet de loi n° 8476, Chambre des Députés ; CNPD, Un an déjà pour le règlement européen sur l'intelligence artificielle (18.08.2025)
Questions et réponses
Toute entreprise utilisant une IA à haut risque doit-elle faire une FRIA ?
À partir de quand la FRIA est-elle obligatoire ?
Comment commenter le projet de modèle FRIA ?
Sources
- [1] Commission seeks feedback on draft template for the fundamental rights impact assessment under the AI Act, Shaping Europe's digital future (16.11.2026) consulté le 2026-11-19
- [2] Draft Explanatory Notice and template for the fundamental rights impact assessment under Article 27(5) of Regulation (EU) 2024/1689 (AI Office, PDF) consulté le 2026-11-19
- [3] EUSurvey: Stakeholder consultation on the draft template for a fundamental rights impact assessment under Article 27 AI Act consulté le 2026-11-19
- [4] EUSurvey: FRIA template testing, expression of interest consulté le 2026-11-19
- [5] Regulation (EU) 2026/1744 of 8 July 2026 (Digital Omnibus on AI), Official Journal L, 24.07.2026 (PDF via EU Publications Office) consulté le 2026-11-19
- [6] Article 27: Fundamental rights impact assessment for high-risk AI systems, AI Act Service Desk (consolidated text as at 27.07.2026) consulté le 2026-11-19
- [7] Article 113: Entry into force and application, AI Act Service Desk consulté le 2026-11-19
- [8] Article 111: AI systems already placed on the market or put into service, AI Act Service Desk consulté le 2026-11-19
- [9] Annex III: High-risk AI systems referred to in Article 6(2), AI Act Service Desk consulté le 2026-11-19
- [10] Recital 96, AI Act Service Desk consulté le 2026-11-19
- [11] Article 26: Obligations of deployers of high-risk AI systems, AI Act Service Desk consulté le 2026-11-19
- [12] Article 46: Derogation from conformity assessment procedure, AI Act Service Desk consulté le 2026-11-19
- [13] Article 49: Registration, AI Act Service Desk consulté le 2026-11-19
- [14] Article 74: Market surveillance and control of AI systems in the Union market, AI Act Service Desk consulté le 2026-11-19
- [15] Projet de loi 8476, Chambre des Députés consulté le 2026-11-19
- [16] Un an déjà pour le règlement européen sur l'intelligence artificielle, CNPD (18.08.2025) consulté le 2026-11-19
- [17] Legal notice, Shaping Europe's digital future consulté le 2026-11-19