Guide
AI Act : les obligations des PME qui utilisent l'IA
Une PME luxembourgeoise qui utilise des outils d'IA doit déjà éviter les pratiques interdites et respecter l'article 50, tandis que les obligations haut risque de l'article 26 s'appliquent dès le 02.12.2027.
L'essentiel
- Une entreprise qui se contente d'utiliser l'IA est déployeur ; elle devient fournisseur si elle appose sa marque, modifie substantiellement un système ou le détourne vers un usage à haut risque.
- Les pratiques interdites, comme la reconnaissance des émotions au travail, le sont depuis le 02.02.2025, et deux nouvelles interdictions s'appliquent dès le 02.12.2026.
- Depuis le 02.08.2026, les déployeurs doivent signaler les hypertrucages, certains textes d'IA d'intérêt public et l'usage de la reconnaissance des émotions ou de la catégorisation biométrique.
- Les obligations des déployeurs de systèmes à haut risque de l'annexe III, comme les outils de recrutement, s'appliquent dès le 02.12.2027 : contrôle humain, journaux conservés six mois au moins, information des travailleurs.
- Le projet de loi luxembourgeois n° 8476, qui ferait de la CNPD l'autorité de l'IA par défaut, était toujours en commission le 13.11.2026.
Sur cette page
- Quelles échéances de l'AI Act concernent les déployeurs ?
- Étape 1 : êtes-vous déployeur ou fournisseur ?
- Étape 2 : comment classer vos outils d'IA ?
- Étape 3 : avez-vous exclu les pratiques interdites ?
- Étape 4 : quelles obligations de transparence l'article 50 impose-t-il aux déployeurs ?
- Étape 5 : l'un de vos outils est-il à haut risque selon l'annexe III ?
- Étape 6 : comment préparer dès maintenant les obligations de l'article 26 ?
- Étape 7 : devez-vous réaliser une analyse d'impact sur les droits fondamentaux ?
- Qui contrôlera l'AI Act au Luxembourg ?
- Et si vous développez votre propre système d'IA ?
- Liste de contrôle : que doit faire un déployeur dès maintenant ?
- Qu'est-ce qui reste ouvert ?
Une PME luxembourgeoise qui se contente d'utiliser des outils d'IA est un déployeur au sens de l'AI Act, et trois obligations s'appliquent déjà à elle : aucune pratique d'IA interdite, la transparence dans les cas de l'article 50 et la maîtrise de l'IA par le personnel.
Les obligations plus lourdes pour l'IA à haut risque (contrôle humain, journaux, information des travailleurs) s'appliquent dès le 02.12.2027 aux systèmes de l'annexe III. Voici ce qu'il faut vérifier et préparer.
Dates et articles vérifiés le 13.11.2026 dans l'AI Act consolidé de l'AI Act Service Desk de la Commission (texte au 27.07.2026, omnibus numérique compris), auprès de la CNPD et de la Chambre des Députés. La maîtrise de l'IA (article 4) est traitée dans notre guide sur la politique d'utilisation de l'IA.
Quelles échéances de l'AI Act concernent les déployeurs ?
| Date | Ce qui s'applique | Base juridique |
|---|---|---|
| 02.02.2025 | Pratiques interdites (article 5) et maîtrise de l'IA (article 4) | Article 113, point a) |
| 02.08.2025 | Chapitre sur les sanctions | Article 113, point b) |
| 02.08.2026 | Obligations de transparence de l'article 50, application générale | Article 113 |
| 02.12.2026 | Deux nouvelles interdictions : hypertrucages intimes sans consentement et matériel pédopornographique | Article 113, point a) |
| 02.12.2027 | Obligations haut risque pour les systèmes de l'annexe III, dont les articles 26 et 27 | Article 113, point c) i) |
| 02.08.2028 | Obligations haut risque pour l'IA intégrée aux produits de l'annexe I | Article 113, point c) ii) |
Étape 1 : êtes-vous déployeur ou fournisseur ?
L'article 3, point 4, définit le déployeur comme toute personne ou entité « utilisant sous sa propre autorité un système d'IA », sauf dans le cadre d'une activité personnelle à caractère non professionnel. Le fournisseur développe un système d'IA, ou le fait développer, et le commercialise sous son propre nom. Une boulangerie qui rédige ses menus avec ChatGPT ou une fiduciaire qui lit ses factures avec un outil d'IA sont des déployeurs.
Ce rôle peut changer. Selon l'article 25, vous devenez fournisseur d'un système à haut risque, avec les obligations de l'article 16, si vous :
- apposez votre nom ou votre marque sur un système à haut risque déjà mis sur le marché,
- modifiez substantiellement un système à haut risque de sorte qu'il reste à haut risque, ou
- changez la destination d'un système, y compris d'un système d'IA à usage général, de sorte qu'il devienne à haut risque.
Exemple : configurer un chatbot généraliste pour trier des candidatures change sa destination vers un cas de l'annexe III.
Chaque jeudi matin, heure d'Europe centrale.
Le briefing Thinking
Un courriel par semaine : ce qui a changé dans le logiciel professionnel européen, quels prix ont bougé et quel comparatif nous avons publié. Aucun courrier commercial.
Étape 2 : comment classer vos outils d'IA ?
Reprenez votre inventaire des outils (étape 1 de notre guide sur la politique d'IA) et ajoutez une colonne : la classe de risque. L'AI Act distingue quatre niveaux.
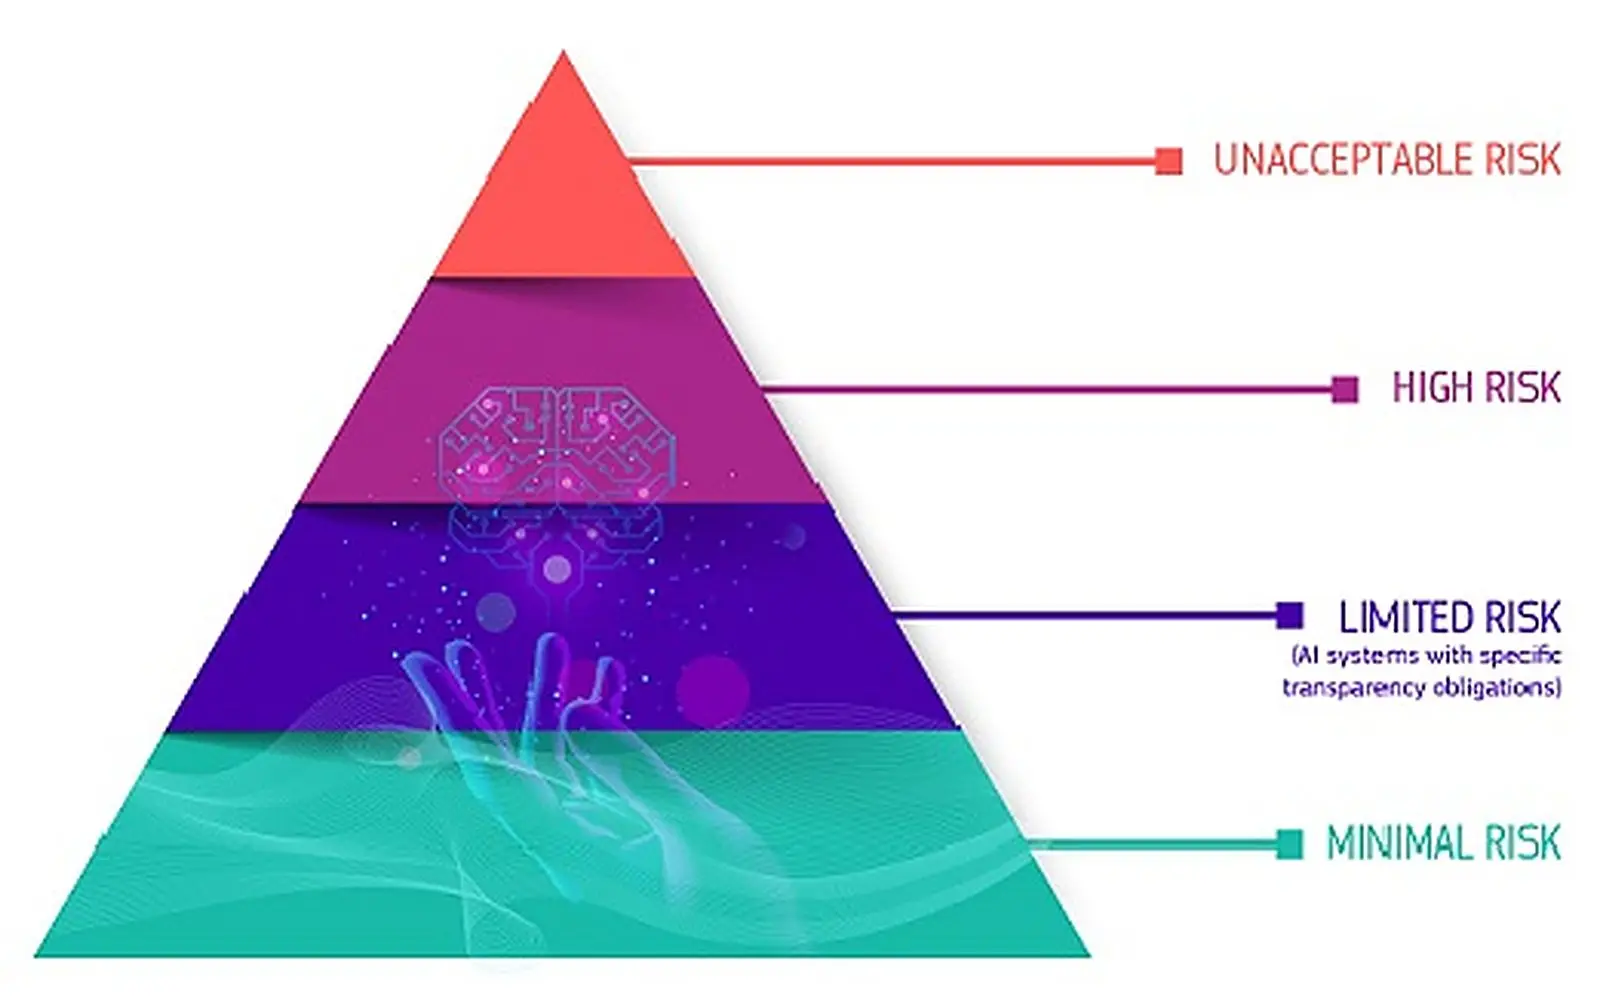
Pour chaque outil : l'usage est-il interdit (étape 3), soumis à l'article 50 (étape 4) ou listé à l'annexe III (étape 5) ? Sinon, l'AI Act n'ajoute rien hormis la maîtrise de l'IA, mais le RGPD reste applicable.
Étape 3 : avez-vous exclu les pratiques interdites ?
Les interdictions s'appliquent depuis le 02.02.2025 et visent aussi les déployeurs, car l'article 5 interdit non seulement la mise sur le marché, mais aussi « l'utilisation ». Pour une PME, les plus pertinentes sont :
- la reconnaissance des émotions sur le lieu de travail (article 5, paragraphe 1, point f), sauf raisons médicales ou de sécurité. La CNPD cite les systèmes qui analysent expressions faciales, voix ou gestuelle des employés pour mesurer leur engagement ou leur stress ;
- les techniques manipulatrices et l'exploitation des vulnérabilités (âge, handicap, situation sociale ou économique) causant un préjudice important ;
- la notation sociale qui entraîne un traitement préjudiciable ;
- la catégorisation biométrique qui déduit des caractéristiques sensibles comme les opinions politiques ou l'orientation sexuelle.
À partir du 02.12.2026, l'article 5, paragraphe 1, points ba) et bb), interdit en outre l'IA qui génère des images intimes réalistes de personnes identifiables sans leur consentement explicite, ainsi que l'IA qui génère du matériel pédopornographique. Pour le déployeur, l'utilisation est interdite lorsqu'il se sert du système à cette fin (article 5, paragraphe 1 bis, point b).
La CNPD rappelle qu'elle peut déjà agir contre la plupart de ces pratiques sur la base du RGPD, indépendamment de son futur rôle. Les amendes pour pratiques interdites peuvent atteindre 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial ; pour les PME, l'article 99, paragraphe 6, retient le montant le plus bas comme plafond.
Étape 4 : quelles obligations de transparence l'article 50 impose-t-il aux déployeurs ?
Depuis le 02.08.2026, l'article 50 oblige les déployeurs à :
- informer les personnes exposées à un système de reconnaissance des émotions ou de catégorisation biométrique de son fonctionnement (paragraphe 3),
- indiquer que les hypertrucages ont été générés ou manipulés artificiellement (paragraphe 4),
- signaler les textes générés par l'IA sur des questions d'intérêt public, sauf si une personne les a relus et en assume la responsabilité éditoriale (paragraphe 4).
L'information doit être donnée au plus tard lors de la première exposition (paragraphe 5). La mise en pratique, avec les icônes de l'UE, figure dans notre guide sur la politique d'IA. La Commission a publié des lignes directrices sur l'article 50. Amende maximale : 15 millions d'euros ou 3 % du chiffre d'affaires, le montant le plus bas pour les PME.
Étape 5 : l'un de vos outils est-il à haut risque selon l'annexe III ?
L'annexe III énumère les cas d'usage. Pour une PME, voici ceux à repérer :
- Recrutement et sélection (point 4 a) : annonces ciblées, tri des candidatures, évaluation des candidats.
- Décisions concernant le personnel (point 4 b) : promotion, licenciement, attribution des tâches selon le comportement ou des traits personnels, suivi et évaluation des performances.
- Solvabilité des personnes physiques (point 5 b), sauf détection de fraude.
- Évaluation des risques et tarification en assurance vie et maladie (point 5 c).
- Éducation (point 3) et biométrie (point 1).
Ces obligations s'appliquent dès le 02.12.2027. Un système mis sur le marché ou en service avant cette date n'y est soumis, selon l'article 111, paragraphe 2, qu'en cas de changement important de sa conception. Demandez par écrit à votre fournisseur comment il classe son produit.
Étape 6 : comment préparer dès maintenant les obligations de l'article 26 ?
Si un outil est à haut risque, l'article 26 vous imposera, à partir du 02.12.2027, de :
- l'utiliser conformément à la notice d'utilisation du fournisseur,
- confier le contrôle humain à des personnes disposant des compétences, de la formation, de l'autorité et du soutien nécessaires,
- veiller à ce que les données d'entrée soient pertinentes et suffisamment représentatives, dans la mesure où vous les contrôlez,
- surveiller le fonctionnement, suspendre l'utilisation en cas de risque et signaler immédiatement tout incident grave au fournisseur puis à l'autorité de surveillance du marché,
- conserver au moins six mois les journaux générés automatiquement qui sont sous votre contrôle,
- informer les représentants du personnel et les travailleurs concernés avant toute utilisation sur le lieu de travail,
- informer les personnes qu'elles sont soumises à un système à haut risque lorsqu'il prend ou aide à prendre des décisions les concernant,
- utiliser les informations du fournisseur pour votre analyse d'impact relative à la protection des données (RGPD), lorsqu'elle est requise.
Selon l'article 86, toute personne visée par une décision importante fondée sur un système de l'annexe III peut vous demander des explications sur le rôle de l'IA. Une infraction à l'article 26 expose à des amendes jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires, plafonnées au montant le plus bas pour les PME.
Étape 7 : devez-vous réaliser une analyse d'impact sur les droits fondamentaux ?
La plupart des PME privées, non. L'article 27 l'exige avant le déploiement d'un système à haut risque pour les organismes de droit public, les entités privées qui fournissent des services publics et les déployeurs de systèmes d'évaluation de la solvabilité (annexe III, 5 b) ou de tarification en assurance vie et maladie (5 c). Elle décrit l'usage, les groupes concernés, les risques, le contrôle humain et les mesures correctives, et ses résultats sont notifiés à l'autorité de surveillance du marché. Une analyse d'impact RGPD peut y être reprise par renvoi.
Qui contrôlera l'AI Act au Luxembourg ?
Selon la CNPD, le projet de loi n° 8476 ferait d'elle l'autorité de surveillance du marché par défaut, le point de contact unique et la responsable du bac à sable réglementaire national de l'IA. Pour les droits fondamentaux, elle agirait avec l'ALIA et l'ITM ; la CSSF et le CAA gardent leurs secteurs. Le texte fixe aussi les sanctions nationales. Le 13.11.2026, la Chambre des Députés indiquait toujours le projet « en commission », avec une dernière mise à jour au 10.07.2026.
Et si vous développez votre propre système d'IA ?
Vous êtes alors fournisseur, et un bac à sable de l'IA peut aider. Le règlement d'exécution (UE) 2026/2487, publié au Journal officiel le 11.11.2026, fixe des règles communes : les fournisseurs posent leur candidature, les déployeurs peuvent s'y associer en partenariat, les services réglementaires sont gratuits pour les PME et la décision tombe dans un délai de trois mois. Détails dans notre article sur les bacs à sable de l'IA. La page de candidature de la CNPD, mise à jour le 15.01.2026, donnait rendez-vous en août 2026 pour soumettre un projet à son bac à sable de l'IA ; le 13.11.2026, nous n'avons trouvé aucun appel publié sur les pages de la CNPD. En attendant, la communauté RE.M.I. de la CNPD et de l'AI Factory permet d'échanger avec le régulateur, voir notre article sur son groupe de travail sur les agents d'IA.
Liste de contrôle : que doit faire un déployeur dès maintenant ?
- Rôle vérifié : déployeur, ou fournisseur au sens de l'article 25 ?
- Inventaire avec une classe de risque pour chaque outil d'IA ?
- Pratiques interdites exclues, y compris la reconnaissance des émotions au travail ?
- Cas de l'article 50 identifiés ?
- Outils de l'annexe III repérés, fournisseurs interrogés ?
- Responsables du contrôle humain et des journaux désignés ?
- Représentants du personnel informés avant toute utilisation à haut risque au travail ?
- Besoin d'une analyse d'impact sur les droits fondamentaux vérifié ?
Qu'est-ce qui reste ouvert ?
- Le projet de loi n° 8476 n'est pas voté. L'autorité compétente et le régime national de sanctions au Luxembourg ne sont donc pas définitifs.
- Aucun appel pour le bac à sable de l'IA de la CNPD au titre de l'AI Act n'était publié sur les pages consultées le 13.11.2026.
- EUR-Lex a bloqué notre accès le 13.11.2026 ; nous avons utilisé le texte consolidé de l'AI Act Service Desk et le PDF du Journal officiel via l'Office des publications de l'UE.
- Nous n'avons pas vérifié si le modèle du Bureau de l'IA pour l'article 27 est déjà publié.
- Ce guide ne constitue pas un conseil juridique.
Questions et réponses
Une PME qui utilise seulement ChatGPT est-elle concernée par l'AI Act ?
Quand les obligations haut risque des déployeurs s'appliquent-elles ?
Qui contrôlera l'AI Act au Luxembourg ?
Sources
- [1] Article 113: Entry into force and application, AI Act Service Desk (consolidated text as at 27.07.2026) consulté le 2026-11-13
- [2] Article 3: Definitions, AI Act Service Desk consulté le 2026-11-13
- [3] Article 5: Prohibited AI practices, AI Act Service Desk consulté le 2026-11-13
- [4] Article 25: Responsibilities along the AI value chain, AI Act Service Desk consulté le 2026-11-13
- [5] Article 26: Obligations of deployers of high-risk AI systems, AI Act Service Desk consulté le 2026-11-13
- [6] Article 27: Fundamental rights impact assessment for high-risk AI systems, AI Act Service Desk consulté le 2026-11-13
- [7] Article 50: Transparency obligations for providers and deployers of certain AI systems, AI Act Service Desk consulté le 2026-11-13
- [8] Article 86: Right to explanation of individual decision-making, AI Act Service Desk consulté le 2026-11-13
- [9] Article 99: Penalties, AI Act Service Desk consulté le 2026-11-13
- [10] Article 111: AI systems already placed on the market or put into service, AI Act Service Desk consulté le 2026-11-13
- [11] Annex III: High-risk AI systems referred to in Article 6(2), AI Act Service Desk consulté le 2026-11-13
- [12] Guidelines on transparency obligations for providers and deployers of certain AI systems, European Commission consulté le 2026-11-13
- [13] Commission Implementing Regulation (EU) 2026/2487 of 10 November 2026 on AI regulatory sandboxes, Official Journal L, 11.11.2026 (PDF via EU Publications Office) consulté le 2026-11-13
- [14] Les systèmes d'IA prohibés selon l'AI Act : impact sur la protection des données personnelles, CNPD consulté le 2026-11-13
- [15] Un an déjà pour le règlement européen sur l'intelligence artificielle, CNPD (18.08.2025) consulté le 2026-11-13
- [16] Projet de loi 8476, Chambre des Députés consulté le 2026-11-13
- [17] Sandkëscht, soumettre un projet, CNPD consulté le 2026-11-13
- [18] L'AI Act en action, de la politique à la pratique, gouvernement.lu (20.01.2026) consulté le 2026-11-13
- [19] Aspects légaux, gouvernement.lu consulté le 2026-11-13
- [20] Legal notice, Shaping Europe's digital future consulté le 2026-11-13