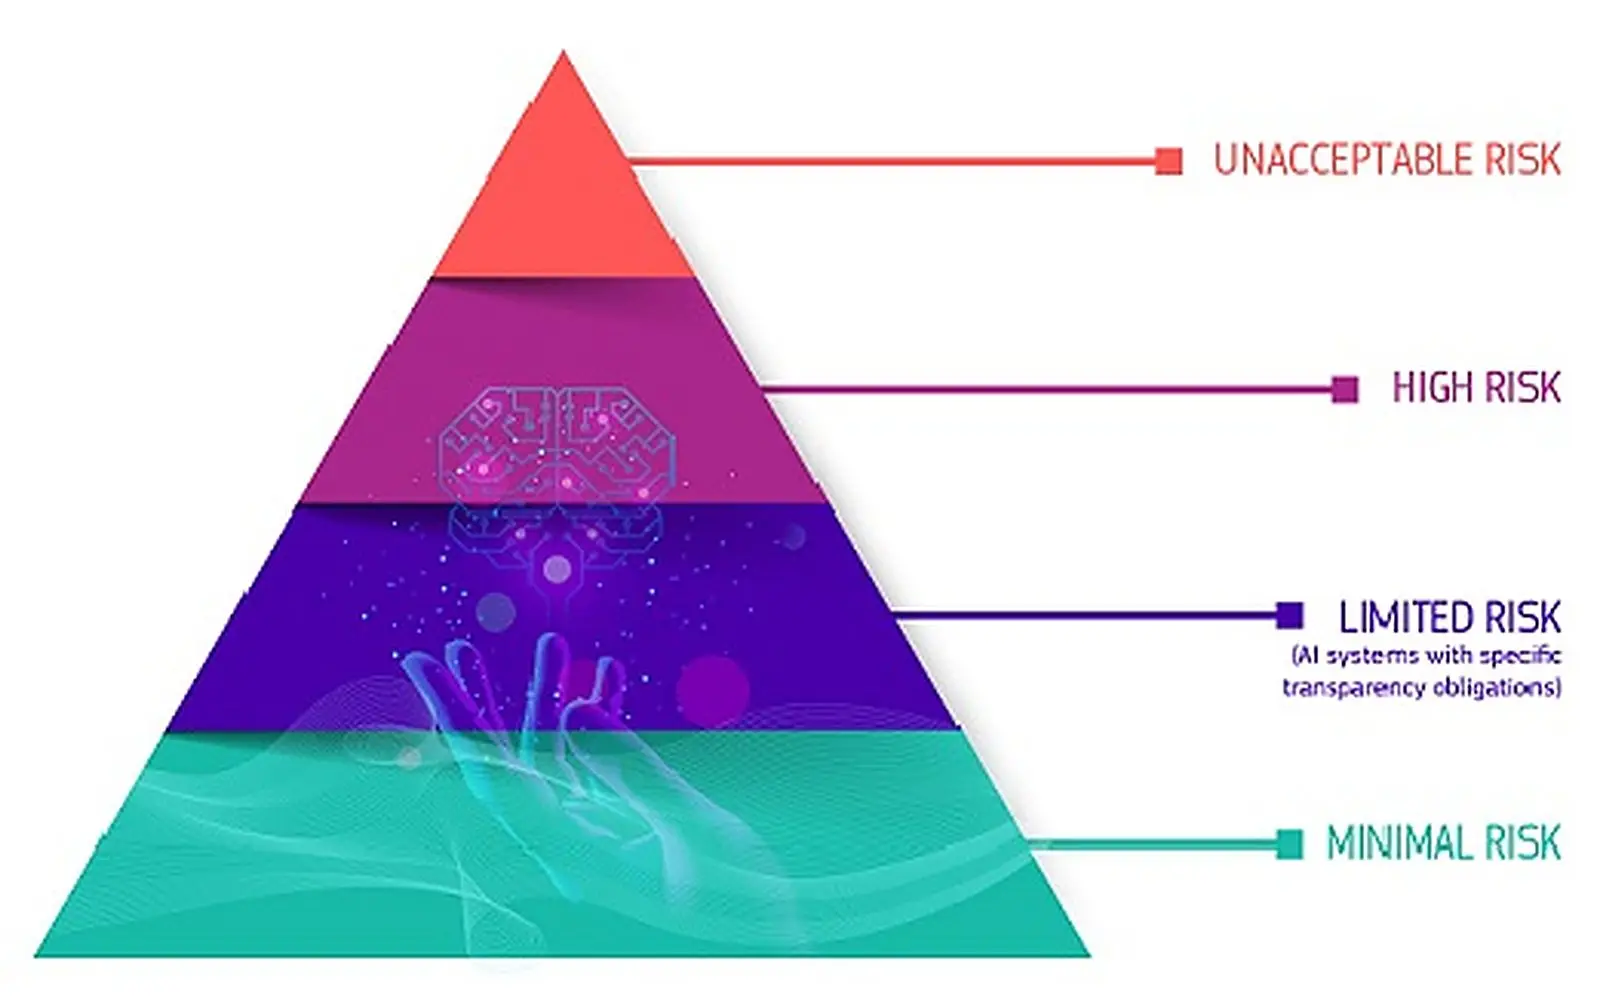
Guide
Charte IA pour les salariés : le modèle pour PME
Une PME luxembourgeoise rédige sa charte d'utilisation de l'IA en six étapes, de l'inventaire des outils au registre des formations, et documente ainsi l'obligation de maîtrise de l'IA de l'article 4 de l'AI Act et le respect du RGPD.
L'essentiel
- L'article 4 de l'AI Act s'applique depuis le 02.02.2025 et exige, depuis le règlement (UE) 2026/1744, des mesures pour favoriser la maîtrise de l'IA sans garantir un niveau précis.
- Selon la Commission européenne, même un personnel qui utilise ChatGPT uniquement pour des textes publicitaires ou des traductions est concerné.
- Une charte doit lister les outils autorisés et interdire les données personnelles, données clients et secrets d'affaires dans les outils sans contrat.
- L'article 50 oblige surtout les déployeurs à signaler les hypertrucages et les textes IA non relus sur des questions d'intérêt public.
- Aucun certificat n'est requis ; un registre interne des formations et une révision annuelle constituent la preuve pratique.
Sur cette page
- Qu'exige l'article 4 de l'AI Act ?
- Étape 1 : comment recenser les usages de l'IA dans l'entreprise ?
- Étape 2 : quels outils sont autorisés ?
- Étape 3 : que ne faut-il jamais saisir dans ChatGPT et les outils similaires ?
- Étape 4 : quand faut-il signaler un contenu généré par IA ?
- Étape 5 : qui est responsable et comment former le personnel ?
- Étape 6 : comment garder le contrôle et tenir la charte à jour ?
- Check-list : votre charte est-elle complète ?
- Modèle : plan d'une charte d'utilisation de l'IA
- Faut-il une charte IA longue ?
- Que reste-t-il à clarifier ?
Une PME luxembourgeoise rédige sa charte d'utilisation de l'IA en six étapes : recenser les usages, définir les outils autorisés, lister les saisies interdites, fixer les règles d'étiquetage, désigner les responsables et la formation, puis prévoir contrôle et mise à jour.
Un plan à copier figure à la fin de ce guide.
La loi n'impose pas de charte écrite en tant que telle. C'est pourtant le moyen le plus simple de prouver le respect de deux obligations déjà en vigueur : favoriser la maîtrise de l'IA au titre de l'article 4 du règlement européen sur l'IA, et protéger les données selon le RGPD. Toutes les informations ont été vérifiées le 12.11.2026 sur les pages de la Commission européenne et de la CNPD.
Qu'exige l'article 4 de l'AI Act ?
L'article 4 s'applique depuis le 02.02.2025. L'Omnibus numérique sur l'IA, le règlement (UE) 2026/1744, l'a réécrit en juillet 2026. Selon la version consolidée publiée par l'AI Act Service Desk, fournisseurs et déployeurs de systèmes d'IA doivent prendre des mesures pour favoriser la maîtrise de l'IA de leur personnel et des autres personnes qui utilisent l'IA pour leur compte. Le texte précise qu'ils n'ont pas à garantir un niveau de maîtrise déterminé pour chaque individu. L'ancienne formulation parlait encore d'un « niveau suffisant ».
Qui est concerné ? Selon les questions-réponses de la Commission, même une entreprise dont le personnel utilise ChatGPT seulement pour rédiger des textes publicitaires ou traduire : il faut l'informer des risques concrets, comme les hallucinations. Les autorités nationales de surveillance du marché contrôlent cette règle depuis le 02.08.2026. Aucun certificat n'est requis, un registre interne des formations suffit selon la Commission. L'article 4 n'impose pas de responsable IA.
La CNPD souligne que l'obligation vise tous les systèmes d'IA, y compris les IA génératives comme ChatGPT, et l'ensemble du personnel quel que soit son statut, stagiaires et apprentis compris. De simples consignes isolées risquent d'être insuffisantes. Cet article de la CNPD est antérieur à l'Omnibus et cite l'ancienne formulation, mais ses conseils pratiques restent valables.
Étape 1 : comment recenser les usages de l'IA dans l'entreprise ?
Avant d'écrire des règles, demandez ce qui est déjà utilisé. Un court sondage ou un entretien par équipe suffit. Notez l'outil, la finalité, le type de données et s'il s'agit d'un compte privé ou professionnel. La Commission propose quatre questions minimales pour un programme de maîtrise de l'IA : qu'est-ce que l'IA et laquelle utilisons-nous, sommes-nous fournisseur ou seulement déployeur, quels risques présentent nos systèmes, et quelles mesures conviennent aux connaissances et au contexte de chacun ? La plupart des PME sont de simples déployeurs : elles n'ont pas développé d'IA, elles utilisent des outils tiers.
Chaque jeudi matin, heure d'Europe centrale.
Le briefing Thinking
Un courriel par semaine : ce qui a changé dans le logiciel professionnel européen, quels prix ont bougé et quel comparatif nous avons publié. Aucun courrier commercial.
Étape 2 : quels outils sont autorisés ?
Tenez une liste des outils autorisés avec l'outil, l'offre, la finalité permise et un responsable. Seuls les outils listés peuvent servir au travail, et uniquement avec un compte de l'entreprise. Avant d'ajouter un outil, vérifiez le contrat : qui traite les données, dans quel pays, avec quel contrat de sous-traitance, et les saisies servent-elles à l'entraînement ? Notre guide IA, e-mail et RGPD montre cette vérification pour les messageries dotées d'IA. Dans sa recommandation sur DeepSeek, la CNPD conseille de manière générale de privilégier des outils conformes au RGPD et à l'AI Act, offrant des garanties claires de sécurité et de confidentialité. Prévoyez une procédure simple de demande pour les nouveaux outils, sinon l'IA fantôme s'installe.
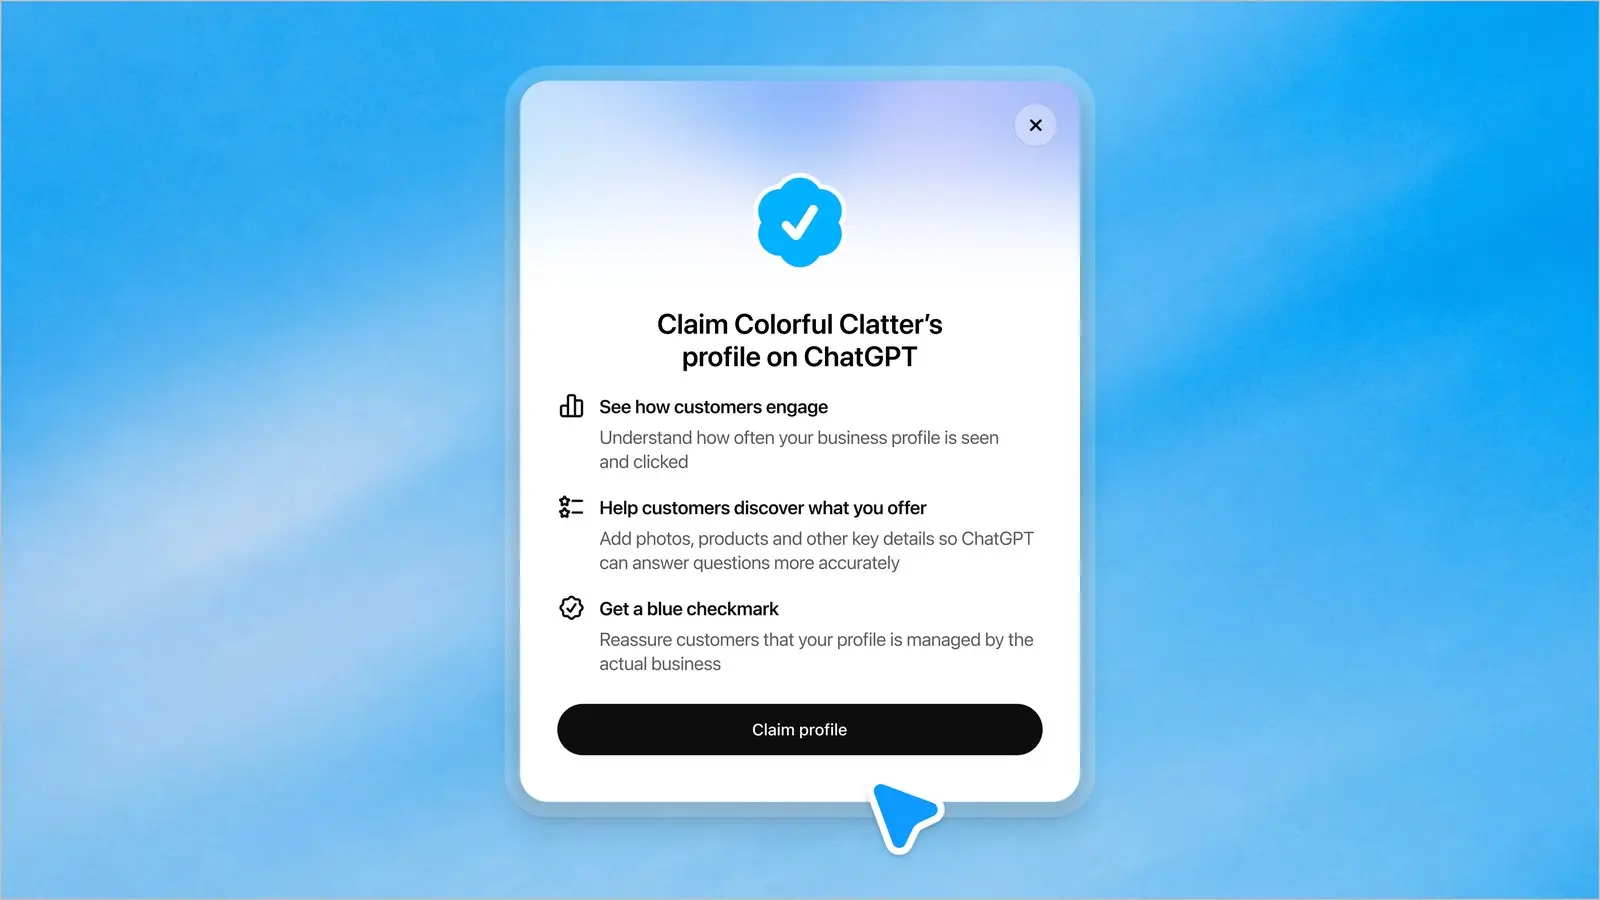
Les fonctions annexes ont aussi leur place sur la liste. Une entreprise qui revendique sa fiche dans ChatGPT accepte par exemple des conditions spécifiques ; voir notre guide revendiquer son entreprise dans ChatGPT.
Étape 3 : que ne faut-il jamais saisir dans ChatGPT et les outils similaires ?
C'est le cœur de la charte. Interdisez clairement ces saisies dans tout outil sans contrat ni autorisation :
- Données personnelles des clients, salariés et candidats : noms, adresses, numéros de téléphone, e-mails, données de paie ou de santé.
- Données clients et contenus de contrats, devis ou tickets qui concernent des personnes ou des conditions confidentielles.
- Secrets d'affaires : prix, calculs de coûts, code source, plans, identifiants.
- Catégories particulières au sens de l'article 9 du RGPD, comme la santé, la religion ou l'appartenance syndicale, qui exigent un examen spécifique même dans un outil autorisé.
La CNPD le dit sans détour dans sa recommandation sur DeepSeek : ne jamais saisir de données personnelles ou confidentielles dans des outils qui n'offrent pas de garanties adéquates. Exigez l'anonymisation avant toute saisie et rappelez l'article 22 du RGPD : une décision produisant des effets importants pour une personne, par exemple sur une candidature, ne doit pas reposer uniquement sur un traitement automatisé. La CNPD le détaille sur sa page consacrée aux obligations RGPD liées à l'IA.
Étape 4 : quand faut-il signaler un contenu généré par IA ?
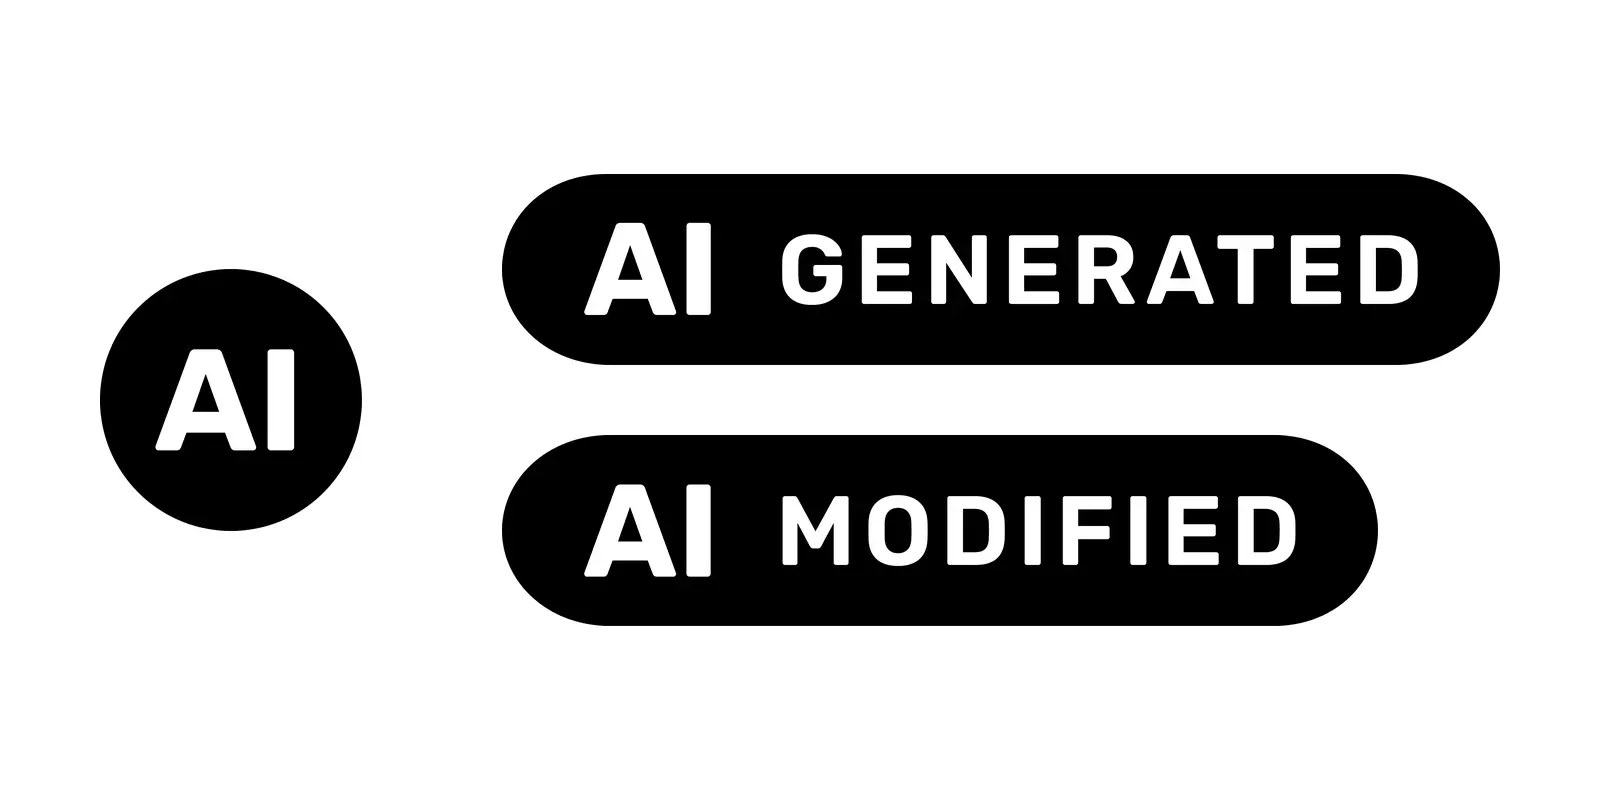
L'article 50 de l'AI Act s'applique depuis le 02.08.2026, comme le confirme la CNPD dans une annonce d'événement. Selon le texte de l'article, il vise les déployeurs, donc votre entreprise, dans deux cas :
- Hypertrucages : un contenu image, audio ou vidéo généré ou manipulé par IA qui paraît authentique doit être signalé comme tel.
- Textes sur des questions d'intérêt public publiés pour informer le public. Exception : le texte a fait l'objet d'une relecture humaine ou d'un contrôle éditorial, et une personne en assume la responsabilité éditoriale.
L'obligation légale d'étiquetage est donc plus étroite qu'on ne le pense souvent. Un rapport interne ou un texte publicitaire relu n'en relève en général pas. Le marquage lisible par machine incombe aux fournisseurs des outils ; pour les systèmes mis sur le marché avant le 02.08.2026, l'article 111 leur laisse jusqu'au 02.12.2026. Votre charte peut aller plus loin que la loi, par exemple avec une mention maison pour les images IA sur les réseaux sociaux ou pour un chatbot sur votre site. L'essentiel est que chacun connaisse la règle.
Étape 5 : qui est responsable et comment former le personnel ?
Désignez une personne responsable de la charte, souvent la direction ou la personne chargée de la protection des données. Elle tient la liste des outils autorisés, répond aux questions et documente les formations. La Commission admet des formations de profondeur différente selon les connaissances préalables ; la CNPD observe que les entreprises distinguent souvent selon les rôles, avec des formats dédiés aux dirigeants et des contenus approfondis pour les référents IA. Contenu minimal : fonctionnement et limites des outils, hallucinations, protection des données et règles internes. Tenez un registre simple avec date, contenu et participants. Le Repository of AI literacy practices du Bureau de l'IA rassemble plus de 40 initiatives dont s'inspirer, mais selon la Commission, les reproduire ne vaut pas présomption de conformité.
Pour un projet d'IA plus ambitieux avec un accompagnement externe, notre guide SME Packages AI présente la piste de financement.
Étape 6 : comment garder le contrôle et tenir la charte à jour ?
Révisez la charte au moins une fois par an et à chaque nouvel outil. La CNPD suggère de suivre l'effet des mesures de formation avec des indicateurs comme le taux de participation ou la progression des connaissances. Prévoyez comment signaler les manquements et incidents, par exemple des données clients saisies par erreur, et reliez cette procédure à celle des violations de données prévue par le RGPD. Au Luxembourg, le projet de loi n° 8476 ferait de la CNPD l'autorité générale de surveillance du marché pour l'AI Act, aux côtés d'autorités sectorielles comme la CSSF et le CAA. Le 12.11.2026, la Chambre des Députés indiquait que le projet était toujours « en commission ».
Check-list : votre charte est-elle complète ?
- Inventaire des outils d'IA utilisés réalisé ?
- Liste des outils autorisés avec offre, finalité et responsable ?
- Liste claire des saisies interdites ?
- Règle d'étiquetage selon l'article 50 et règles maison ?
- Personne responsable désignée ?
- Registre des formations en place ?
- Procédure de signalement des incidents et date de la prochaine révision fixées ?
Modèle : plan d'une charte d'utilisation de l'IA
Copiez ce plan et complétez chaque point pour votre entreprise.
- Objet et champ d'application : personnes concernées (salariés, stagiaires, apprentis, indépendants, prestataires), date et version.
- Définitions : système d'IA, IA générative, données personnelles, informations confidentielles.
- Principes : l'humain décide, les résultats sont vérifiés, la responsabilité reste à l'utilisateur.
- Outils autorisés : tableau avec outil, offre, compte, finalité permise, personne de contact ; procédure de demande pour les nouveaux outils.
- Saisies interdites : données personnelles, données clients, secrets d'affaires, identifiants, catégories particulières de données ; obligation d'anonymiser.
- Usages interdits : décisions automatisées concernant des personnes sans contrôle humain, toute pratique interdite par l'article 5 de l'AI Act.
- Qualité et vérification : contrôler faits et chiffres, citer les sources, respecter le droit d'auteur.
- Étiquetage : cas légaux de l'article 50 (hypertrucages, textes d'intérêt public sans contrôle éditorial) et règles maison.
- Rôles : responsable de la charte, référent protection des données, encadrement.
- Formation : formation obligatoire à l'arrivée, sessions de rappel, registre.
- Incidents : procédure de signalement, délai, lien avec la procédure de violation de données.
- Contrôle et mise à jour : révision annuelle, révision pour tout nouvel outil, historique des versions.
- Engagement : signature ou confirmation numérique par le personnel.
Faut-il une charte IA longue ?
Une charte IA n'a pas besoin d'être longue. Pour une PME, deux ou trois pages, une liste d'outils autorisés et un registre des formations suffisent souvent. L'important est qu'elle soit appliquée : vérifier les outils, nommer clairement les saisies interdites, documenter les formations et actualiser les règles chaque année. L'entreprise peut ainsi démontrer qu'elle respecte l'obligation de maîtrise de l'IA de l'article 4 et réduit le risque de violation de données.
Que reste-t-il à clarifier ?
- Nous n'avons pas pu consulter le texte original du règlement (UE) 2026/1744 sur EUR-Lex pour des raisons techniques ; nous nous appuyons sur la version consolidée de l'AI Act Service Desk (état au 27.07.2026) et sur les pages de la Commission.
- L'adoption du projet de loi n° 8476, son calendrier et la manière dont la CNPD contrôlera l'article 4 restent ouverts.
- Les recommandations du Comité IA prévues à l'article 4, paragraphe 3, et les exemples de conformité de la Commission sur la plateforme d'information unique ne sont pas encore publiés.
- Ce guide ne constitue pas un conseil juridique ; nous n'avons pas examiné les aspects de droit du travail, comme le rôle de la délégation du personnel.
Questions et réponses
Une charte IA écrite est-elle obligatoire pour les PME au Luxembourg ?
Faut-il nommer un responsable IA ?
Faut-il étiqueter chaque texte généré par IA ?
Qui contrôle l'AI Act au Luxembourg ?
Sources
- [1] AI Act Service Desk, Article 4: AI literacy (consolidated text as at 27 July 2026) consulté le 2026-11-12
- [2] European Commission, AI Literacy Questions and Answers consulté le 2026-11-12
- [3] AI Act Service Desk, Article 50: Transparency obligations consulté le 2026-11-12
- [4] AI Act Service Desk, Article 111 consulté le 2026-11-12
- [5] AI Act Service Desk, Article 113: Entry into force and application consulté le 2026-11-12
- [6] European Commission, Repository of AI literacy practices consulté le 2026-11-12
- [7] CNPD, Comment les organisations s'assurent-elles de la maîtrise de l'IA ? consulté le 2026-11-12
- [8] CNPD, DeepSeek et protection des données : les recommandations de la CNPD consulté le 2026-11-12
- [9] CNPD, L'IA oblige : quelles dispositions du RGPD à respecter consulté le 2026-11-12
- [10] CNPD, Transparence de l'IA : bonnes pratiques de marquage et d'étiquetage (DaProLab 17.09.2026) consulté le 2026-11-12
- [11] CNPD, Mise en oeuvre nationale de l'AI Act : la CNPD désignée comme autorité compétente consulté le 2026-11-12
- [12] Chambre des Députés, Désignation des autorités nationales pour l'application de l'AI Act (projet de loi 8476) consulté le 2026-11-12
- [13] European Commission, AI Act regulatory framework (risk pyramid graphic) consulté le 2026-11-12
- [14] Digital Strategy website, legal notice and copyright consulté le 2026-11-12
- [15] European Commission, EU Icons for labelling AI-generated content consulté le 2026-11-12