Guide
FRIA nach Art. 27 AI Act: Wer, was und ab wann
Öffentliche Stellen, private Erbringer öffentlicher Dienste, Kredit-Scorer sowie Lebens- und Krankenversicherer müssen ab dem 02.12.2027 vor dem Einsatz von Anhang-III-KI die Grundrechte prüfen, zum Vorlagenentwurf gibt es Feedback bis 15.01.2027.
Das Wichtigste
- Eine FRIA brauchen Einrichtungen des öffentlichen Rechts, private Erbringer öffentlicher Dienste und jeder Betreiber, der KI für Kredit-Scoring oder Preise in der Lebens- und Krankenversicherung nutzt.
- Nach dem Digital Omnibus, Verordnung (EU) 2026/1744, gilt die Pflicht für Hochrisiko-Systeme nach Anhang III ab dem 02.12.2027, jeweils vor der ersten Verwendung.
- Die Abschätzung beschreibt Abläufe, Zeitraum und Häufigkeit, betroffene Gruppen, Schadensrisiken, menschliche Aufsicht und Maßnahmen samt Beschwerdeweg, die Ergebnisse gehen an die Marktüberwachungsbehörde.
- Was eine DSFA nach DSGVO schon abdeckt, darf per Verweis übernommen werden, die FRIA betrachtet aber alle Grundrechte.
- Feedback zum Vorlagenentwurf des AI Office ist über EUSurvey bis 15.01.2027 möglich, für einen Praxistest können sich betroffene Betreiber bis 04.12.2026 melden.
Auf dieser Seite
- Wer eine FRIA machen muss
- Ab wann die Pflicht gilt
- Was in die Abschätzung gehört
- Meldung an die Marktüberwachungsbehörde
- Verhältnis zur DSFA nach DSGVO
- Die Vorlage des AI Office
- So geben Sie Feedback zum Entwurf
- Wer in Luxemburg zuständig ist
- So bereiten Sie sich jetzt vor
- Was offen ist
- Welche Quellen nutzt dieser Guide?
Eine Grundrechte-Folgenabschätzung (Fundamental Rights Impact Assessment, FRIA) nach Artikel 27 AI Act brauchen nur bestimmte Betreiber: Einrichtungen des öffentlichen Rechts, private Einrichtungen, die öffentliche Dienste erbringen, und jedes Unternehmen, das KI für Kredit-Scoring oder für Preise in der Lebens- und Krankenversicherung nutzt.
Die Pflicht gilt für Hochrisiko-Systeme nach Anhang III ab dem 02.12.2027. Zum Vorlagenentwurf des AI Office kann man bis zum 15.01.2027 Feedback geben, für einen Praxistest können sich Betreiber bis zum 04.12.2026 melden.
Den Rechtstext haben wir am 19.11.2026 im Amtsblatt-PDF des Digital Omnibus on AI, Verordnung (EU) 2026/1744 und in der konsolidierten Fassung auf dem AI Act Service Desk der Kommission (Stand 27.07.2026) geprüft. EUR-Lex ließ uns an diesem Tag nicht durch. Die allgemeinen Betreiberpflichten wie menschliche Aufsicht und Protokolle nach Artikel 26 stehen in unserer AI-Act-Checkliste für KMU, die KI-Kompetenz in unserem Guide zur KI-Richtlinie für Mitarbeitende.
Wer eine FRIA machen muss
Artikel 27 Absatz 1 nennt drei Gruppen. Die Pflicht greift, bevor sie ein Hochrisiko-KI-System nach Artikel 6 Absatz 2 einsetzen, also eine Verwendung aus Anhang III:
| Gruppe | Welche Systeme | Quelle |
|---|---|---|
| Einrichtungen des öffentlichen Rechts | Alle Bereiche aus Anhang III außer Nummer 2 (kritische Infrastruktur) | Art. 27 Abs. 1 |
| Private Einrichtungen, die öffentliche Dienste erbringen | Alle Bereiche aus Anhang III außer Nummer 2 | Art. 27 Abs. 1 |
| Jeder Betreiber, öffentlich oder privat | Anhang III Nr. 5 b: Kreditwürdigkeit oder Kreditpunktzahl natürlicher Personen, ausgenommen KI zur Aufdeckung von Finanzbetrug | Art. 27 Abs. 1, Anhang III |
| Jeder Betreiber, öffentlich oder privat | Anhang III Nr. 5 c: Risikobewertung und Preisbildung für natürliche Personen in der Lebens- und Krankenversicherung | Art. 27 Abs. 1, Anhang III |
Der AI Act definiert "Einrichtungen des öffentlichen Rechts" nicht. In seiner Entwurfs-Erläuterung schlägt das AI Office eine weite Lesart vor: staatliche Organe, regionale und lokale Behörden, weitere öffentlich-rechtliche Einrichtungen mit öffentlichen Aufgaben und Stellen, denen per Gesetz hoheitliche Befugnisse übertragen sind. Für private Erbringer öffentlicher Dienste verweist die Erläuterung auf Erwägungsgrund 96, der Bildung, Gesundheitsversorgung, Sozialdienste, Wohnungswesen und Rechtspflege als Beispiele nennt. Laut Erläuterung sind das Beispiele, keine abschließende Liste. Der Text ist ein Entwurf und keine offizielle Position der Kommission.
Was das praktisch heißt: Eine Bank oder ein Kreditgeber in Luxemburg, der Privatkunden mit KI bewertet, oder ein Versicherer, der Lebens- oder Krankenversicherungen mit KI bepreist, braucht eine FRIA, egal wie groß das Unternehmen ist. Ein privates Unternehmen, das KI nur zur Vorauswahl von Bewerbungen nutzt, hat eine Hochrisiko-Verwendung nach Anhang III Nummer 4 und damit die Pflichten aus Artikel 26, aber keine FRIA-Pflicht, solange es keine öffentlichen Dienste erbringt. Ob eine private Schule, Klinik oder ein Pflegeheim als "private Einrichtung, die öffentliche Dienste erbringt" gilt, hängt von der endgültigen Leitlinie und letztlich von den Gerichten ab. Das markieren wir als offen.
Ab wann die Pflicht gilt
Der Digital Omnibus on AI, Verordnung (EU) 2026/1744 vom 08.07.2026 (Amtsblatt vom 24.07.2026), hat die Hochrisiko-Termine verschoben. Der neue Artikel 113 Buchstabe c Ziffer i wendet Kapitel III Abschnitte 1 bis 3, zu denen Artikel 27 gehört, ab dem 02.12.2027 auf Systeme an, die nach Anhang III als hochriskant gelten. Die Konsultationsseite der Kommission bestätigt, dass Betreiber die Pflicht ab dem 02.12.2027 erfüllen müssen.
Zwei Punkte sind für die Planung wichtig:
- Erste Verwendung. Nach Artikel 27 Absatz 2 ist die FRIA vor der ersten Verwendung fällig. Ändert sich während des Betriebs etwas, das in Absatz 1 steht, aktualisieren Sie sie. Laut Entwurfs-Erläuterung kann auch eine neue Version des Systems oder des zugrunde liegenden Modells eine solche Änderung sein.
- Bereits genutzte Systeme. Nach Artikel 111 Absatz 2 fallen Hochrisiko-Systeme, die vor dem 02.12.2027 in Verkehr gebracht oder in Betrieb genommen wurden, nur unter die Regeln, wenn sich ihre Konzeption danach erheblich ändert. Anbieter und Betreiber von Hochrisiko-Systemen, die für Behörden bestimmt sind, müssen die Pflichten in jedem Fall bis zum 02.08.2030 erfüllen.
Wöchentlich, Donnerstagvormittag, mitteleuropäische Zeit.
Das Thinking-Briefing
Eine E-Mail pro Woche: was sich bei europäischer Unternehmenssoftware geändert hat, welche Preise sich bewegt haben und welchen Vergleich wir veröffentlicht haben. Keine Werbepost.
Was in die Abschätzung gehört
Artikel 27 Absatz 1 Buchstaben a bis f legt den Inhalt fest. Der Vorlagenentwurf des AI Office folgt diesem Aufbau:
| Art. 27 Abs. 1 | Inhalt | Vorlagenentwurf |
|---|---|---|
| a | Ihre Abläufe, in denen das System bestimmungsgemäß eingesetzt wird | Abschnitt 2, Frage 2.1 |
| b | Zeitraum und Häufigkeit der Nutzung | Abschnitt 2, Frage 2.2 |
| c | Kategorien von Personen und Gruppen, die voraussichtlich betroffen sind | Abschnitt 3 |
| d | Konkrete Schadensrisiken für diese Gruppen, unter Berücksichtigung der Anbieterangaben nach Artikel 13 | Abschnitt 4 |
| e | Umsetzung der menschlichen Aufsicht laut Betriebsanleitung | Abschnitt 5 |
| f | Maßnahmen, wenn Risiken eintreten, einschließlich interner Governance und Beschwerdemechanismen | Abschnitt 6 |
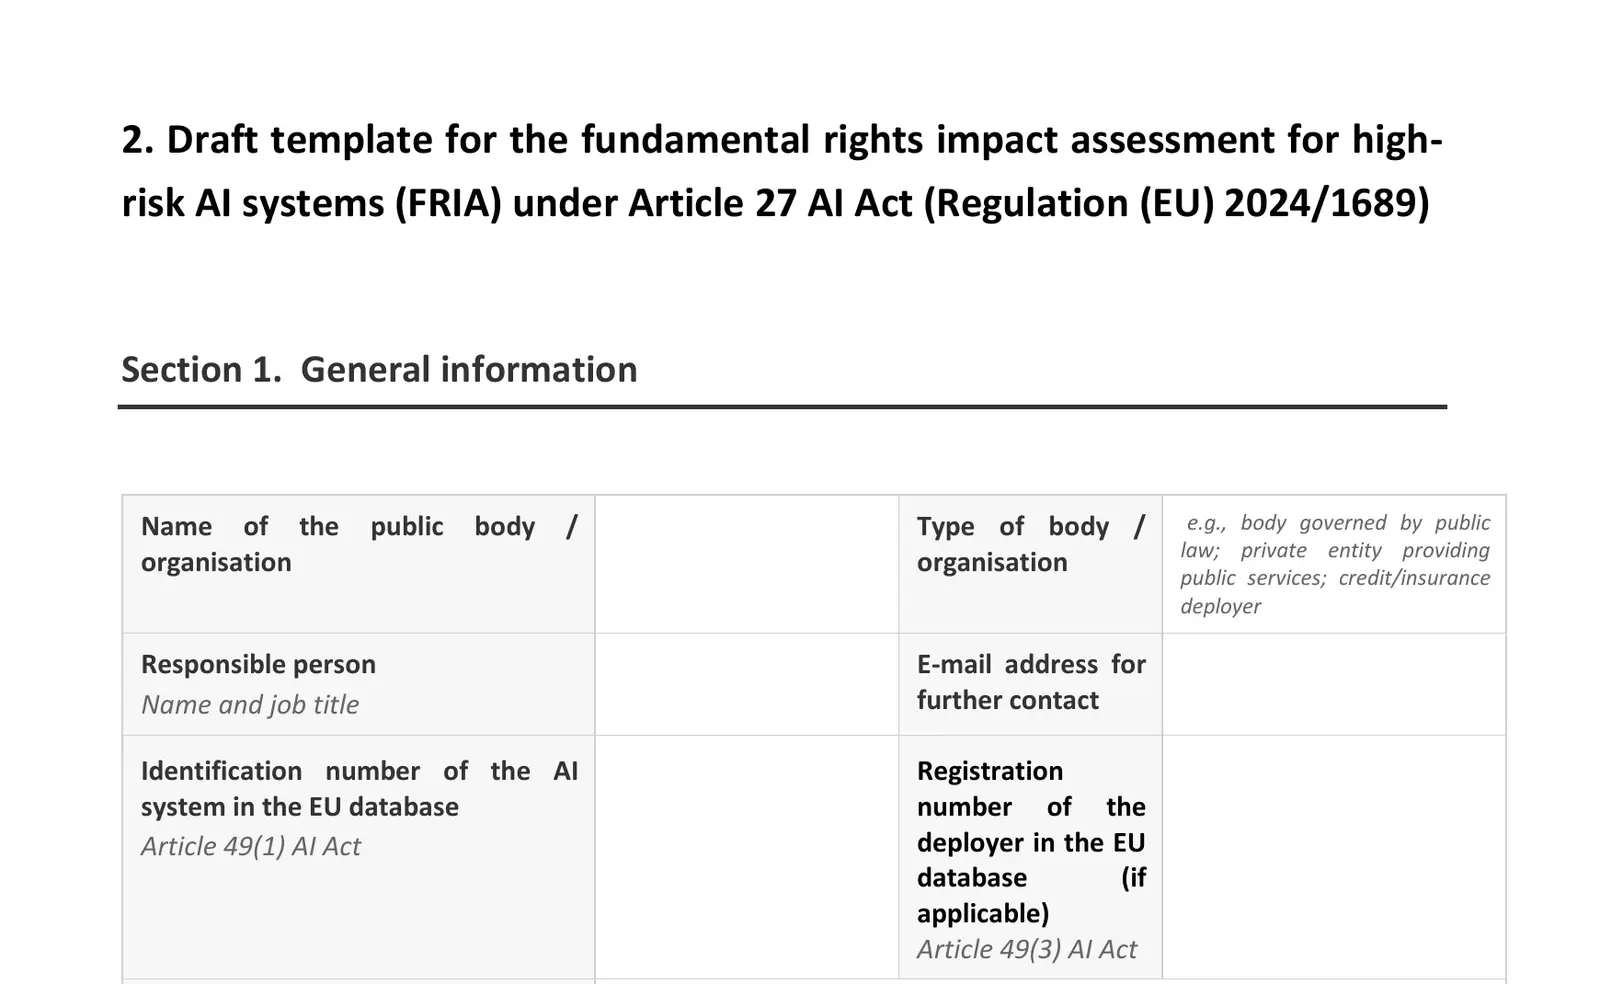
Dazu kommen im Entwurf ein Abschnitt 1 mit allgemeinen Angaben (Organisation, verantwortliche Person, Nummern in der EU-Datenbank, Einsatzbereich, Rückgriff auf frühere Abschätzungen, beteiligte Interessengruppen) und ein Abschnitt 7 mit einem Gesamtfazit.
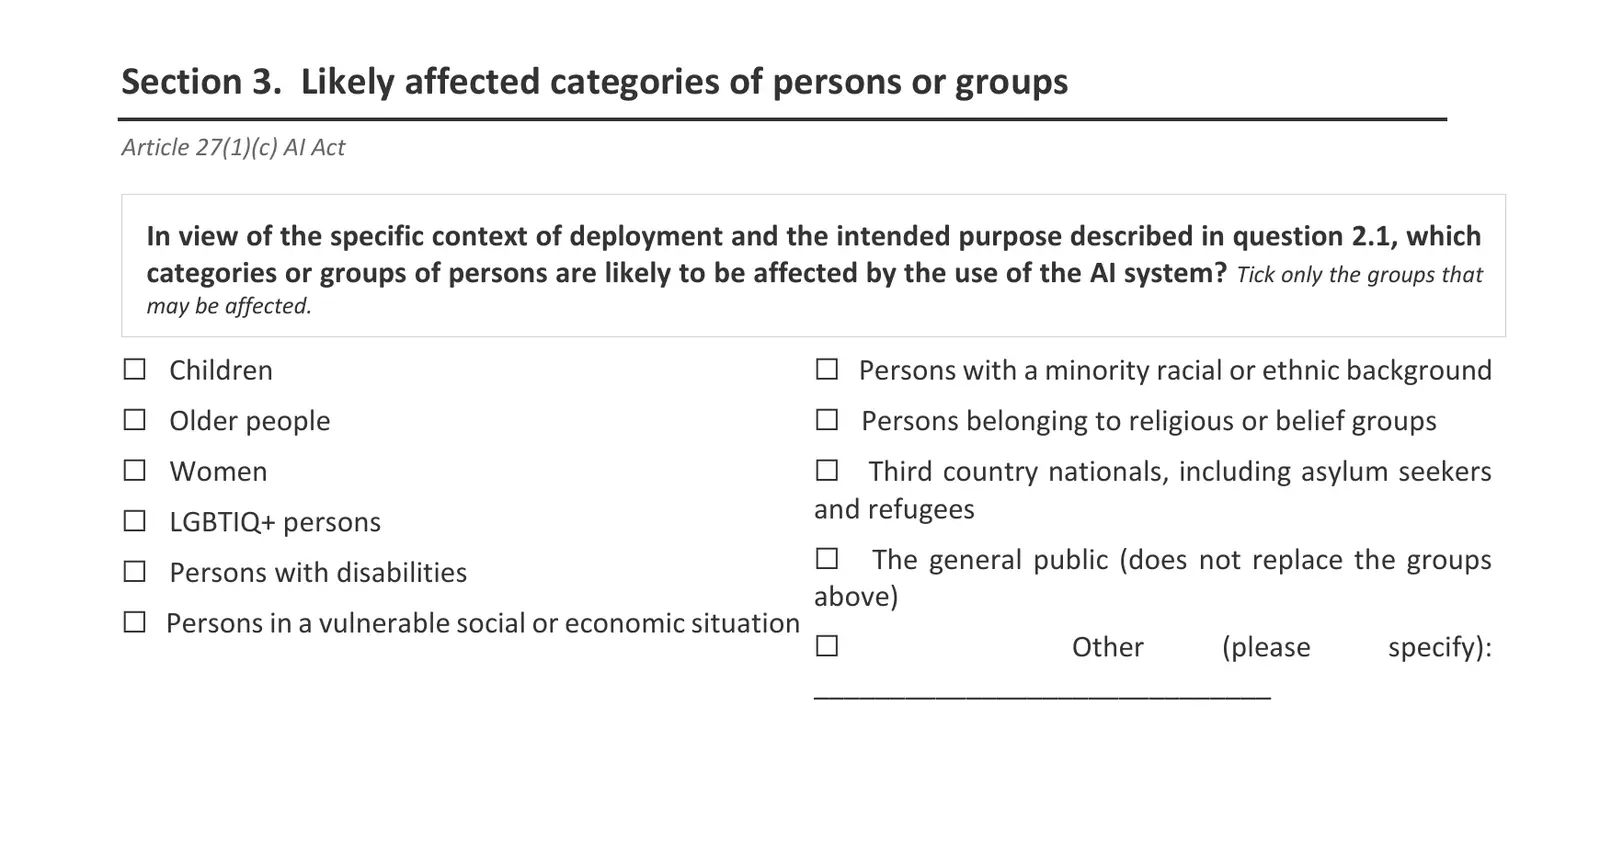
In Abschnitt 4 fragt der Entwurf für jedes Risiko, welche Grundrechte betroffen sind, wie wahrscheinlich und wie schwer der Schaden ist (Low, Medium oder High), welche Vorbeugemaßnahmen Sie treffen und welches Restrisiko danach bleibt. Das Recht auf Datenschutz hat einen eigenen Block, den Sie aus einer vorhandenen Datenschutz-Folgenabschätzung füllen können.
Laut Entwurfs-Erläuterung braucht jedes KI-System eine eigene FRIA, die alle seine Verwendungszwecke abdeckt. Das AI Office empfiehlt ein fachübergreifendes Team, eine klare Verantwortung für das Endergebnis, die Betriebsanleitung des Anbieters und, wo sinnvoll, Rückmeldungen von Betroffenen, unabhängigen Fachleuten oder der Zivilgesellschaft.
Meldung an die Marktüberwachungsbehörde
Nach der Abschätzung müssen Sie laut Artikel 27 Absatz 3 der Marktüberwachungsbehörde die Ergebnisse melden und die ausgefüllte Vorlage beifügen. Nur im Fall von Artikel 46 Absatz 1, einer Ausnahmegenehmigung etwa aus Gründen der öffentlichen Sicherheit, können Betreiber von der Meldung befreit sein. Laut Entwurfs-Erläuterung betrifft diese Ausnahme nur die Meldung, nicht die Abschätzung selbst.
Der Meldeweg steht noch nicht fest: Im Entwurf steht an der Stelle des Links noch "[link to be added later]". Behörden, die die Nutzung eines Hochrisiko-Systems nach Artikel 49 Absatz 3 in der EU-Datenbank registrieren, füllen zusätzlich eine Zusammenfassung der Ergebnisse aus. Diese wird im öffentlichen Teil der Datenbank veröffentlicht.
Verhältnis zur DSFA nach DSGVO
Viele FRIA-Pflichtige haben für dasselbe System schon eine Datenschutz-Folgenabschätzung (DSFA) nach Artikel 35 DSGVO. Dafür sollen sie laut Artikel 26 Absatz 9 die Informationen des Anbieters nutzen. Artikel 27 Absatz 4 in der Fassung des Omnibus erlaubt, in der FRIA auf die passenden Abschnitte der DSFA zu verweisen oder Teile daraus zu übernehmen.
Die beiden Abschätzungen ersetzen sich nicht. Laut Entwurfs-Erläuterung betrachtet die DSFA die Risiken der Verarbeitung personenbezogener Daten, die FRIA dagegen alle Grundrechte, die der Einsatz berühren kann. Der Entwurf nennt unter anderem Gleichheit und Nichtdiskriminierung, die Rechte des Kindes, Arbeitnehmerrechte und den Zugang zur Gesundheitsversorgung.
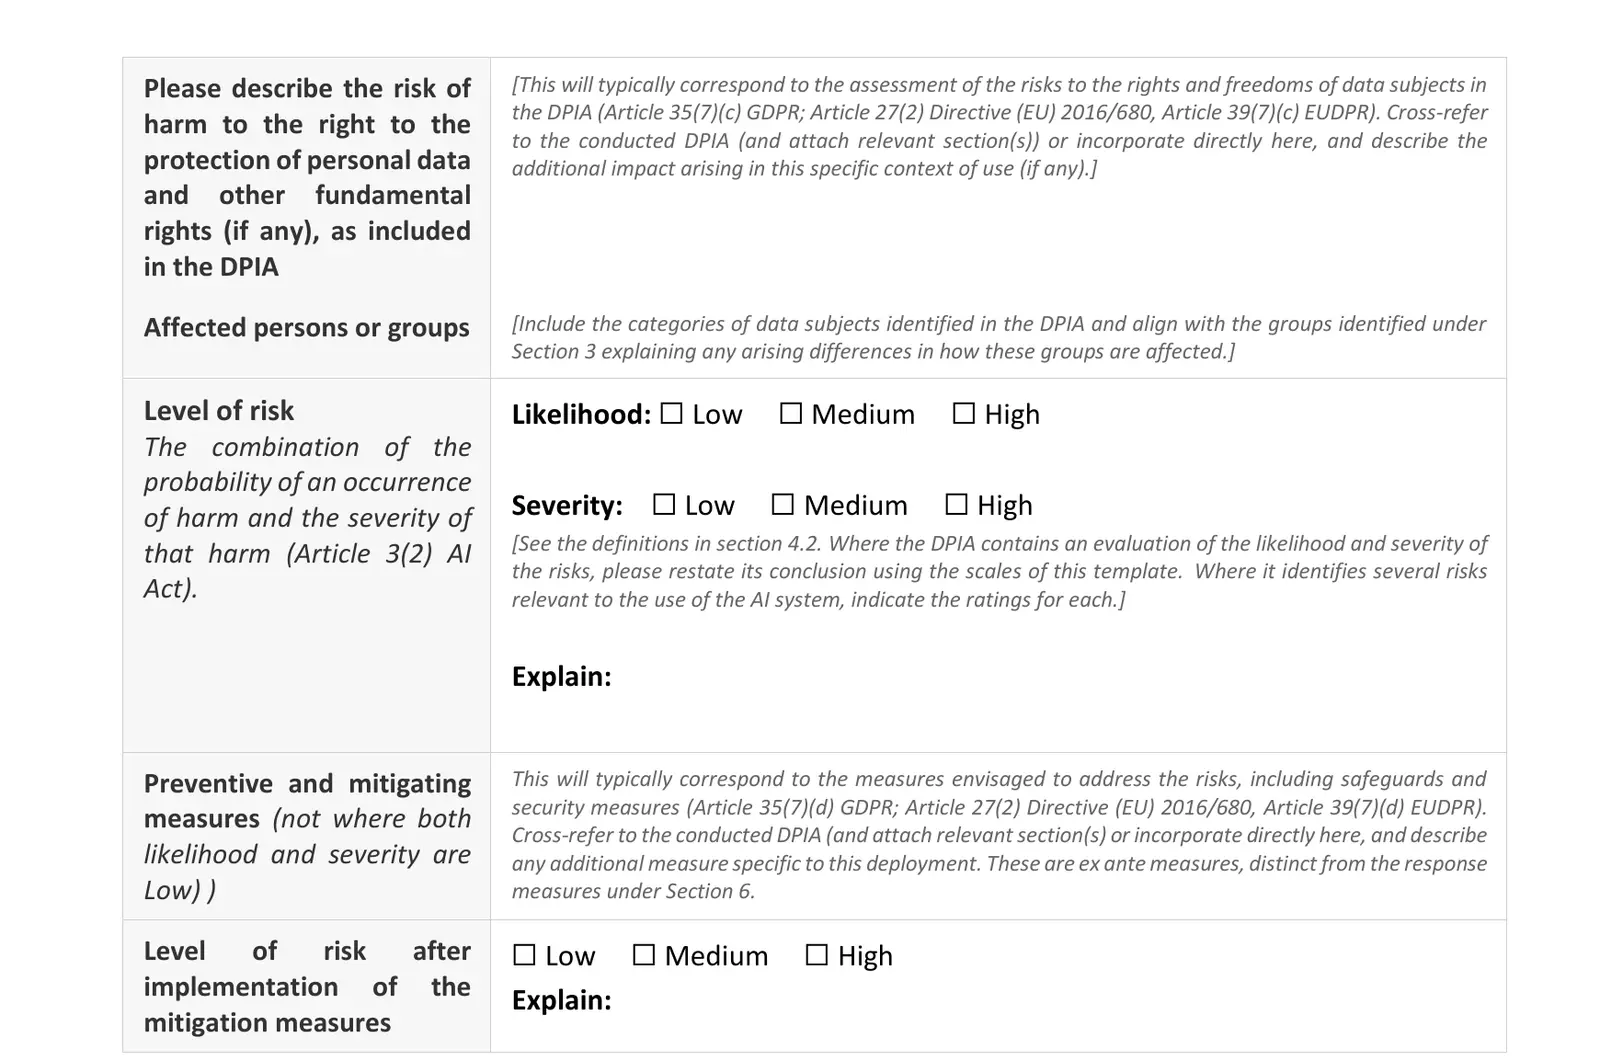
Die Vorlage des AI Office
Nach Artikel 27 Absatz 5 in der Fassung des Omnibus entwickelt das AI Office eine Fragebogen-Vorlage, auch als automatisiertes Werkzeug, damit Betreiber ihre Pflichten vereinfacht erfüllen können. Die Vorlage muss Verweise auf die DSFA ermöglichen. Laut Kommission entstand der aktuelle Entwurf mit Beiträgen der EU-Grundrechteagentur (FRA). Nach der Annahme müssen Betreiber die Vorlage für die Meldung nutzen, und sie wird als automatisiertes Werkzeug auf der AI Act Single Information Platform angeboten. Auf dem Deckblatt des Entwurfs steht, dass die Kommission ihn weder angenommen noch gebilligt hat.
So geben Sie Feedback zum Entwurf
Die Kommission hat die Konsultation am 16.11.2026 auf ihrer Seite Shaping Europe's digital future veröffentlicht. Sie hat zwei Teile:
1. Öffentliche Konsultation zur Vorlage, bis 15.01.2027.
- Formular: EUSurvey-Fragebogen "Stakeholder consultation on the draft template for a fundamental rights impact assessment under Article 27 AI Act", nur auf Englisch.
- Wer teilnehmen kann: Organisationen (Unternehmen, Verbände, Behörden, Zivilgesellschaft, Forschung) und Einzelpersonen in eigenem Namen, etwa unabhängige Fachleute. Betreiber, Anbieter und andere Akteure wählen ihre Kategorie selbst.
- Aufbau: Fragen zur Erläuterung und zu jedem Abschnitt der Vorlage. Sie können nur einzelne Abschnitte oder Fragen beantworten.
- Veröffentlichung: Beiträge können veröffentlicht werden. Ob Ihr Name dabei erscheint, entscheiden Sie selbst. Personenbezogene Daten sollen nicht in den Beitrag selbst. Das AI Office veröffentlicht eine zusammengefasste Auswertung ohne direkte Zitate.
2. Praxistest der Vorlage, Interessenbekundung bis 04.12.2026.
- Für Betreiber, die selbst eine FRIA nach Artikel 27 machen müssen: EUSurvey-Formular "FRIA template testing: expression of interest", laut Formular etwa fünf Minuten.
- Teilnehmende wenden den Entwurf auf eines ihrer eigenen Systeme an, geplant oder im Einsatz. Das AI Office begleitet sie mit einer Einführung, Antworten auf Fragen während des Tests und einer Abschlussrunde.
- Bei vielen Meldungen wählt das AI Office so aus, dass Einsatzbereiche, Mitgliedstaaten und Organisationsgrößen ausgewogen vertreten sind. Die Teilnahme ist freiwillig und ändert keine Pflicht aus dem AI Act.
Bevor Sie das Formular öffnen, lesen Sie die Erläuterung und die Vorlage (PDF) und sammeln Sie Anmerkungen aus Recht, Datenschutz und Fachabteilung.
Wer in Luxemburg zuständig ist
Welche Marktüberwachungsbehörde in Luxemburg die Meldung erhält, ist gesetzlich noch nicht festgelegt. Der Gesetzentwurf Nr. 8476, eingereicht am 23.12.2024, soll den AI Act umsetzen. Am 19.11.2026 führte ihn die Abgeordnetenkammer weiter als "En commission", zuletzt aktualisiert am 10.07.2026. Laut CNPD würde der Entwurf die CNPD zur Marktüberwachungsbehörde im Regelfall machen und ihr neben ALIA und ITM eine Rolle bei den Grundrechten geben.
Für Finanzinstitute sieht Artikel 74 Absatz 6 AI Act vor, dass die Finanzaufsicht Marktüberwachungsbehörde ist, soweit der Einsatz direkt mit den Finanzdienstleistungen zusammenhängt. Der Titel des Entwurfs 8476 nennt auch Änderungen am CSSF-Gesetz und am Gesetz über den Versicherungssektor. Wie die Aufgaben zwischen CNPD, CSSF und CAA am Ende verteilt sind, hängt vom verabschiedeten Gesetz ab. Das markieren wir als offen.
So bereiten Sie sich jetzt vor
- Prüfen Sie, ob Sie betroffen sind. Sind Sie eine öffentliche Stelle, erbringen Sie öffentliche Dienste, oder nutzen Sie KI für Kredit-Scoring oder Preise in der Lebens- und Krankenversicherung? Wenn nichts davon zutrifft, halten Sie die Begründung schriftlich fest.
- Listen Sie Ihre Anhang-III-Verwendungen auf. Nutzen Sie das Inventar aus unserer AI-Act-Checkliste und markieren Sie, welche Systeme unter Artikel 27 fallen.
- Fragen Sie den Anbieter schriftlich nach Betriebsanleitung und Angaben nach Artikel 13 und danach, ob es eine Folgenabschätzung gibt, auf die Sie sich nach Artikel 27 Absatz 2 stützen können. Laut Entwurfs-Erläuterung muss der Anbieter sie nicht teilen, es gilt aber als gute Praxis.
- Starten Sie bei der DSFA. Wo es eine DSFA gibt, notieren Sie, welche Teile Sie verweisen können und welche Rechte sie nicht abdeckt.
- Stellen Sie das Team zusammen. Benennen Sie eine verantwortliche Person für das Endergebnis und holen Sie Recht, Datenschutz, IT und Fachabteilung an einen Tisch.
- Benennen Sie die Aufsichtspersonen. Artikel 26 Absatz 2 verlangt Kompetenz, Schulung, Befugnis und Unterstützung. Beschreiben Sie, wer das System stoppen oder übersteuern darf.
- Richten Sie einen Beschwerdeweg ein. Buchstabe f verlangt Beschwerdemechanismen und interne Governance für den Fall, dass ein Risiko eintritt.
- Testen Sie den Entwurf an einem System. Wenn Sie betroffen sind, bekommen Sie über den Testaufruf bis 04.12.2026 direkte Unterstützung vom AI Office.
- Planen Sie die Termine. Die FRIA muss vor der ersten Verwendung fertig sein. Bauen Sie sie deshalb in jedes Projekt ein, das nach dem 02.12.2027 startet.
Was offen ist
- Die endgültige Vorlage, das automatisierte Werkzeug und der Meldeweg sind noch nicht veröffentlicht. Der Entwurf kann sich nach der Konsultation noch ändern.
- Der Gesetzentwurf 8476 ist nicht verabschiedet. Die luxemburgische Marktüberwachungsbehörde für FRIA-Meldungen und die Aufteilung zwischen CNPD, CSSF und CAA stehen nicht fest.
- Was "private Einrichtungen, die öffentliche Dienste erbringen" genau umfasst, beschreiben bisher nur ein Entwurf und Erwägungsgrund 96.
- Der AI Act nennt keine Frist in Tagen für die Meldung. Artikel 27 Absatz 3 sagt nur, dass sie erfolgt, sobald die Abschätzung durchgeführt wurde.
Welche Quellen nutzt dieser Guide?
Alle Quellen abgerufen am 19.11.2026.
- Europäische Kommission: Konsultation zum Entwurf der FRIA-Vorlage (16.11.2026), Entwurf von Erläuterung und Vorlage (PDF), EUSurvey-Konsultation, EUSurvey-Testformular, Rechtlicher Hinweis (CC BY 4.0)
- Amtsblatt: Verordnung (EU) 2026/1744, Digital Omnibus on AI (ABl. L vom 24.07.2026, PDF über das Amt für Veröffentlichungen der EU)
- AI Act Service Desk, konsolidierte Fassung Stand 27.07.2026: Artikel 26, Artikel 27, Artikel 46, Artikel 49, Artikel 74, Artikel 111, Artikel 113, Anhang III, Erwägungsgrund 96
- Luxemburg: Gesetzentwurf Nr. 8476, Abgeordnetenkammer; CNPD, Un an déjà pour le règlement européen sur l'intelligence artificielle (18.08.2025)
Fragen und Antworten
Braucht jedes Unternehmen mit Hochrisiko-KI eine FRIA?
Ab wann ist die FRIA Pflicht?
Wie gebe ich Feedback zum Entwurf der FRIA-Vorlage?
Quellen
- [1] Commission seeks feedback on draft template for the fundamental rights impact assessment under the AI Act, Shaping Europe's digital future (16.11.2026) abgerufen 2026-11-19
- [2] Draft Explanatory Notice and template for the fundamental rights impact assessment under Article 27(5) of Regulation (EU) 2024/1689 (AI Office, PDF) abgerufen 2026-11-19
- [3] EUSurvey: Stakeholder consultation on the draft template for a fundamental rights impact assessment under Article 27 AI Act abgerufen 2026-11-19
- [4] EUSurvey: FRIA template testing, expression of interest abgerufen 2026-11-19
- [5] Regulation (EU) 2026/1744 of 8 July 2026 (Digital Omnibus on AI), Official Journal L, 24.07.2026 (PDF via EU Publications Office) abgerufen 2026-11-19
- [6] Article 27: Fundamental rights impact assessment for high-risk AI systems, AI Act Service Desk (consolidated text as at 27.07.2026) abgerufen 2026-11-19
- [7] Article 113: Entry into force and application, AI Act Service Desk abgerufen 2026-11-19
- [8] Article 111: AI systems already placed on the market or put into service, AI Act Service Desk abgerufen 2026-11-19
- [9] Annex III: High-risk AI systems referred to in Article 6(2), AI Act Service Desk abgerufen 2026-11-19
- [10] Recital 96, AI Act Service Desk abgerufen 2026-11-19
- [11] Article 26: Obligations of deployers of high-risk AI systems, AI Act Service Desk abgerufen 2026-11-19
- [12] Article 46: Derogation from conformity assessment procedure, AI Act Service Desk abgerufen 2026-11-19
- [13] Article 49: Registration, AI Act Service Desk abgerufen 2026-11-19
- [14] Article 74: Market surveillance and control of AI systems in the Union market, AI Act Service Desk abgerufen 2026-11-19
- [15] Projet de loi 8476, Chambre des Députés abgerufen 2026-11-19
- [16] Un an déjà pour le règlement européen sur l'intelligence artificielle, CNPD (18.08.2025) abgerufen 2026-11-19
- [17] Legal notice, Shaping Europe's digital future abgerufen 2026-11-19