Guide
Fraude IA en PME : 10 règles contre l'arnaque au président
Une PME se protège des voix clonées, des deepfakes en visio, de l'arnaque au président et des faux IBAN surtout par des procédures fixes : contre-appel sur un numéro connu, double validation, aucun changement de compte par courriel, et en cas d'urgence banque, preuves et plainte sans attendre.
L'essentiel
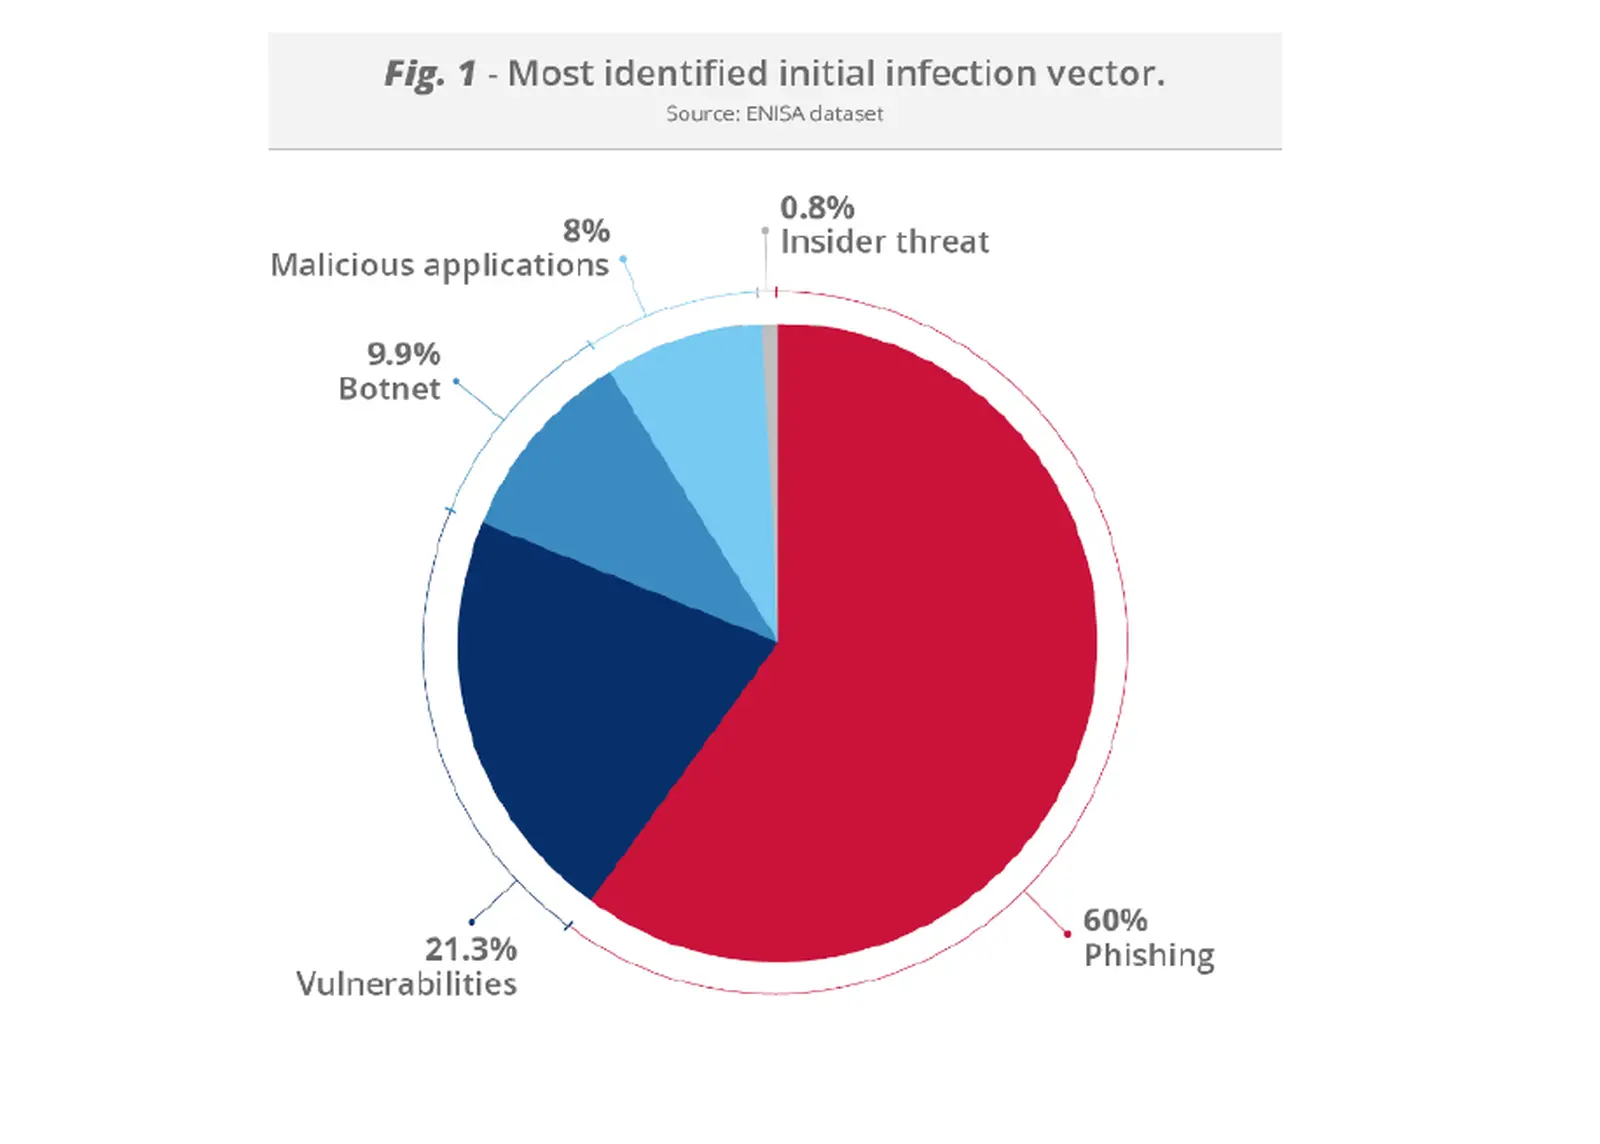
- Selon Europol, des criminels utilisent des deepfakes vocaux pour rendre la fraude au président et la BEC plus crédibles, et selon l'ENISA l'hameçonnage est la première porte d'entrée, avec environ 60 % des cas.
- Une voix familière, un visage connu ou un numéro affiché ne prouvent rien, car les numéros peuvent être falsifiés et les voix clonées à partir d'enregistrements existants.
- La meilleure protection passe par des procédures fixes : contre-appel sur un numéro tiré de vos dossiers, une deuxième personne pour chaque validation et aucun changement d'IBAN sur la seule base d'un courriel ou d'une facture.
- Depuis le 09.10.2025, les banques de la zone euro vérifient gratuitement que le nom du bénéficiaire correspond à l'IBAN, et une alerte de ce contrôle doit stopper le paiement.
- En cas d'urgence, appelez tout de suite la banque, conservez les preuves et portez plainte auprès de la Police grand-ducale, les incidents informatiques du secteur privé se signalent au CIRCL.
Sur cette page
- Ce que l'IA change
- Quatre arnaques et leurs signaux d'alerte
- La voix clonée au téléphone
- Le deepfake en visioconférence
- L'arnaque au président
- Fausses factures et IBAN modifié
- Vue d'ensemble : arnaque, signal, parade
- Les procédures qui protègent vraiment
- Formation : ce que votre équipe doit savoir
- En cas d'urgence : étape par étape
- Où signaler au Luxembourg
- Check-list : 10 règles contre la fraude à l'IA
- Ce qui reste ouvert
- Quelles sources ce guide utilise-t-il ?
L'IA rend les vieilles arnaques contre les entreprises bien plus crédibles : on peut cloner une voix, truquer un appel vidéo et rédiger des courriels sans la moindre faute. Une PME peut pourtant se protéger, avec des procédures fixes plutôt qu'à l'intuition.
Les règles essentielles : rappeler sur un numéro déjà connu, ne jamais laisser une seule personne valider un paiement, ne jamais modifier des coordonnées bancaires sur simple demande et former régulièrement l'équipe.
Si l'argent est déjà parti, chaque minute compte. Appelez immédiatement votre banque, conservez toutes les preuves et portez plainte auprès de la Police grand-ducale. En cas d'incident informatique, le CIRCL peut aussi vous aider.
Pour ce guide, nous nous sommes appuyés uniquement sur des sources officielles, toutes vérifiées le 19.11.2026 : la Police grand-ducale, le CIRCL, le GOVCERT.LU, BEE SECURE, la CSSF, l'ENISA et Europol. S'y ajoutent une circulaire du ministère des Affaires intérieures, un communiqué du parquet de Luxembourg, l'ALIA et la Commission européenne. La formation générale des équipes à l'IA fait l'objet de notre guide sur la politique d'utilisation de l'IA pour les salariés. Les contacts d'urgence et les obligations de notification en cas de panne informatique sont traités dans notre plan d'urgence en cas de panne de Microsoft 365. Notre actualité sur la cyberattaque par IA contre la Commission européenne montre que l'IA joue aussi un rôle dans les attaques contre les systèmes informatiques.
Ce que l'IA change
Les arnaques elles-mêmes ne sont pas nouvelles. Ce qui change, c'est leur réalisme. Dans son évaluation de la menace IOCTA 2025, Europol indique que des criminels utilisent des deepfakes vocaux pour rendre plus crédibles les campagnes d'hameçonnage ciblé liées à la fraude au président et à la compromission de messagerie d'entreprise (BEC). Les grands modèles de langage les aident à adapter leurs messages à la langue et à la situation de la victime.
L'agence européenne de cybersécurité ENISA dresse un constat proche dans l'ENISA Threat Landscape 2025. Dans ses données, l'hameçonnage, y compris le vishing par téléphone, est la première porte d'entrée, avec environ 60 % des cas observés. En citant des données du secteur, l'ENISA rapporte aussi que plus de 80 % des courriels d'hameçonnage repérés entre septembre 2024 et février 2025 recouraient d'une manière ou d'une autre à l'IA. Selon l'ENISA, l'IA sert également au vishing et aux fraudes à l'usurpation d'identité, notamment au moyen de deepfakes.
Des rapports officiels montrent ce que cela peut coûter :
- Dans son rapport Spotlight Online fraud schemes (2023), Europol décrit un cas où des criminels ont imité la voix d'un dirigeant grâce à un deepfake audio et obtenu un virement équivalent à 35 Mio. EUR.
- Dans son dossier sur les deepfakes (12.01.2026), l'Autorité luxembourgeoise indépendante de l'audiovisuel (ALIA) relate un cas survenu à Hong Kong début 2024 : un employé a viré 23 Mio. EUR après que des escrocs eurent simulé par IA une visioconférence complète avec son supérieur et le conseil d'administration.
- Au Luxembourg, le parquet a indiqué le 06.08.2024 que les virements frauduleux au préjudice de la Caritas avaient, selon toute vraisemblance, un lien avec la fraude au président. L'instruction suit son cours et la présomption d'innocence s'applique. Le parquet n'a pas évoqué de rôle de l'IA.
- Le 13.10.2026, le ministère des Affaires intérieures a mis en garde les communes contre l'arnaque au président et les faux ordres de virement dans la circulaire 2026-085. Ses recommandations valent aussi pour les PME, nous les reprenons plus bas.
Quatre arnaques et leurs signaux d'alerte
La voix clonée au téléphone
Pour cloner une voix, des enregistrements existants suffisent, par exemple des vidéos ou des publications sur les réseaux sociaux. BEE SECURE le rappelle dans un article du 12.10.2026. Une voix familière ne prouve donc pas qui parle vraiment. Le numéro affiché non plus : la Police grand-ducale met en garde contre le « Call ID Spoofing », qui permet aux escrocs d'afficher le numéro de leur choix.
Signaux d'alerte selon BEE SECURE, la Police et la brochure des autorités européennes de surveillance financière sur la fraude à l'IA, publiée par la CSSF :
- un appel d'un numéro inconnu, avec une excuse pour expliquer pourquoi le numéro habituel ne fonctionne pas
- une forte pression et une demande urgente d'argent ou de données
- la consigne de n'en parler à personne ou de ne surtout pas raccrocher
- une intonation peu naturelle, trop fluide ou robotique, sachant que la brochure précise qu'une voix générée par l'IA peut aussi sembler très naturelle
Le deepfake en visioconférence
Selon la brochure des autorités européennes, dans les vidéos truquées, les mouvements des lèvres et les expressions du visage peuvent être mal alignés avec la parole, et l'arrière-plan, l'éclairage et les ombres peuvent être incohérents. Dans son rapport Facing reality? Law enforcement and the challenge of deepfakes, Europol cite d'autres défauts : contours du visage flous, absence de clignement des yeux, reflets de lumière dans les yeux, incohérences dans les cheveux ou les cicatrices.
Ne vous y fiez pas. L'ALIA souligne qu'il existe de moins en moins d'indices visuels ou sonores fiables, car les modèles progressent. Souvent, seul le contexte aide : la demande correspond-elle à la personne, au canal et à vos procédures ? Europol conseille aux organisations de ne pas miser uniquement sur des logiciels de détection, mais de renforcer l'ensemble du processus d'autorisation.
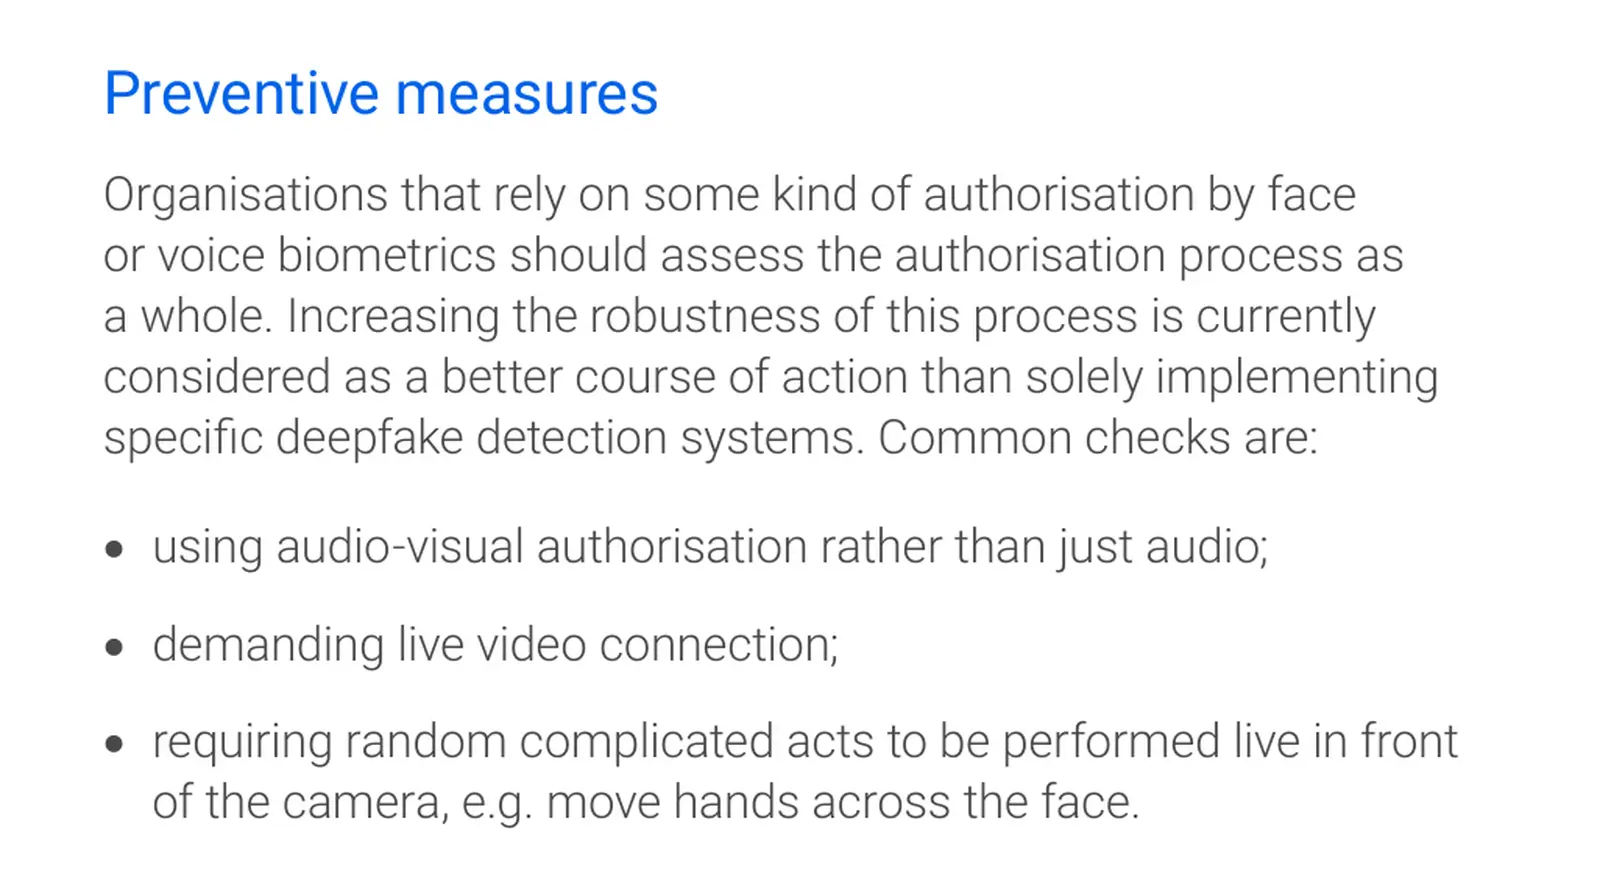
Les contrôles cités, comme la vidéo en direct ou des gestes aléatoires devant la caméra, concernent les autorisations biométriques par le visage ou la voix. Pour les paiements d'une PME, le rappel par un canal connu reste l'étape décisive, nous y revenons plus bas.
L'arnaque au président
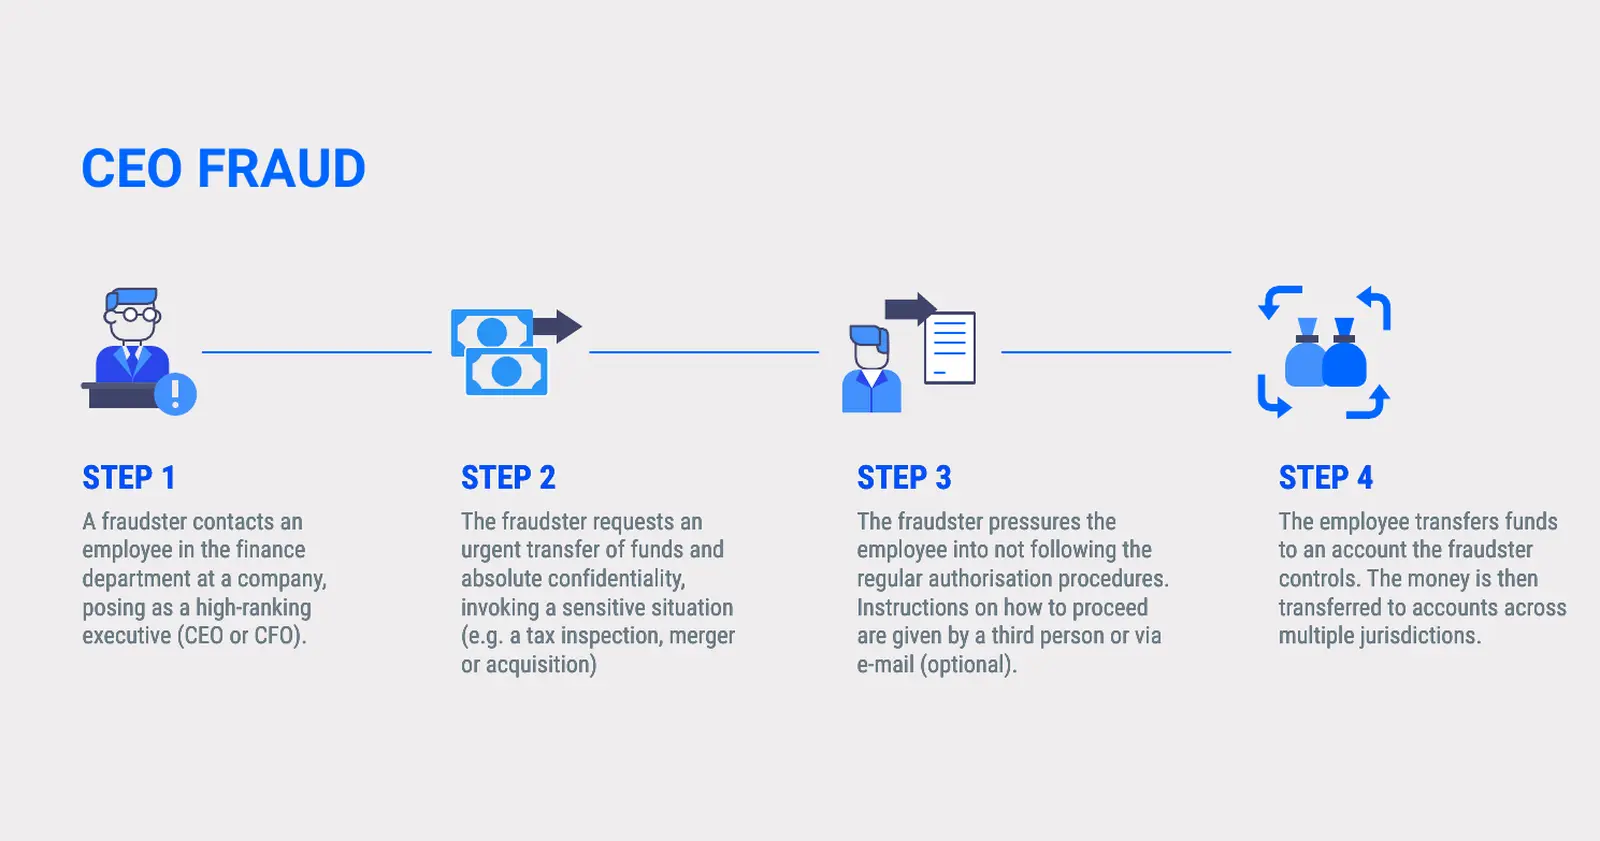
Dans l'arnaque au président, explique la Police grand-ducale, un imposteur se fait passer pour le dirigeant ou pour un prestataire de confiance. Il a rassemblé au préalable des informations sur la société pour rester crédible face aux questions. Il exige une confidentialité absolue et un paiement urgent vers un autre compte, en général à l'étranger.
La fiche d'Europol sur la fraude au président, relayée par la Police, cite ces signaux d'alerte :
- un courriel ou un appel non sollicité
- le contact direct d'un dirigeant avec lequel vous n'êtes normalement pas en relation
- une demande de confidentialité absolue
- la pression et l'urgence
- une demande inhabituelle, contraire aux procédures internes
- des menaces, des flatteries ou des promesses de récompense inhabituelles
- l'évocation d'une situation sensible, comme un contrôle fiscal, une fusion ou une acquisition
- des instructions censées arriver plus tard, par un tiers ou par courriel
Fausses factures et IBAN modifié
Dans la fraude à la facture, selon Europol, quelqu'un se présente comme fournisseur, prestataire ou créancier et demande que les prochaines factures soient payées sur un nouveau compte. Ce compte appartient à l'escroc. Le contact peut passer par téléphone, courrier ou courriel. Dans son rapport Spotlight, Europol explique que les auteurs s'introduisent illicitement dans la messagerie d'une entreprise. Outre des factures inventées, ils utilisent aussi de vraies factures dont les coordonnées bancaires du fournisseur ont été modifiées.
La circulaire du ministère cite deux variantes proches : la fraude au « changement de RIB », où l'escroc annonce un nouveau compte bancaire du fournisseur, et la fraude au « faux technicien », qui prétend intervenir sur l'outil de gestion des comptes et virements.
Les signaux d'alerte : un nouvel IBAN sans raison plausible, un changement annoncé uniquement par courriel ou sur la facture, et la pression pour payer le jour même. La circulaire appelle à redoubler de vigilance pendant les congés scolaires, les jours fériés, les vendredis soir, les week-ends et les périodes de remplacement.
Chaque jeudi matin, heure d'Europe centrale.
Le briefing Thinking
Un courriel par semaine : ce qui a changé dans le logiciel professionnel européen, quels prix ont bougé et quel comparatif nous avons publié. Aucun courrier commercial.
Vue d'ensemble : arnaque, signal, parade
| Arnaque | Signal typique | Parade principale | Source |
|---|---|---|---|
| Voix clonée | voix familière, numéro inconnu, urgence | raccrocher et rappeler sur le numéro connu | BEE SECURE, Police |
| Deepfake en visioconférence | demande de paiement ou de données pendant l'appel | validation uniquement dans le processus normal, jamais pendant l'appel | Europol, ALIA |
| Arnaque au président | confidentialité, pression, contournement des procédures | aucune exception, vérification avec une deuxième personne | Police, Europol |
| Facture avec nouvel IBAN | changement de compte par courriel ou sur la facture | rappel du fournisseur sur un numéro tiré de vos propres dossiers | ministère des Affaires intérieures, Europol |
Les procédures qui protègent vraiment
Toutes les sources officielles misent sur des procédures fixes. Une PME peut mettre en place ces étapes sans grand effort :
- Rappeler sur un numéro connu. N'appelez jamais le numéro donné par l'interlocuteur, le courriel ou le courrier. La circulaire exige un contre-appel à l'aide d'un numéro issu d'une source préexistante et fiable, déjà présent dans vos dossiers. Europol conseille d'utiliser les coordonnées de la correspondance précédente. Cela vaut même si la voix du patron au téléphone paraît authentique.
- Aucun paiement validé par une seule personne. La circulaire recommande des procédures de vérification multiples pour les paiements internationaux et même nationaux. Europol conseille aux salariés qui ont un doute sur un ordre de virement de consulter un collègue compétent, même si on leur a demandé la discrétion. Concrètement : une personne saisit, une deuxième valide, et c'est la deuxième qui passe le contre-appel.
- Ne jamais modifier des coordonnées bancaires sur simple demande. Selon la circulaire, un changement de compte ne doit jamais être opéré sur la seule base d'un courriel, d'une facture ou d'un autre document. Il faut un contre-appel au fournisseur et un RIB établi par la banque. Si le changement concerne une facture existante, le fournisseur doit envoyer une nouvelle facture.
- Prendre au sérieux la vérification du bénéficiaire. Depuis le 09.10.2025, les prestataires de paiement de la zone euro doivent vérifier gratuitement que le nom du bénéficiaire correspond à l'IBAN, indique la Commission européenne (Verification of Payee). Si la banque signale une divergence ou une correspondance partielle, la circulaire demande de ne pas valider le paiement. Vérifiez alors les coordonnées par un canal sûr.
- Aucune exception sous la pression. La Police grand-ducale conseille de toujours respecter les procédures de sécurité pour les paiements, de ne sauter aucune étape et de ne pas se laisser mettre sous pression. Écrivez dans vos règles que cela vaut aussi pour les instructions de la direction.
- Réduire la surface d'attaque. Europol recommande de vérifier ce que révèle le site de l'entreprise et de rester prudent avec les informations sur la hiérarchie, les procédures, les contrats et les fournisseurs, y compris sur les réseaux sociaux. La circulaire cite les déplacements, les organigrammes trop détaillés et les informations comptables.
- Confirmer après le paiement. Europol propose d'envoyer au bénéficiaire, après chaque facture réglée, un courriel indiquant le nom de la banque et les quatre derniers chiffres du compte. Pour les fournisseurs réguliers, Europol recommande des interlocuteurs uniques désignés et, au-delà d'un certain montant, une confirmation supplémentaire du compte.
- Tenir la technique à jour. La circulaire cite la mise à jour des systèmes de sécurité, la gestion des droits d'accès et l'accompagnement des interventions de prestataires externes. La brochure des autorités européennes recommande des mots de passe forts et uniques et l'authentification multifacteur.
Et un mot de passe secret ? BEE SECURE et les autorités européennes de surveillance financière recommandent de convenir à l'avance d'un mot secret, mais en famille, comme protection supplémentaire contre les voix clonées. BEE SECURE insiste : ce mot ne doit pas être le seul moyen de vérification, et il ne faut jamais le prononcer soi-même lors d'un appel suspect. Dans les sources officielles consultées, nous n'avons pas trouvé de recommandation propre aux entreprises. Si vous en introduisez un en interne, utilisez-le seulement en plus du contre-appel.
Formation : ce que votre équipe doit savoir
Europol conseille aux entreprises de connaître les risques et d'en informer leurs salariés, de traiter les demandes de paiement avec prudence et de mettre en place des procédures de signalement des fraudes. La circulaire recommande de sensibiliser régulièrement l'ensemble du personnel, en particulier celles et ceux qui traitent les factures et valident les paiements.
Une formation contre la fraude à l'IA devrait au moins couvrir :
- les quatre arnaques de ce guide et leurs signaux d'alerte
- pourquoi une voix familière, un visage connu ou un numéro affiché ne prouvent rien
- les règles internes : contre-appel, double validation, aucun changement de compte par courriel
- à qui signaler un soupçon, en sachant qu'une fausse alerte est bienvenue
- ce qu'il faut faire en cas d'urgence, et dans quel ordre
Europol conseille aussi aux salariés de toujours signaler à l'informatique un courriel ou un appel suspect et de vérifier soigneusement les adresses des expéditeurs. Selon la page d'Europol Take control of your digital life, les escrocs utilisent souvent des adresses imitées dont un seul caractère diffère de l'original.
En cas d'urgence : étape par étape
- Appeler immédiatement la banque. Passez par le canal officiel de votre banque. Si le paiement n'est pas encore exécuté, faites-le suspendre. S'il est parti, demandez le blocage ou le retour des fonds, comme le prévoit la circulaire. La Police grand-ducale conseille aussi de demander à la banque un blocage provisoire du compte, le remboursement des transactions illégales et le blocage du compte WERO. Selon la Commission européenne, un virement instantané arrive en quelques secondes : chaque minute compte.
- Stopper les autres paiements. Identifiez tous les virements exécutés et les ordres de paiement en instance, et bloquez les coordonnées bancaires frauduleuses dans votre logiciel comptable.
- Bloquer cartes et accès. Selon la Police, les cartes bancaires et de crédit se bloquent auprès de Worldline au (+352) 49 10 10, un compte LuxTrust au (+352) 24 550 550. Changez vos mots de passe et vos questions de sécurité.
- Conserver les preuves. Gardez courriels, messages, numéros de téléphone, noms, adresses de sites et justificatifs de virement. La Police demande de lui transmettre ces éléments lors du dépôt de plainte.
- Contenir l'incident informatique. Si un escroc a eu accès à un ordinateur, la Police conseille de le déconnecter immédiatement d'Internet. Le CIRCL recommande de débrancher un système du réseau plutôt que de l'éteindre, de ne rien supprimer et de noter chaque action avec l'heure et le fuseau horaire.
- Porter plainte. La plainte se dépose dans un commissariat ou directement auprès du parquet. La plainte en ligne de la Police ne couvre que certains vols, pas les escroqueries. Selon la circulaire, une plainte rapide augmente les chances de récupérer les fonds.
- Signaler aussi les tentatives. Europol et la Police conseillent de signaler également les tentatives échouées, pour que d'autres puissent être avertis.
- Se méfier de la deuxième arnaque. La brochure des autorités européennes met en garde contre les fraudes de type « recovery room » : des escrocs se présentent comme une autorité et proposent, contre paiement, de récupérer l'argent perdu.
Où signaler au Luxembourg
| Organisme | Pour quoi | Contact | Source |
|---|---|---|---|
| Police grand-ducale | plainte, y compris pour une tentative | numéro d'urgence 113 ; commissariat Luxembourg 24h/24 au (+352) 244 40 1000 | Police |
| Parquet | plainte possible directement | voir la page de la Police sur la plainte | Police |
| Votre banque | stopper le paiement, rappel des fonds, blocage du compte | canal officiel de la banque | Police, circulaire |
| Worldline | bloquer cartes bancaires et de crédit | (+352) 49 10 10 | Police |
| LuxTrust | bloquer l'accès | (+352) 24 550 550 | Police |
| CIRCL | incidents informatiques du secteur privé, des communes et des organisations non gouvernementales | info@circl.lu, ligne d'urgence (+352) 247 88444 ; liens d'hameçonnage via LookyLoo |
CIRCL |
| GOVCERT.LU | incidents touchant l'État et les opérateurs critiques | formulaire de signalement sur le site | GOVCERT.LU |
| CSSF | si un professionnel financier est concerné ou si quelqu'un agit au nom de la CSSF | avertissements sur le site de la CSSF | CSSF |
| BEE SECURE Helpline | conseil confidentiel, surtout pour les particuliers | 8002 1234 (uniquement depuis le réseau luxembourgeois) | BEE SECURE |
Deux précisions. Le CIRCL indique que si vous comptez porter plainte, vous devez d'abord contacter la Police. La CSSF précise qu'elle ne demande jamais de paiement aux entités par l'intermédiaire de son directeur général et que ses adresses électroniques se terminent toujours par @cssf.lu. Savoir si une fraude constitue aussi pour vous un incident NIS2 à notifier dépend de votre secteur. Les bases figurent dans notre plan d'urgence Microsoft 365.
Check-list : 10 règles contre la fraude à l'IA
- Paiements et changements de compte uniquement via le processus fixe, jamais pendant un appel ou une visioconférence.
- Toujours rappeler sur un numéro tiré de vos propres dossiers.
- Chaque paiement est validé par une deuxième personne.
- Un nouvel IBAN seulement avec contre-appel et RIB de la banque, jamais sur la seule base d'un courriel ou d'une facture.
- Ne jamais ignorer une alerte de vérification du bénéficiaire.
- Confidentialité et urgence sont une raison de vérifier, pas d'accélérer.
- Publier moins de détails sur la hiérarchie, les procédures et les fournisseurs.
- Former régulièrement l'équipe, en particulier la comptabilité et les assistants.
- Garder à portée de main les numéros d'urgence de la banque, de la Police, de Worldline et du CIRCL.
- Signaler chaque tentative en interne et à la Police.
Ce qui reste ouvert
- Nous n'avons pas trouvé de chiffres officiels sur la fraude assistée par l'IA visant les entreprises au Luxembourg.
- Les sources consultées ne disent pas si, ni en combien de temps, une banque peut rappeler un virement instantané. Renseignez-vous à l'avance auprès de votre banque sur la procédure d'urgence.
- Les cas de 35 Mio. EUR et de 23 Mio. EUR proviennent de rapports d'Europol et de l'ALIA, nous n'avons pas pu les vérifier nous-mêmes. L'instruction dans l'affaire Caritas est toujours en cours.
- Les indices pour repérer un deepfake vieillissent vite. L'ALIA prévient que les erreurs évidentes disparaissent.
Quelles sources ce guide utilise-t-il ?
Toutes les sources consultées le 19.11.2026.
- Police grand-ducale : arnaque au président (mise à jour du 26.10.2026), aide aux victimes d'arnaques (16.11.2026), faux appels, porter plainte, plainte en ligne, commissariat Luxembourg, fiche Europol fraude au président
- Ministère des Affaires intérieures : circulaire 2026-085, vigilance par rapport aux escroqueries dites « au président » ou Fovi (13.10.2026)
- Parquet de Luxembourg : communiqué dans l'affaire dite « Caritas » (06.08.2024)
- CIRCL : signaler un incident, contact, mission
- GOVCERT.LU : page d'accueil et formulaire de signalement
- BEE SECURE : arnaque au téléphone et voix imitée par l'IA (12.10.2026), Helpline
- CSSF : brochure des autorités européennes de surveillance sur les fraudes à l'ère de l'IA (ABE, AEAPP, AEMF, 2025), avertissement sur l'usurpation du nom de la CSSF (15.03.2024), avertissements
- ALIA : dossier Deepfakes (12.01.2026)
- ENISA : ENISA Threat Landscape 2025 (octobre 2025, CC BY 4.0)
- Europol : IOCTA 2025, Spotlight Online fraud schemes (2023), Facing reality? Deepfakes (2022, version 2024), fiche CEO fraud, fiche fraude à la facture, Take control of your digital life (mise à jour du 18.02.2026)
- Commission européenne : nouvelles règles sur les virements instantanés et la vérification du bénéficiaire (10.10.2025)
Questions et réponses
Comment reconnaître une voix clonée au téléphone ?
Que faire si nous avons déjà payé les escrocs ?
Où signaler une tentative de fraude au Luxembourg ?
Sources
- [1] Arnaque au président, Police grand-ducale (mise à jour 26.10.2026) consulté le 2026-11-19
- [2] Arnaques, Aide aux victimes, Police grand-ducale (mise à jour 16.11.2026) consulté le 2026-11-19
- [3] Faux appels, Police grand-ducale consulté le 2026-11-19
- [4] Porter plainte, démarches à suivre, Police grand-ducale consulté le 2026-11-19
- [5] Dépôt d'une plainte en ligne, E-Commissariat, Police grand-ducale consulté le 2026-11-19
- [6] Commissariat Luxembourg, Police grand-ducale consulté le 2026-11-19
- [7] Fiche Europol fraude au président (FR), publiée par la Police grand-ducale consulté le 2026-11-19
- [8] Circulaire 2026-085: Vigilance par rapport aux escroqueries dites « au président » ou Fovi, Ministère des Affaires intérieures (13.10.2026) consulté le 2026-11-19
- [9] Communiqué du parquet de Luxembourg dans l'affaire dite « Caritas » (06.08.2024) consulté le 2026-11-19
- [10] Get help from CIRCL, report an incident consulté le 2026-11-19
- [11] CIRCL contact consulté le 2026-11-19
- [12] CIRCL mission consulté le 2026-11-19
- [13] GOVCERT.LU consulté le 2026-11-19
- [14] Arnaque au téléphone : quand la voix de votre enfant est imitée par l'IA, BEE SECURE (12.10.2026) consulté le 2026-11-19
- [15] BEE SECURE Helpline consulté le 2026-11-19
- [16] Fraudes financières et escroqueries en ligne à l'ère de l'intelligence artificielle (EBA, EIOPA, ESMA factsheet, 2025, published by the CSSF) consulté le 2026-11-19
- [17] Warning concerning persons misusing the name of the CSSF (15.03.2024) consulté le 2026-11-19
- [18] Warnings, CSSF consulté le 2026-11-19
- [19] Dossier Deepfakes, ALIA (12.01.2026) consulté le 2026-11-19
- [20] ENISA Threat Landscape 2025 (October 2025) consulté le 2026-11-19
- [21] IOCTA 2025: Steal, deal and repeat, Europol consulté le 2026-11-19
- [22] Online fraud schemes: a web of deceit, Europol Spotlight Report (2023) consulté le 2026-11-19
- [23] Facing reality? Law enforcement and the challenge of deepfakes, Europol Innovation Lab (2022, version 2024) consulté le 2026-11-19
- [24] CEO/Business Email Compromise (BEC) fraud factsheet, Europol #CyberScams consulté le 2026-11-19
- [25] Invoice fraud factsheet, Europol #CyberScams consulté le 2026-11-19
- [26] Take control of your digital life, Europol (updated 18.02.2026) consulté le 2026-11-19
- [27] New EU rules make instant euro payments faster and safer, European Commission (10.10.2025) consulté le 2026-11-19