AI Europe
La Commission visée par une cybercampagne menée par IA
La Commission a confirmé le 19.11.2026 qu'une cybercampagne générée par l'IA, détectée le 22.10.2026, l'a obligée à couper des systèmes ; l'auteur et une fuite de données restent inconnus.
L'essentiel
- Le porte-parole Thomas Regnier a confirmé le 19.11.2026 une cybercampagne générée par l'IA, détectée le 22.10.2026 et confirmée le 26.10.2026.
- Plusieurs applications ont été coupées par précaution ; la Commission n'a trouvé aucune violation de données touchant son personnel dans son ensemble.
- Le nom de l'outil, ARTEX, vient d'un responsable anonyme cité par Politico ; le CERT-UE et le FBI mettent en garde contre ARTEX depuis début novembre.
- Les entreprises luxembourgeoises soumises à NIS2 doivent notifier les incidents importants sous 24 heures, et les systèmes exposés doivent être corrigés et protégés par MFA.
Sur cette page
La Commission européenne a confirmé avoir été la cible d'une cybercampagne menée à l'aide de l'intelligence artificielle. Son porte-parole pour le numérique, Thomas Regnier, a indiqué le 19.11.2026 que l'incident avait été détecté le 22.10.2026 et que l'enquête se poursuivait.
La Commission ne s'est exprimée qu'après la publication d'un article de Politico (Brussels Playbook) le 19.11.2026 au matin. L'agence AP a ensuite rapporté, en citant un responsable à Bruxelles, qu'une attaque assistée par l'IA avait visé l'UE en octobre et que certains outils numériques restaient hors ligne. Cet article distingue ce que la Commission a confirmé officiellement de ce que rapportent les médias en citant des sources anonymes.
Qu'a confirmé la Commission ?
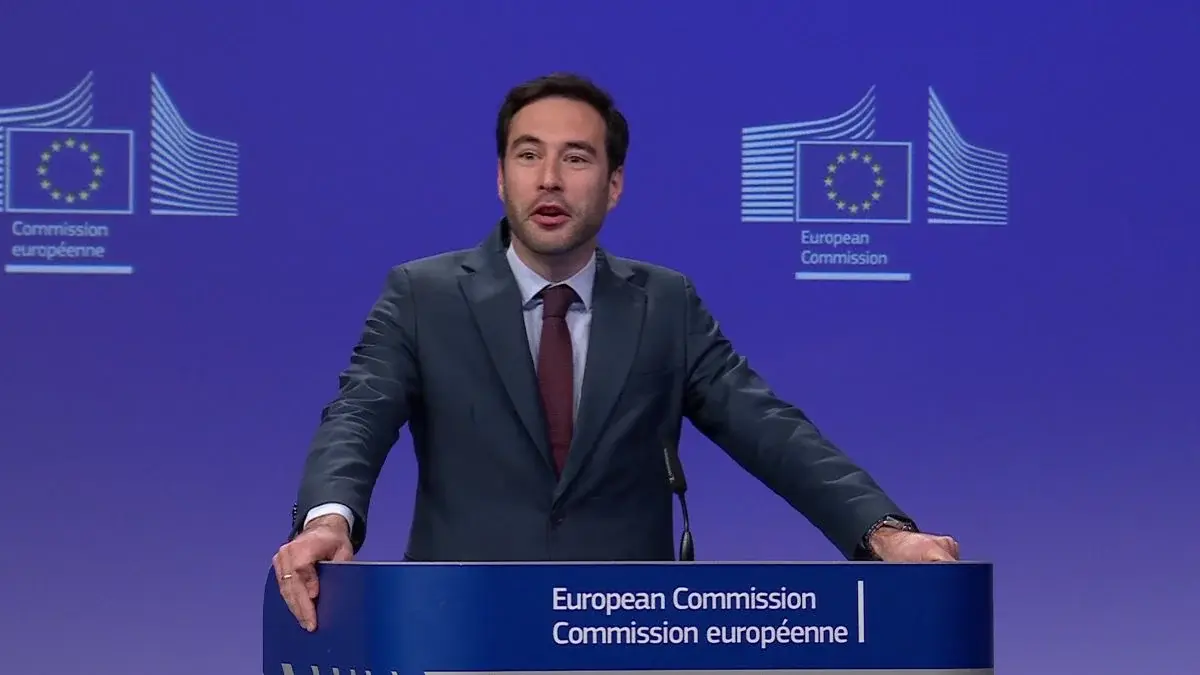
Lors du point de presse de midi du 19.11.2026, Thomas Regnier a répondu pendant près de neuf minutes aux questions sur l'incident. L'enregistrement et sa transcription sont publiés par le service audiovisuel de la Commission. Officiellement, il a déclaré :
- La Commission a récemment pris les mesures nécessaires en réponse à une cybercampagne détectée.
- Par mesure de protection, plusieurs applications ont été temporairement désactivées, et la plupart ont depuis été rétablies.
- L'incident a été détecté le 22.10.2026 et confirmé après une première enquête le 26.10.2026.
- Aucun élément ne montre à ce stade une violation de données touchant le personnel de la Commission dans son ensemble.
- Il n'a connaissance d'aucune demande de rançon.
- Il s'agit d'une cybercampagne générée par l'IA, du détournement d'un outil d'IA accessible au public.
- La Commission est en contact étroit avec le CERT-UE et le Contrôleur européen de la protection des données.
Il a refusé de désigner un auteur (« on the attribution, I will not go there »), de dire si l'attaque était terminée ou d'en qualifier l'ampleur. Il a en revanche confirmé qu'il s'agissait d'une série d'incidents.
Que rapportent les médias en plus ?
Plusieurs détails proviennent uniquement de sources anonymes et n'ont pas été confirmés par la Commission :
- Le nom de l'outil : Politico cite un responsable européen selon lequel le CERT-UE a constaté que des « pirates internationaux » utilisaient ARTEX, un outil d'IA accessible au public conçu pour détecter des vulnérabilités. Thomas Regnier ne l'a pas nommé.
- Les systèmes touchés : selon Politico, Sysper, la plateforme interne pour les fiches de paie, les congés et le temps de travail, et MyPMO, le système de remboursement des frais médicaux, ont été affectés, et la perturbation a duré plus de dix jours. Euronews indique que le régime d'assurance maladie JSIS restait indisponible le 19.11.2026.
- La réaction interne : d'après Politico, le Corporate Management Board, la plus haute instance interne de gestion de crise de la Commission, s'est réuni sur ces incidents, et la vice-présidente exécutive Henna Virkkunen a informé le collège.
La question d'un vol de données personnelles reste ouverte. La formule « le personnel dans son ensemble » n'exclut pas que des données de certains agents aient été touchées.
Chaque jeudi matin, heure d'Europe centrale.
Le briefing Thinking
Un courriel par semaine : ce qui a changé dans le logiciel professionnel européen, quels prix ont bougé et quel comparatif nous avons publié. Aucun courrier commercial.
Qu'est-ce qu'ARTEX ?
Le CERT-UE, service de cybersécurité des institutions de l'UE, a publié une alerte sur ARTEX le 05.11.2026. Il le décrit comme une plateforme open source de tests d'intrusion autonomes pilotée par des grands modèles de langage. Un opérateur fixe un objectif en langage naturel, puis des agents d'IA mènent la reconnaissance et les tests avec de vrais outils. ARTEX n'a pas de modèle propre et se connecte à des fournisseurs externes de modèles de langage.
Selon le CERT-UE, plusieurs acteurs malveillants dans le monde ont utilisé ARTEX pour automatiser leurs campagnes, et le CERT-UE a observé des activités similaires pilotées par l'IA contre les entités qu'il protège, qui impliquaient « très probablement » ARTEX. L'auteur d'origine a retiré le dépôt en octobre 2026, mais des versions dérivées indépendantes restent disponibles.
Le FBI a publié sa propre alerte (FLASH-20261113-001) le 13.11.2026. Des acteurs malveillants utilisent ARTEX depuis au moins août 2026 contre des organisations de nombreux secteurs, dont les services financiers et les administrations. Certaines intrusions sont passées du premier ciblage à un accès privilégié en moins de trois heures. Le billet du CERT-UE ne mentionne pas l'incident de la Commission ; le lien entre les deux repose sur l'article de Politico.
Quelles conséquences pour les entreprises au Luxembourg ?
L'attaque visait une institution européenne, pas des entreprises luxembourgeoises. Mais la méthode n'est pas liée à une cible : le CERT-UE et le FBI décrivent un outil librement disponible qui fouille à la vitesse de la machine les systèmes exposés sur internet à la recherche de failles. Les recommandations du CERT-UE valent pour toute organisation :
- Recenser les actifs informatiques exposés sur internet et limiter l'exposition à ceux qui en ont besoin.
- Isoler les interfaces d'administration d'internet et corriger en priorité les systèmes exposés.
- Activer l'authentification multifacteur sur tous les systèmes critiques et surveiller les comptes administrateurs.
- Traiter aussi les constats mineurs, car des outils d'IA peuvent enchaîner de petites erreurs de configuration en chemins d'attaque graves.
Beaucoup d'entreprises ont aussi des obligations légales. Le Luxembourg a transposé NIS2 par la loi du 05.05.2026, entrée en vigueur le 10.05.2026. Les entités essentielles et importantes doivent notifier les incidents importants à leur autorité compétente. Dans les secteurs supervisés par l'ILR, il faut une notification préliminaire dans les 24 heures suivant la détection, une notification d'incident dans les 72 heures et un rapport final un mois plus tard. Les fabricants de produits numériques doivent signaler les vulnérabilités activement exploitées depuis le 11.09.2026 en vertu du Cyber Resilience Act, comme l'explique notre article sur le rapport de l'ENISA et le CRA.
Les entreprises hors du champ de NIS2 peuvent signaler un incident au CIRCL, le Computer Incident Response Center Luxembourg, qui propose aussi des outils aux équipes de défense. Le 19.11.2026, nous n'avons trouvé aucun avis spécifique sur ARTEX sur les sites du CIRCL ou du GOVCERT.LU. Pour les entreprises très dépendantes du cloud, notre plan d'urgence en cas de panne de Microsoft 365 peut aussi être utile.
Qu'est-ce qui reste ouvert ?
La Commission n'a dit ni qui est derrière la campagne, ni comment les attaquants sont entrés, ni si l'attaque est terminée, ni si des données personnelles ont été volées. Tant que l'enquête est en cours, il ne tirera pas de conclusions définitives, a dit Thomas Regnier. Nous mettrons cet article à jour dès que la Commission ou le CERT-UE publieront de nouveaux éléments.
Sources
- [1] EC Midday press briefing of 19/11/2026: Cyber campaign against the European Commission, Q&A (video and transcript) consulté le 2026-11-19
- [2] CERT-EU, From Penetration Testing to Cyber Threat: Beware of ARTEX (05.11.2026) consulté le 2026-11-19
- [3] FBI FLASH-20261113-001: Threat Overview of ARTEX Autonomous Penetration Testing Framework (13.11.2026) consulté le 2026-11-19
- [4] Politico Brussels Playbook: Cyberattack hits the Commission (19.11.2026) consulté le 2026-11-19
- [5] AP: A cyberattack using artificial intelligence targeted the EU in October, official says (19.11.2026) consulté le 2026-11-19
- [6] Euronews: EU Commission hit by large-scale cyberattack with data leakage unknown (19.11.2026) consulté le 2026-11-19
- [7] RTÉ: AI tools used in cyberattack on European Commission (19.11.2026) consulté le 2026-11-19
- [8] tagesschau: KI-gestützter Cyberangriff auf EU-Kommission (19.11.2026) consulté le 2026-11-19
- [9] ILR, NIS 2 consulté le 2026-11-19
- [10] ILR, Notification incident consulté le 2026-11-19
- [11] CIRCL, Computer Incident Response Center Luxembourg consulté le 2026-11-19
- [12] GOVCERT.LU consulté le 2026-11-19
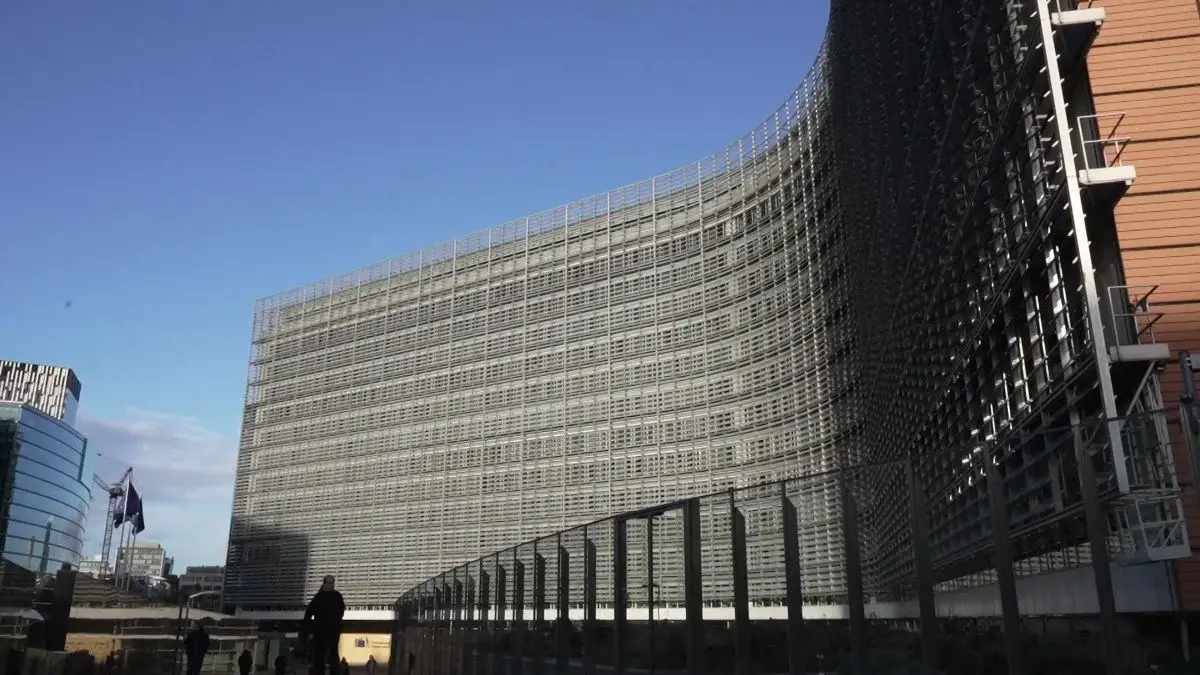
- [13] EC Audiovisual Service, Exterior views of the Berlaymont building (19.11.2026) consulté le 2026-11-19
- [14] EC Audiovisual Service, Copyright and conditions of use consulté le 2026-11-19