Guide
KI-Betrug im KMU: 10 Regeln gegen Deepfake und CEO-Fraud
Stimmklone, Deepfake-Calls, CEO-Fraud und falsche IBAN wehrt ein KMU vor allem mit festen Abläufen ab: Rückruf über bekannte Nummer, zweite Freigabe, keine Kontoänderung per Mail, und im Ernstfall sofort Bank, Beweise und Anzeige.
Das Wichtigste
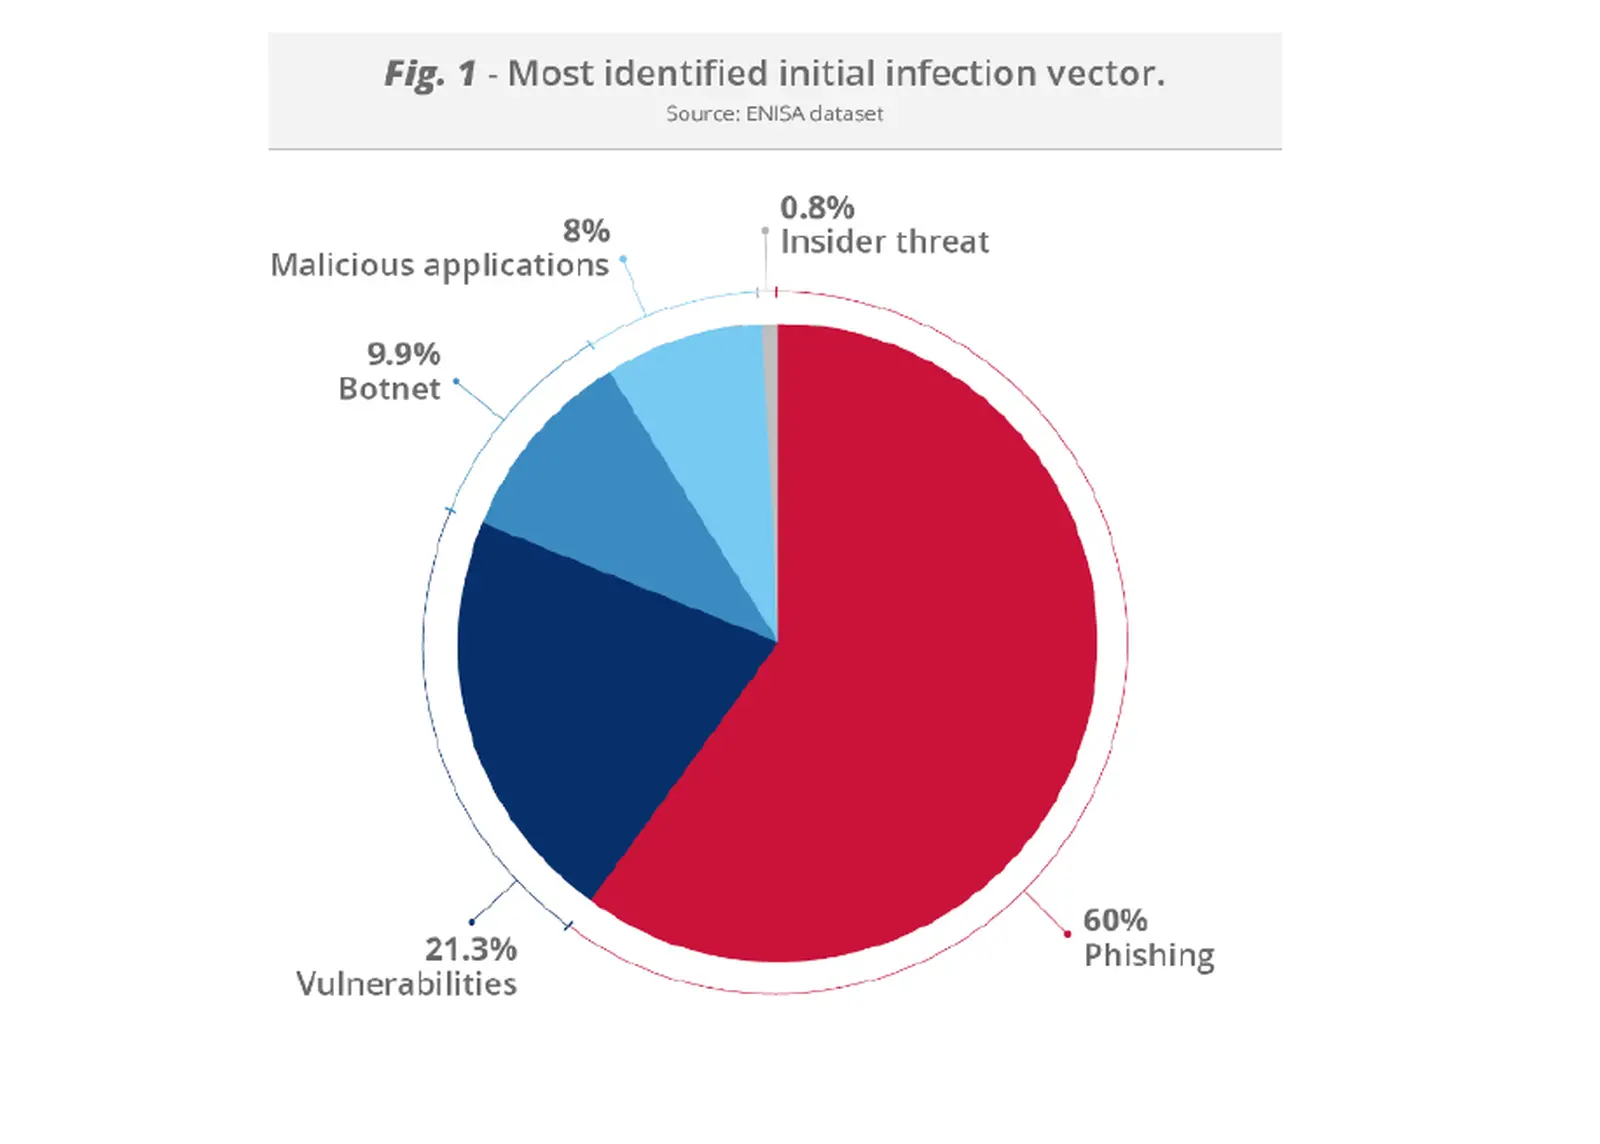
- Laut Europol nutzen Kriminelle Stimm-Deepfakes, um CEO-Fraud und BEC glaubwürdiger zu machen, und laut ENISA war Phishing mit rund 60 % der häufigste Einstiegsweg.
- Eine vertraute Stimme, ein bekanntes Gesicht oder eine angezeigte Nummer sind kein Beweis, Rufnummern lassen sich fälschen und Stimmen aus vorhandenen Aufnahmen klonen.
- Den besten Schutz bieten feste Abläufe: Rückruf über eine Nummer aus den eigenen Unterlagen, eine zweite Person für jede Freigabe und keine IBAN-Änderung allein per Mail oder Rechnung.
- Seit dem 09.10.2025 prüfen Banken im Euroraum kostenlos, ob Name und IBAN zusammenpassen, eine Warnung dieser Prüfung sollte eine Zahlung stoppen.
- Im Ernstfall sofort die Bank anrufen, Beweise sichern und bei der Police grand-ducale Anzeige erstatten, IT-Vorfälle meldet die Privatwirtschaft dem CIRCL.
Auf dieser Seite
- Was sich durch KI ändert
- Die vier Maschen und ihre Warnzeichen
- Stimmklon am Telefon
- Deepfake im Videocall
- CEO-Fraud oder Präsidentenbetrug
- Gefälschte Rechnung und geänderte IBAN
- Überblick: Masche, Warnzeichen, Gegenmittel
- Die Prozesse, die wirklich schützen
- Schulung: Was Ihr Team wissen muss
- Im Ernstfall: Schritt für Schritt
- Wo Sie in Luxemburg melden
- Checkliste: 10 Regeln gegen KI-Betrug
- Was offen ist
- Welche Quellen nutzt dieser Guide?
KI macht alte Betrugsmaschen gegen Unternehmen glaubwürdiger: Stimmen lassen sich klonen, Videocalls fälschen und Mails fehlerfrei formulieren. Schützen kann sich ein KMU trotzdem, und zwar mit festen Abläufen statt Bauchgefühl.
Die wichtigsten Regeln: Rückruf über eine bereits bekannte Nummer, Zahlungen nie allein freigeben, Bankdaten nie auf Zuruf ändern und das Team regelmäßig schulen.
Ist Geld schon unterwegs, zählt jede Minute. Rufen Sie sofort Ihre Bank an, sichern Sie alle Beweise und erstatten Sie Anzeige bei der Police grand-ducale. Bei IT-Vorfällen hilft zusätzlich das CIRCL.
Für diesen Guide haben wir am 19.11.2026 nur offizielle Quellen ausgewertet: die Police grand-ducale, das CIRCL, GOVCERT.LU, BEE SECURE, die CSSF, ENISA und Europol. Dazu kommen ein Rundschreiben des Innenministeriums, eine Mitteilung der Staatsanwaltschaft Luxemburg, die ALIA und die EU-Kommission. Wie Sie Ihr Team grundsätzlich im Umgang mit KI schulen, steht in unserem Guide zur KI-Richtlinie für Mitarbeitende. Notfallkontakte und Meldepflichten bei IT-Ausfällen behandelt unser Notfallplan für Microsoft-365-Ausfälle. Dass KI auch bei Angriffen auf IT-Systeme eine Rolle spielt, zeigt unsere Meldung zum KI-gestützten Cyberangriff auf die EU-Kommission.
Was sich durch KI ändert
Die Maschen selbst sind nicht neu. Neu ist, wie echt sie wirken. Europol schreibt in seinem Lagebericht IOCTA 2025, dass Kriminelle Stimm-Deepfakes nutzen, um gezielte Phishing-Kampagnen für CEO-Fraud und Business E-Mail Compromise (BEC) glaubwürdiger zu machen. Große Sprachmodelle helfen ihnen, Nachrichten an Sprache und Umfeld des Opfers anzupassen.
Die EU-Cybersicherheitsagentur ENISA kommt im ENISA Threat Landscape 2025 zu einem ähnlichen Bild. In ihrem Datensatz war Phishing, einschließlich Vishing per Telefon, mit rund 60 % der häufigste Einstiegsweg. Unter Berufung auf Branchendaten berichtet ENISA zudem, dass über 80 % der zwischen September 2024 und Februar 2025 erkannten Phishing-Mails in irgendeiner Form KI nutzten. KI werde auch beim Vishing und bei Betrug mit vorgetäuschter Identität eingesetzt, unter anderem mit Deepfakes.
Wie teuer das werden kann, zeigen Fälle aus offiziellen Berichten:
- Europol nennt im Spotlight-Bericht Online fraud schemes (2023) einen Fall, in dem Kriminelle mit einer gefälschten Stimme einen Firmenchef imitierten und eine Überweisung im Gegenwert von 35 Mio. EUR auslösten.
- Die luxemburgische Medienaufsicht ALIA beschreibt in ihrem Dossier zu Deepfakes (12.01.2026) einen Fall aus Hongkong von Anfang 2024: Ein Mitarbeiter überwies 23 Mio. EUR, nachdem Betrüger eine komplette Videokonferenz mit seinem Vorgesetzten und der Geschäftsleitung per KI vorgetäuscht hatten.
- In Luxemburg teilte die Staatsanwaltschaft am 06.08.2024 mit, dass die betrügerischen Überweisungen zulasten der Caritas nach allem Anschein mit dem Präsidentenbetrug zusammenhängen. Die Ermittlungen laufen, es gilt die Unschuldsvermutung. Eine Rolle von KI hat die Staatsanwaltschaft dabei nicht genannt.
- Das Innenministerium hat am 13.10.2026 die Gemeinden mit dem Rundschreiben 2026-085 vor Präsidentenbetrug und falschen Überweisungsaufträgen gewarnt. Die Empfehlungen darin passen auch für KMU, wir greifen sie unten auf.
Die vier Maschen und ihre Warnzeichen
Stimmklon am Telefon
Für einen Stimmklon reichen vorhandene Aufnahmen, etwa aus Videos oder Beiträgen in sozialen Netzwerken. Darauf weist BEE SECURE in einem Beitrag vom 12.10.2026 hin. Eine vertraute Stimme ist deshalb kein Beweis dafür, wer wirklich spricht. Die angezeigte Nummer ist es auch nicht: Die Police grand-ducale warnt vor Call-ID-Spoofing, mit dem Betrüger beliebige Nummern auf dem Display erscheinen lassen.
Warnzeichen laut BEE SECURE, Police und der Broschüre der EU-Finanzaufsichten zu KI-Betrug, die die CSSF veröffentlicht:
- ein Anruf von einer unbekannten Nummer mit einer Ausrede, warum die bekannte nicht geht
- starker Zeitdruck und eine dringende Bitte um Geld oder Daten
- die Bitte, mit niemandem zu sprechen oder nicht aufzulegen
- eine Betonung, die unnatürlich, zu glatt oder roboterhaft klingt, wobei KI-Stimmen laut der Broschüre auch sehr natürlich klingen können
Deepfake im Videocall
Laut der Broschüre der EU-Finanzaufsichten können bei gefälschten Videos die Lippenbewegungen und die Mimik nicht zur Sprache passen, Hintergrund, Licht und Schatten wirken uneinheitlich. Europol nennt in seinem Bericht Facing reality? Law enforcement and the challenge of deepfakes weitere Fehler: unscharfe Ränder um das Gesicht, fehlendes Blinzeln, Lichtreflexe in den Augen und Ungereimtheiten bei Haaren oder Narben.
Verlassen Sie sich nicht darauf. Die ALIA schreibt, dass es immer weniger verlässliche Bild- oder Tonfehler gibt, weil die Modelle besser werden. Oft hilft nur der Kontext: Passt die Bitte zur Person, zum Kanal und zu Ihren Abläufen? Europol rät Organisationen, nicht allein auf Erkennungssoftware zu setzen, sondern den gesamten Freigabeprozess robuster zu machen.
Die dort genannten Prüfungen, etwa ein Live-Video oder zufällige Handlungen vor der Kamera, beziehen sich auf biometrische Freigaben per Gesicht oder Stimme. Für Zahlungen in einem KMU bleibt der Rückruf über einen bekannten Kanal der wichtigere Schritt, dazu unten mehr.
CEO-Fraud oder Präsidentenbetrug
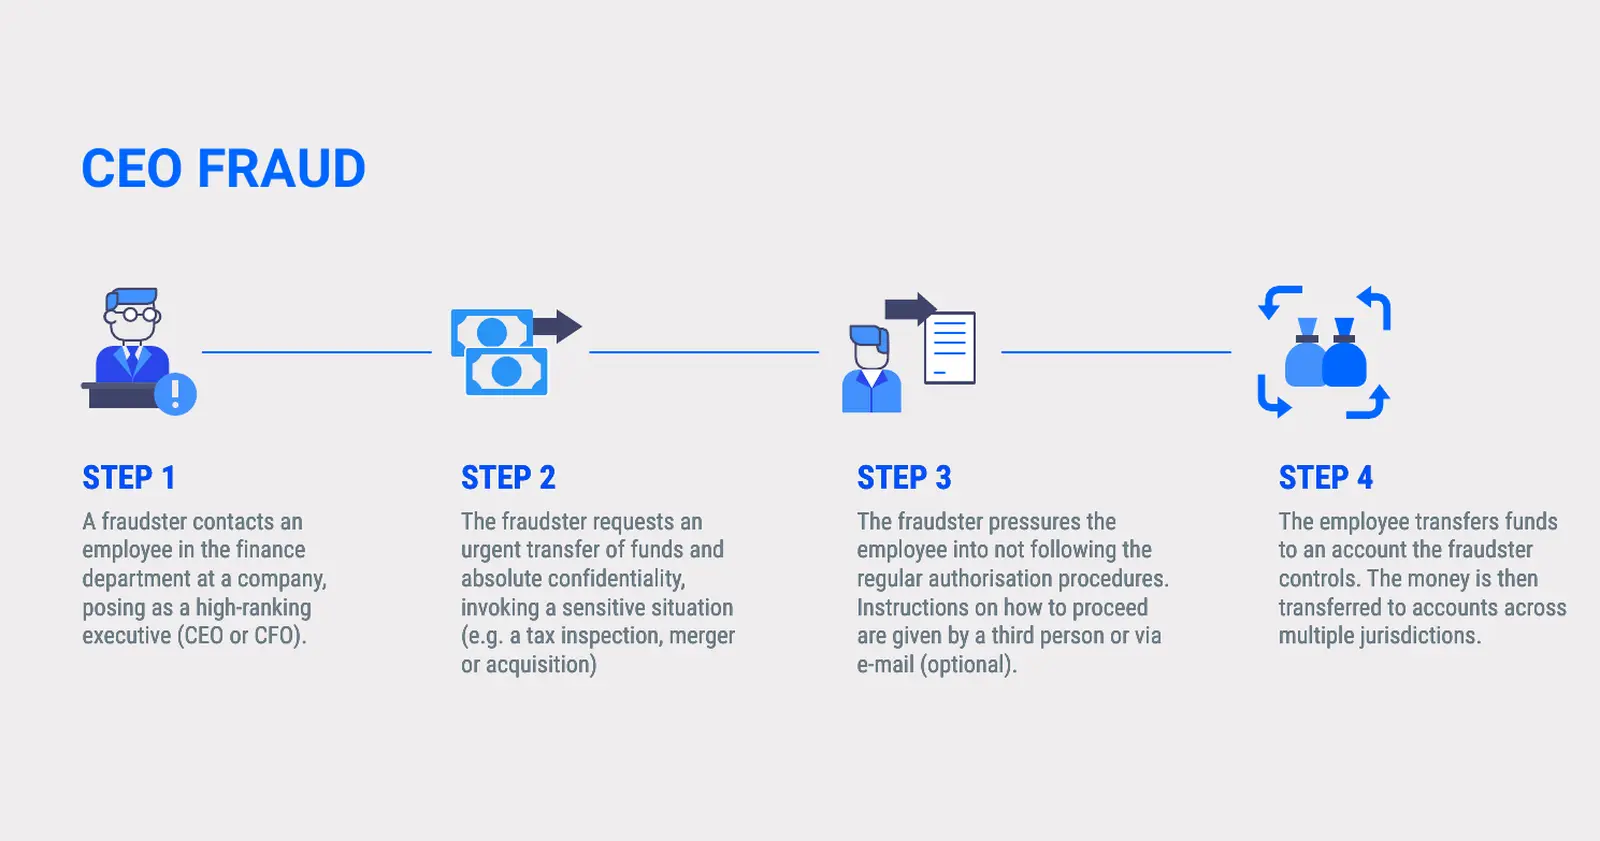
Beim Präsidentenbetrug gibt sich ein Betrüger laut Police grand-ducale als Chef oder als vertrauenswürdiger Dienstleister aus. Vorher sammelt er Informationen über die Firma, damit er Rückfragen beantworten kann. Er verlangt absolute Vertraulichkeit und eine dringende Zahlung auf ein anderes Konto, meist im Ausland.
Europol nennt in seinem Merkblatt zu CEO-Fraud diese Warnzeichen:
- ein unerwarteter Anruf oder eine unerwartete Mail
- direkter Kontakt einer Führungskraft, mit der Sie sonst nichts zu tun haben
- die Bitte um absolute Vertraulichkeit
- Druck und Eile
- eine ungewöhnliche Bitte, die gegen interne Abläufe verstößt
- Drohungen, Schmeicheleien oder versprochene Belohnungen
- der Hinweis auf eine heikle Lage wie eine Steuerprüfung, eine Fusion oder eine Übernahme
- weitere Anweisungen, die später von einer dritten Person oder per Mail kommen sollen
Gefälschte Rechnung und geänderte IBAN
Beim Rechnungsbetrug gibt sich laut Europol jemand als Lieferant, Dienstleister oder Gläubiger aus und bittet darum, künftige Rechnungen auf ein neues Konto zu zahlen. Dieses Konto gehört dem Betrüger. Der Kontakt kann per Telefon, Brief oder Mail kommen. Im Spotlight-Bericht beschreibt Europol, dass Täter sich unrechtmäßig Zugang zu den Mails eines Unternehmens verschaffen. Neben erfundenen Rechnungen nutzen sie auch echte Rechnungen, in denen die Bankdaten des Lieferanten geändert wurden.
Das Rundschreiben des Innenministeriums nennt zwei verwandte Varianten: die Mitteilung über eine angeblich geänderte Bankverbindung und den falschen IT-Techniker, der eine Wartung am Zahlungssystem vornehmen will.
Warnzeichen sind eine neue IBAN ohne nachvollziehbaren Grund, eine Änderung, die nur per Mail oder auf der Rechnung mitgeteilt wird, und Druck, die Zahlung noch heute auszuführen. Laut Rundschreiben ist erhöhte Vorsicht in Schulferien, an Feiertagen, freitagabends, am Wochenende und während Vertretungszeiten nötig.
Wöchentlich, Donnerstagvormittag, mitteleuropäische Zeit.
Das Thinking-Briefing
Eine E-Mail pro Woche: was sich bei europäischer Unternehmenssoftware geändert hat, welche Preise sich bewegt haben und welchen Vergleich wir veröffentlicht haben. Keine Werbepost.
Überblick: Masche, Warnzeichen, Gegenmittel
| Masche | Typisches Warnzeichen | Wichtigstes Gegenmittel | Quelle |
|---|---|---|---|
| Stimmklon | vertraute Stimme, unbekannte Nummer, Eile | auflegen und über die bekannte Nummer zurückrufen | BEE SECURE, Police |
| Deepfake-Videocall | Bitte um Zahlung oder Daten im Call | Freigabe nur im normalen Prozess, nie im Call | Europol, ALIA |
| CEO-Fraud | Vertraulichkeit, Druck, Umgehung der Abläufe | keine Ausnahme, Rücksprache mit einer zweiten Person | Police, Europol |
| Rechnung mit neuer IBAN | Kontoänderung per Mail oder auf der Rechnung | Rückruf beim Lieferanten mit Nummer aus der eigenen Akte | Innenministerium, Europol |
Die Prozesse, die wirklich schützen
Alle offiziellen Quellen setzen auf feste Abläufe. Diese Schritte können Sie in einem KMU ohne großen Aufwand einführen:
- Rückruf über eine bekannte Nummer. Rufen Sie nie die Nummer an, die Ihnen der Anrufer, die Mail oder der Brief nennt. Das Rundschreiben verlangt einen Rückruf mit einer Nummer aus einer bereits vorhandenen, verlässlichen Quelle in den eigenen Unterlagen. Europol rät, die Kontaktdaten aus früherer Korrespondenz zu nutzen. Das gilt auch, wenn die Stimme des Chefs am Telefon echt klingt.
- Keine Zahlung durch eine Person allein. Das Rundschreiben empfiehlt mehrfache Prüfungen für Zahlungen ins Ausland und auch im Inland. Europol rät Mitarbeitenden, bei Zweifeln an einem Überweisungsauftrag eine zuständige Kollegin oder einen Kollegen zu fragen, auch wenn Diskretion verlangt wird. In der Praxis heißt das: Eine Person erfasst, eine zweite gibt frei, und die zweite Person führt den Rückruf.
- Bankdaten nie auf Zuruf ändern. Laut Rundschreiben darf eine neue Bankverbindung nie allein aufgrund einer Mail, einer Rechnung oder eines anderen Dokuments übernommen werden. Nötig sind ein Rückruf beim Lieferanten und eine Bankbestätigung der Kontodaten, die von der Bank ausgestellt ist. Betrifft die Änderung eine offene Rechnung, soll der Lieferant eine neue Rechnung schicken.
- Empfängerüberprüfung ernst nehmen. Seit dem 09.10.2025 müssen Zahlungsdienstleister im Euroraum laut EU-Kommission kostenlos prüfen, ob Name und IBAN des Empfängers zusammenpassen (Verification of Payee). Zeigt die Bank eine Abweichung oder nur eine teilweise Übereinstimmung an, soll die Zahlung laut Rundschreiben nicht freigegeben werden. Klären Sie die Daten dann über einen geprüften Kanal.
- Keine Ausnahme unter Druck. Die Police grand-ducale rät, die Sicherheitsabläufe für Zahlungen immer einzuhalten, keine Schritte zu überspringen und sich nicht unter Druck setzen zu lassen. Schreiben Sie in Ihre Regeln, dass das auch für Anweisungen der Geschäftsleitung gilt.
- Weniger Angriffsfläche bieten. Europol empfiehlt, die Angaben auf der Firmenwebsite zu prüfen und mit Informationen über Hierarchie, Abläufe, Verträge und Lieferanten sparsam umzugehen, auch in sozialen Netzwerken. Das Rundschreiben nennt Reisepläne, zu detaillierte Organigramme und Buchhaltungsinformationen.
- Eine Bestätigung nach der Zahlung. Europol schlägt vor, dem Empfänger nach jeder bezahlten Rechnung eine Mail mit dem Namen der Bank und den letzten vier Ziffern des Kontos zu schicken. Für regelmäßige Lieferanten empfiehlt Europol feste Ansprechpersonen und ab einem Schwellenwert eine zusätzliche Bestätigung des Kontos.
- Technik aktuell halten. Das Rundschreiben nennt aktuelle Sicherheitssysteme, eine saubere Verwaltung der Zugriffsrechte und begleitete Einsätze externer Techniker. Die Broschüre der EU-Finanzaufsichten rät zu starken, einzigartigen Passwörtern und Mehr-Faktor-Anmeldung.
Und ein Codewort? BEE SECURE und die EU-Finanzaufsichten empfehlen ein vorher vereinbartes geheimes Wort, allerdings für Familien, als zusätzlichen Schutz gegen Stimmklone. BEE SECURE betont, dass es nicht das einzige Prüfmittel sein darf und dass Sie es im verdächtigen Gespräch nie selbst nennen sollten. Eine Empfehlung speziell für Unternehmen haben wir in den geprüften offiziellen Quellen nicht gefunden. Wer intern trotzdem eines einführt, sollte es nur zusätzlich zum Rückruf nutzen.
Schulung: Was Ihr Team wissen muss
Europol rät Unternehmen, die Risiken zu kennen und das Personal darüber zu informieren, Zahlungsanfragen mit Vorsicht zu behandeln und feste Meldewege für Betrugsversuche einzurichten. Das Rundschreiben empfiehlt, alle Mitarbeitenden regelmäßig zu sensibilisieren, besonders die, die Rechnungen bearbeiten und Zahlungen freigeben.
Eine Schulung gegen KI-Betrug sollte mindestens diese Punkte abdecken:
- die vier Maschen aus diesem Guide mit ihren Warnzeichen
- warum eine vertraute Stimme, ein bekanntes Gesicht oder eine angezeigte Nummer kein Beweis sind
- die internen Regeln: Rückruf, zweite Freigabe, keine Kontoänderung per Mail
- wem man einen Verdacht meldet und dass ein Fehlalarm erwünscht ist
- was im Ernstfall in welcher Reihenfolge zu tun ist
Europol empfiehlt Mitarbeitenden außerdem, verdächtige Mails oder Anrufe immer der IT zu melden und Absenderadressen genau zu prüfen. Laut der Europol-Seite zu Cyber Scams nutzen Betrüger oft Adressen, die sich nur in einem Zeichen vom Original unterscheiden.
Im Ernstfall: Schritt für Schritt
- Bank sofort anrufen. Nutzen Sie den offiziellen Kanal Ihrer Bank. Ist die Zahlung noch nicht ausgeführt, lassen Sie sie stoppen. Ist sie schon raus, beantragen Sie laut Rundschreiben die Sperre oder Rückholung der Mittel. Die Police grand-ducale rät, bei der Bank auch eine vorläufige Kontosperre und die Erstattung unrechtmäßiger Buchungen zu verlangen und ein WERO-Konto sperren zu lassen. Echtzeitüberweisungen kommen laut EU-Kommission in Sekunden an, deshalb zählt jede Minute.
- Weitere Zahlungen stoppen. Ermitteln Sie alle betroffenen Überweisungen und offenen Zahlungsaufträge und sperren Sie die falschen Bankdaten in Ihrer Buchhaltung.
- Karten und Zugänge sperren. Bankkarten und Kreditkarten sperren Sie laut Police über Worldline unter (+352) 49 10 10, ein LuxTrust-Konto unter (+352) 24 550 550. Ändern Sie Passwörter, auch die Sicherheitsfragen.
- Beweise sichern. Bewahren Sie Mails, Nachrichten, Rufnummern, Namen, Webadressen und Überweisungsbelege auf. Die Police bittet darum, all das bei der Anzeige mitzubringen.
- IT-Vorfall eindämmen. Hatte ein Betrüger Zugriff auf einen Rechner, trennen Sie ihn laut Police sofort vom Internet. Das CIRCL rät, Systeme eher vom Netz zu trennen als auszuschalten, nichts zu löschen und jeden Schritt mit Uhrzeit und Zeitzone zu notieren.
- Anzeige erstatten. Die Anzeige erstatten Sie in einem Kommissariat oder direkt bei der Staatsanwaltschaft. Die Online-Anzeige der Police gilt nur für bestimmte Diebstähle, nicht für Betrug. Laut Rundschreiben erhöht eine schnelle Anzeige die Chance, das Geld zurückzubekommen.
- Auch Versuche melden. Europol und die Police raten, auch gescheiterte Versuche anzuzeigen, damit andere gewarnt werden können.
- Vorsicht vor dem zweiten Betrug. Die Broschüre der EU-Finanzaufsichten warnt vor sogenannten Recovery Rooms: Betrüger melden sich als Behörde und bieten gegen Gebühr an, das verlorene Geld zurückzuholen.
Wo Sie in Luxemburg melden
| Stelle | Wofür | Kontakt | Quelle |
|---|---|---|---|
| Police grand-ducale | Anzeige, auch bei Versuchen | Notruf 113; Kommissariat Luxemburg rund um die Uhr unter (+352) 244 40 1000 | Police |
| Staatsanwaltschaft | Anzeige auch direkt möglich | über die Police-Seite zur Anzeige | Police |
| Ihre Bank | Zahlung stoppen, Rückholung, Kontosperre | offizieller Kanal der Bank | Police, Rundschreiben |
| Worldline | Bank- und Kreditkarten sperren | (+352) 49 10 10 | Police |
| LuxTrust | Zugang sperren | (+352) 24 550 550 | Police |
| CIRCL | IT-Vorfälle in Privatwirtschaft, Gemeinden und Organisationen | info@circl.lu, Notfall (+352) 247 88444; Phishing-Links über LookyLoo |
CIRCL |
| GOVCERT.LU | Vorfälle bei Staat und kritischen Betreibern | Meldeformular auf der Website | GOVCERT.LU |
| CSSF | wenn ein Finanzdienstleister betroffen ist oder jemand im Namen der CSSF auftritt | Warnungen auf der CSSF-Website | CSSF |
| BEE SECURE Helpline | vertrauliche Beratung, vor allem für Privatpersonen | 8002 1234 (nur aus dem luxemburgischen Netz) | BEE SECURE |
Zwei Hinweise dazu. Das CIRCL schreibt, dass Sie bei einer geplanten Anzeige zuerst die Police kontaktieren sollen. Die CSSF stellt klar, dass sie Unternehmen nie über ihren Generaldirektor zu Zahlungen auffordert und dass ihre Mailadressen immer auf @cssf.lu enden. Ob ein Betrugsfall bei Ihnen auch ein meldepflichtiger NIS2-Vorfall ist, hängt von Ihrem Sektor ab. Die Grundlagen dazu stehen in unserem Microsoft-365-Notfallplan.
Checkliste: 10 Regeln gegen KI-Betrug
- Zahlungen und Kontoänderungen nur über den festen Prozess, nie im Anruf oder Videocall.
- Rückruf immer über eine Nummer aus den eigenen Unterlagen.
- Jede Zahlung braucht eine zweite Person, die freigibt.
- Neue IBAN nur mit Rückruf und Bankbestätigung, nie allein per Mail oder Rechnung.
- Warnungen der Empfängerüberprüfung nie wegklicken.
- Vertraulichkeit und Eile sind ein Grund zum Prüfen, nicht zum Beschleunigen.
- Weniger Details über Hierarchie, Abläufe und Lieferanten veröffentlichen.
- Team regelmäßig schulen, besonders Buchhaltung und Assistenz.
- Notfallnummern von Bank, Police, Worldline und CIRCL griffbereit halten.
- Jeden Versuch intern melden und bei der Police anzeigen.
Was offen ist
- Offizielle Zahlen zu KI-gestütztem Betrug gegen Unternehmen in Luxemburg haben wir nicht gefunden.
- Ob und wie schnell eine Bank eine Echtzeitüberweisung zurückholen kann, beantworten die von uns geprüften Quellen nicht. Fragen Sie Ihre Bank vorab nach dem Notfallweg.
- Die Fallbeispiele mit 35 Mio. EUR und 23 Mio. EUR stammen aus Berichten von Europol und ALIA, wir konnten sie nicht selbst prüfen. Die Ermittlungen im Fall Caritas laufen noch.
- Erkennungsmerkmale für Deepfakes veralten schnell. Die ALIA warnt, dass offensichtliche Fehler verschwinden.
Welche Quellen nutzt dieser Guide?
Alle Quellen abgerufen am 19.11.2026.
- Police grand-ducale: Präsidentenbetrug (Stand 26.10.2026), Hilfe bei Betrug (Stand 16.11.2026), Falsche Anrufe, Anzeige erstatten, Online-Anzeige, Kommissariat Luxemburg
- Ministère des Affaires intérieures: Rundschreiben 2026-085 zu Präsidentenbetrug und falschen Überweisungsaufträgen (13.10.2026)
- Parquet de Luxembourg: Mitteilung im Fall Caritas (06.08.2024)
- CIRCL: Vorfall melden, Kontakt, Auftrag
- GOVCERT.LU: Startseite und Meldeformular
- BEE SECURE: Stimmklon am Telefon (12.10.2026), Helpline
- CSSF: Broschüre der EU-Finanzaufsichten zu Betrug im Zeitalter der KI (EBA, EIOPA, ESMA, 2025), Warnung vor Missbrauch des CSSF-Namens (15.03.2024), Warnungen
- ALIA: Dossier Deepfakes (12.01.2026)
- ENISA: ENISA Threat Landscape 2025 (Oktober 2025, CC BY 4.0)
- Europol: IOCTA 2025, Spotlight Online fraud schemes (2023), Facing reality? Deepfakes (2022, Fassung 2024), Merkblatt CEO-Fraud, Merkblatt Rechnungsbetrug, Take control of your digital life (aktualisiert 18.02.2026)
- EU-Kommission: Neue Regeln für Echtzeitüberweisungen und Empfängerüberprüfung (10.10.2025)
Fragen und Antworten
Woran erkenne ich einen Stimmklon am Telefon?
Was tue ich, wenn wir schon an Betrüger überwiesen haben?
Wo melde ich einen Betrugsversuch in Luxemburg?
Quellen
- [1] Arnaque au président, Police grand-ducale (mise à jour 26.10.2026) abgerufen 2026-11-19
- [2] Arnaques, Aide aux victimes, Police grand-ducale (mise à jour 16.11.2026) abgerufen 2026-11-19
- [3] Faux appels, Police grand-ducale abgerufen 2026-11-19
- [4] Porter plainte, démarches à suivre, Police grand-ducale abgerufen 2026-11-19
- [5] Dépôt d'une plainte en ligne, E-Commissariat, Police grand-ducale abgerufen 2026-11-19
- [6] Commissariat Luxembourg, Police grand-ducale abgerufen 2026-11-19
- [7] Fiche Europol fraude au président (FR), publiée par la Police grand-ducale abgerufen 2026-11-19
- [8] Circulaire 2026-085: Vigilance par rapport aux escroqueries dites « au président » ou Fovi, Ministère des Affaires intérieures (13.10.2026) abgerufen 2026-11-19
- [9] Communiqué du parquet de Luxembourg dans l'affaire dite « Caritas » (06.08.2024) abgerufen 2026-11-19
- [10] Get help from CIRCL, report an incident abgerufen 2026-11-19
- [11] CIRCL contact abgerufen 2026-11-19
- [12] CIRCL mission abgerufen 2026-11-19
- [13] GOVCERT.LU abgerufen 2026-11-19
- [14] Arnaque au téléphone : quand la voix de votre enfant est imitée par l'IA, BEE SECURE (12.10.2026) abgerufen 2026-11-19
- [15] BEE SECURE Helpline abgerufen 2026-11-19
- [16] Fraudes financières et escroqueries en ligne à l'ère de l'intelligence artificielle (EBA, EIOPA, ESMA factsheet, 2025, published by the CSSF) abgerufen 2026-11-19
- [17] Warning concerning persons misusing the name of the CSSF (15.03.2024) abgerufen 2026-11-19
- [18] Warnings, CSSF abgerufen 2026-11-19
- [19] Dossier Deepfakes, ALIA (12.01.2026) abgerufen 2026-11-19
- [20] ENISA Threat Landscape 2025 (October 2025) abgerufen 2026-11-19
- [21] IOCTA 2025: Steal, deal and repeat, Europol abgerufen 2026-11-19
- [22] Online fraud schemes: a web of deceit, Europol Spotlight Report (2023) abgerufen 2026-11-19
- [23] Facing reality? Law enforcement and the challenge of deepfakes, Europol Innovation Lab (2022, version 2024) abgerufen 2026-11-19
- [24] CEO/Business Email Compromise (BEC) fraud factsheet, Europol #CyberScams abgerufen 2026-11-19
- [25] Invoice fraud factsheet, Europol #CyberScams abgerufen 2026-11-19
- [26] Take control of your digital life, Europol (updated 18.02.2026) abgerufen 2026-11-19
- [27] New EU rules make instant euro payments faster and safer, European Commission (10.10.2025) abgerufen 2026-11-19