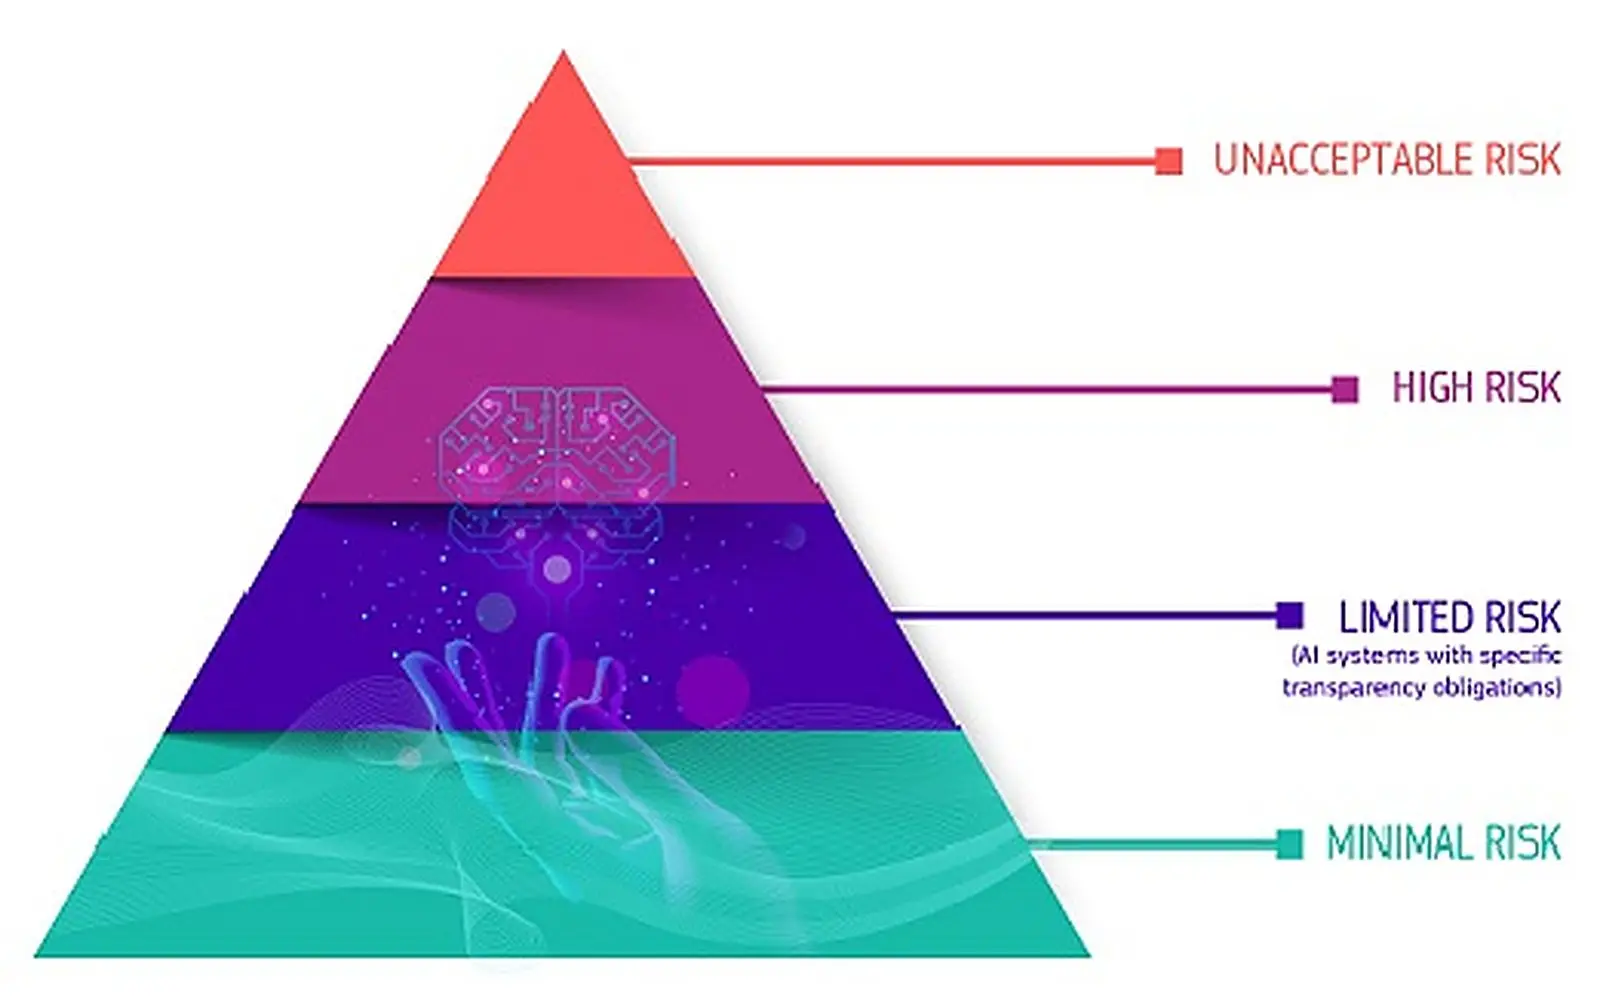
Guide
KI-Richtlinie für Mitarbeitende: Vorlage für KMU
Ein Luxemburger KMU schreibt seine KI-Nutzungsrichtlinie in sechs Schritten, von der Bestandsaufnahme bis zum Schulungsregister, und erfüllt damit nachweisbar die Kompetenzpflicht nach Artikel 4 AI Act und die DSGVO.
Das Wichtigste
- Artikel 4 AI Act gilt seit 02.02.2025 und verlangt nach der Verordnung (EU) 2026/1744 Maßnahmen zur Förderung der KI-Kompetenz, ohne ein bestimmtes Niveau zu garantieren.
- Laut EU-Kommission fallen auch Mitarbeitende unter die Pflicht, die ChatGPT nur für Werbetexte oder Übersetzungen nutzen.
- Eine Richtlinie sollte eine Freigabeliste enthalten und personenbezogene Daten, Kundendaten und Geschäftsgeheimnisse in Tools ohne Vertrag verbieten.
- Artikel 50 verpflichtet Betreiber vor allem, Deepfakes und unredigierte KI-Texte zu Themen von öffentlichem Interesse offenzulegen.
- Ein Zertifikat ist nicht nötig; ein internes Schulungsregister und eine jährliche Prüfung sind der praktische Nachweis.
Auf dieser Seite
- Welche Pflicht gilt nach Artikel 4 AI Act?
- Schritt 1: Wie erfassen Sie den KI-Einsatz im Betrieb?
- Schritt 2: Welche Tools sind erlaubt?
- Schritt 3: Was darf nicht in ChatGPT und ähnliche Tools?
- Schritt 4: Wann müssen KI-Inhalte gekennzeichnet werden?
- Schritt 5: Wer ist verantwortlich, und wie wird geschult?
- Schritt 6: Wie bleiben Kontrolle und Aktualisierung im Griff?
- Checkliste: Ist Ihre Richtlinie vollständig?
- Vorlage: Gliederung einer KI-Nutzungsrichtlinie
- Wie lang muss eine KI-Richtlinie sein?
- Was ist noch offen?
Eine KI-Nutzungsrichtlinie schreibt ein Luxemburger KMU in sechs Schritten: KI-Einsatz erfassen, freigegebene Tools festlegen, verbotene Eingaben definieren, Kennzeichnung regeln, Verantwortliche und Schulung bestimmen, Kontrolle und Aktualisierung planen.
Am Ende dieses Guides steht eine Gliederung zum Kopieren.
Rechtlich ist eine solche Richtlinie keine eigene Pflicht. Sie ist aber der einfachste Weg, zwei Pflichten nachweisbar zu erfüllen, die bereits gelten: die Förderung der KI-Kompetenz nach Artikel 4 des EU AI Act und den Datenschutz nach der DSGVO. Alle Angaben haben wir am 12.11.2026 an den Seiten der EU-Kommission und der CNPD geprüft.
Welche Pflicht gilt nach Artikel 4 AI Act?
Artikel 4 gilt seit dem 02.02.2025. Mit dem Digital Omnibus zur KI, der Verordnung (EU) 2026/1744, wurde er im Juli 2026 neu gefasst. Laut der konsolidierten Fassung beim AI Act Service Desk müssen Anbieter und Betreiber von KI-Systemen Maßnahmen ergreifen, um die KI-Kompetenz ihres Personals und anderer Personen zu fördern, die in ihrem Auftrag mit KI arbeiten. Ausdrücklich verlangt die Pflicht nicht, ein bestimmtes Kompetenzniveau einer einzelnen Person zu garantieren. Die frühere Formulierung sprach noch von einem "ausreichenden Maß".
Wer ist betroffen? Laut den Fragen und Antworten der EU-Kommission auch ein Betrieb, dessen Mitarbeitende ChatGPT nur für Werbetexte oder Übersetzungen nutzen: Sie sollen über die konkreten Risiken informiert werden, etwa erfundene Antworten. Die Aufsicht durch die nationalen Marktüberwachungsbehörden läuft seit dem 02.08.2026. Ein Zertifikat ist nicht nötig, ein interner Nachweis über Schulungen genügt laut Kommission. Einen KI-Beauftragten schreibt Artikel 4 nicht vor.
Die CNPD betont, dass die Pflicht für alle KI-Systeme gilt, auch für generative wie ChatGPT, und für das gesamte Personal unabhängig vom Status, also auch Praktikanten und Lehrlinge. Einzelne, isolierte Anweisungen könnten nicht genügen. Der Beitrag der CNPD entstand vor der Änderung durch den Omnibus und zitiert noch die alte Fassung; die Grundaussagen bleiben aber nützlich.
Schritt 1: Wie erfassen Sie den KI-Einsatz im Betrieb?
Bevor Sie Regeln schreiben, fragen Sie nach, was heute schon genutzt wird. Eine kurze Umfrage oder ein Gespräch pro Team reicht. Notieren Sie Tool, Zweck, Art der Daten und ob ein privates oder ein Firmenkonto genutzt wird. Die Kommission empfiehlt als Mindestinhalt eines Kompetenzprogramms vier Fragen: Was ist KI und welche nutzen wir? Sind wir Anbieter oder nur Betreiber? Welche Risiken haben unsere Systeme? Welche Maßnahmen passen zu Wissen und Einsatzkontext der Leute? Die meisten KMU sind reine Betreiber, sie entwickeln keine KI, sondern setzen fremde Tools ein.
Wöchentlich, Donnerstagvormittag, mitteleuropäische Zeit.
Das Thinking-Briefing
Eine E-Mail pro Woche: was sich bei europäischer Unternehmenssoftware geändert hat, welche Preise sich bewegt haben und welchen Vergleich wir veröffentlicht haben. Keine Werbepost.
Schritt 2: Welche Tools sind erlaubt?
Legen Sie eine Freigabeliste an, mit Tool, Tarif, erlaubtem Zweck und zuständiger Person. Nur gelistete Tools dürfen für Firmenarbeit genutzt werden, und nur mit Firmenkonto. Prüfen Sie vor jeder Aufnahme den Vertrag: Wer verarbeitet die Daten, in welchem Land, mit welchem Auftragsverarbeitungsvertrag, und werden Eingaben zum Training verwendet? Wie diese Prüfung bei KI-Mailprogrammen aussieht, zeigt unser Guide KI-Mail und DSGVO. Die CNPD rät in ihrer Empfehlung zu DeepSeek generell, Werkzeuge zu bevorzugen, die mit DSGVO und AI Act vereinbar sind und klare Garantien zu Sicherheit und Privatsphäre bieten. Für neue Tools brauchen Sie einen einfachen Antragsweg, sonst entsteht Schatten-KI.
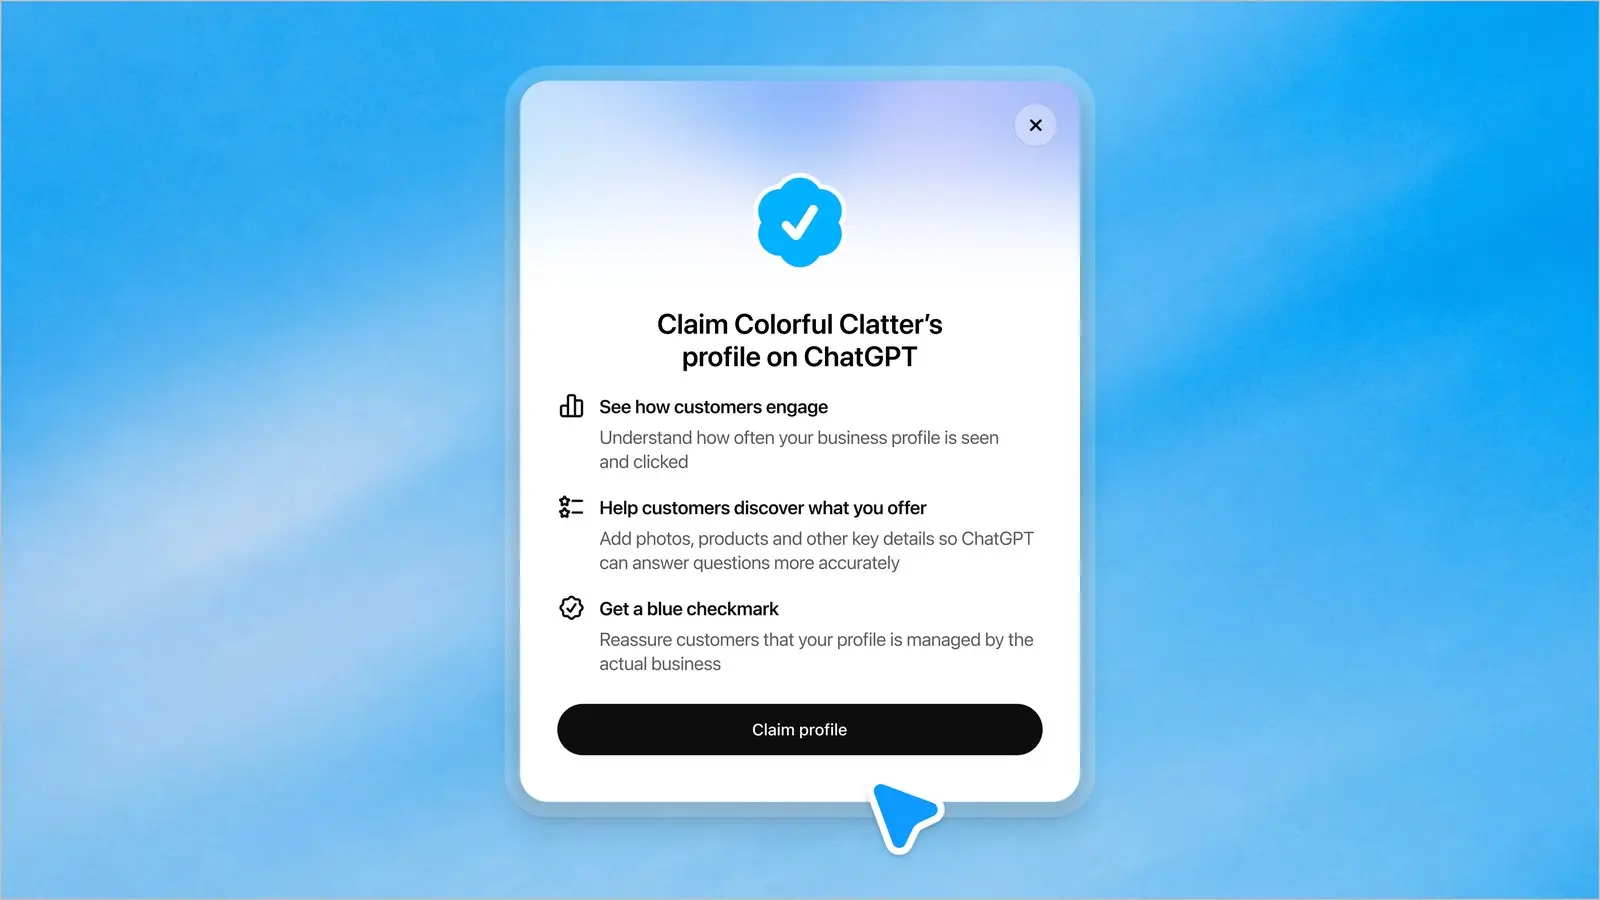
Auch Zusatzfunktionen gehören auf die Liste. Wer etwa sein Unternehmen in ChatGPT einträgt, akzeptiert eigene Vertragsbedingungen; Details stehen im Guide Firma in ChatGPT eintragen.
Schritt 3: Was darf nicht in ChatGPT und ähnliche Tools?
Das ist der Kern der Richtlinie. Formulieren Sie ein klares Verbot für Eingaben in Tools ohne Vertrag und Freigabe:
- Personenbezogene Daten von Kunden, Mitarbeitenden und Bewerbern, also Namen, Adressen, Telefonnummern, Mails, Lohn- oder Gesundheitsdaten.
- Kundendaten und Inhalte aus Verträgen, Angeboten oder Tickets, soweit sie Personen oder vertrauliche Konditionen betreffen.
- Geschäftsgeheimnisse: Preise, Kalkulationen, Quellcode, Pläne, Zugangsdaten.
- Besondere Kategorien nach Artikel 9 DSGVO, etwa Gesundheit, Religion oder Gewerkschaftszugehörigkeit, auch in freigegebenen Tools nur mit eigener Prüfung.
Die CNPD formuliert es im DeepSeek-Hinweis knapp: niemals personenbezogene oder vertrauliche Daten in Werkzeuge eingeben, die keine ausreichenden Garantien bieten. Legen Sie fest, dass Texte vor der Eingabe anonymisiert werden, und erinnern Sie an Artikel 22 DSGVO: Entscheidungen mit erheblicher Wirkung für Personen, etwa über Bewerbungen, dürfen nicht allein automatisiert fallen. Die CNPD erläutert das auf ihrer Seite zu den DSGVO-Pflichten beim KI-Einsatz.
Schritt 4: Wann müssen KI-Inhalte gekennzeichnet werden?
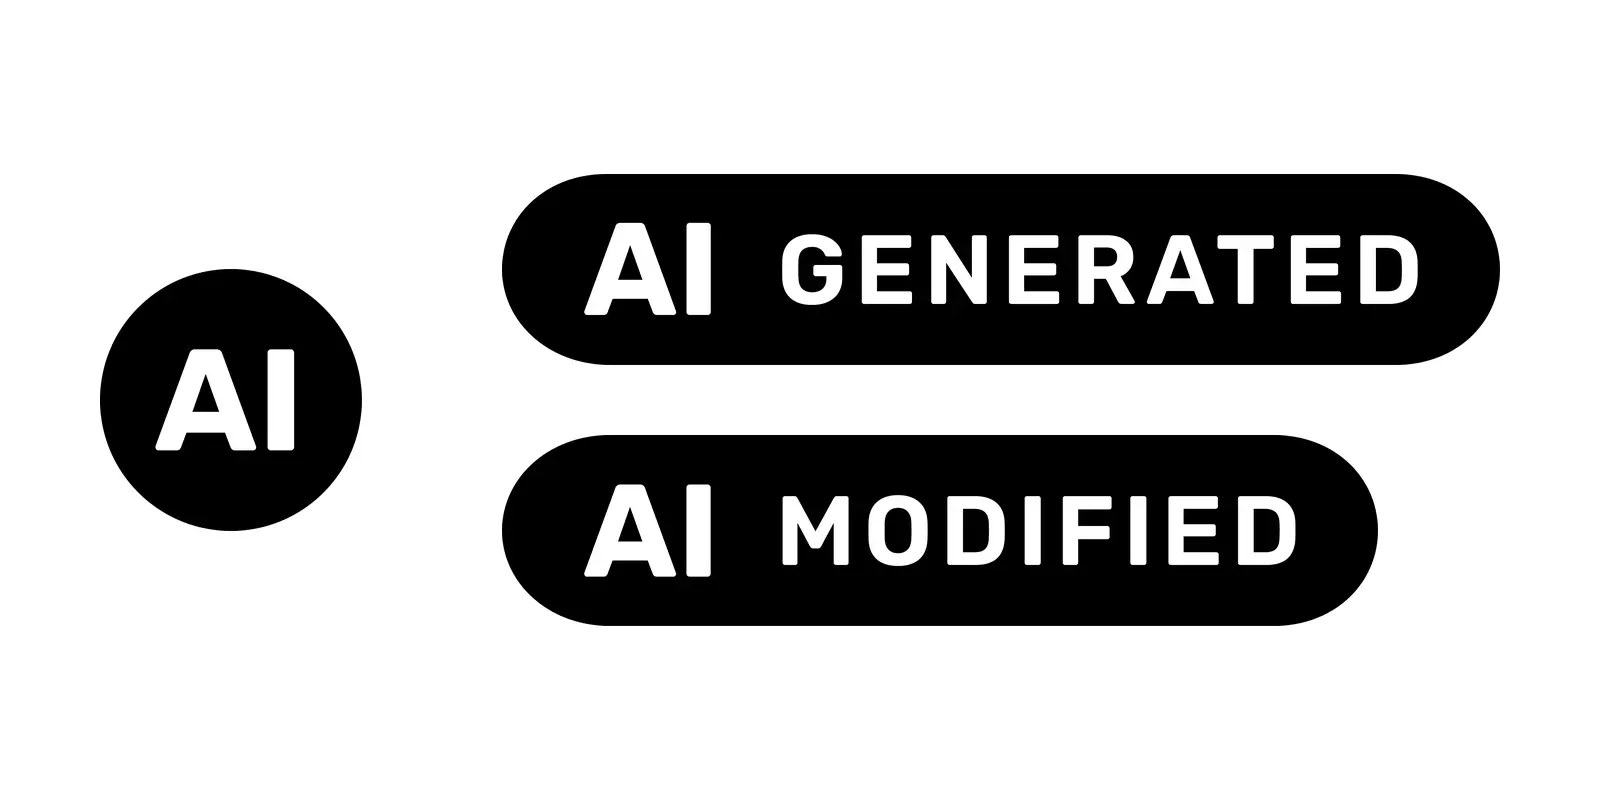
Artikel 50 AI Act gilt seit dem 02.08.2026, wie die CNPD in einer Veranstaltungsankündigung bestätigt. Laut Artikeltext betrifft er Betreiber, also Ihren Betrieb, in zwei Fällen:
- Deepfakes: Bild-, Ton- oder Videoinhalte, die mit KI erzeugt oder verändert wurden und echt wirken, müssen als solche offengelegt werden.
- Texte zu Themen von öffentlichem Interesse, die veröffentlicht werden, um die Öffentlichkeit zu informieren. Ausnahme: Der Text wurde von Menschen geprüft oder redaktionell kontrolliert, und eine Person trägt die redaktionelle Verantwortung.
Die Kennzeichnungspflicht im Gesetz ist also enger, als viele denken. Ein interner Bericht oder ein redigierter Werbetext fällt in der Regel nicht darunter. Pflichten zur maschinenlesbaren Markierung treffen die Anbieter der Tools; für Systeme, die vor dem 02.08.2026 auf den Markt kamen, gilt dafür laut Artikel 111 eine Frist bis zum 02.12.2026. Ihre Richtlinie darf strenger sein als das Gesetz, etwa mit einer Hauskennzeichnung für KI-Bilder in Social Media oder für Chatbots auf der Website. Wichtig ist, dass jeder weiß, was gilt.
Schritt 5: Wer ist verantwortlich, und wie wird geschult?
Benennen Sie eine verantwortliche Person für die Richtlinie, oft die Geschäftsführung oder die Person, die den Datenschutz betreut. Sie pflegt die Freigabeliste, beantwortet Fragen und dokumentiert Schulungen. Die Kommission erlaubt Schulungen in unterschiedlicher Tiefe je nach Vorwissen; die CNPD beschreibt, dass Unternehmen häufig nach Rollen unterscheiden, mit eigenen Formaten für Führungskräfte und vertieften Inhalten für KI-Ansprechpartner. Mindestinhalte: Funktionsweise und Grenzen, erfundene Antworten, Datenschutz, die eigenen Regeln. Führen Sie ein einfaches Schulungsregister mit Datum, Inhalt und Teilnehmenden. Beispiele aus der Praxis sammelt das Repository of AI literacy practices des AI Office mit über 40 Initiativen. Laut Kommission begründet das Nachahmen dieser Beispiele aber keine Vermutung der Konformität.
Wer für ein größeres KI-Projekt externe Begleitung sucht, findet Fördermöglichkeiten im Guide SME Packages AI.
Schritt 6: Wie bleiben Kontrolle und Aktualisierung im Griff?
Planen Sie eine Prüfung mindestens einmal im Jahr und zusätzlich bei jedem neuen Tool. Die CNPD empfiehlt, die Wirkung von Kompetenzmaßnahmen mit Kennzahlen zu verfolgen, etwa Teilnahmequote oder Wissenszuwachs. Regeln Sie, wie Verstöße und Vorfälle gemeldet werden, zum Beispiel versehentlich eingegebene Kundendaten, und verknüpfen Sie das mit Ihrem Verfahren für Datenpannen nach der DSGVO. In Luxemburg soll laut Gesetzentwurf Nr. 8476 die CNPD die allgemeine Marktüberwachungsbehörde für den AI Act werden, mit sektoralen Behörden wie CSSF und CAA. Laut Abgeordnetenkammer war der Entwurf am 12.11.2026 noch "en commission".
Checkliste: Ist Ihre Richtlinie vollständig?
- Bestandsaufnahme der genutzten KI-Tools erledigt?
- Freigabeliste mit Tarif, Zweck und Verantwortlichen?
- Klare Liste verbotener Eingaben?
- Regel zur Kennzeichnung nach Artikel 50 und Hausregeln?
- Verantwortliche Person benannt?
- Schulungsregister angelegt?
- Meldeweg für Vorfälle und Termin für die nächste Prüfung?
Vorlage: Gliederung einer KI-Nutzungsrichtlinie
Kopieren Sie diese Gliederung und füllen Sie die Punkte für Ihren Betrieb aus.
- Zweck und Geltungsbereich: für wen die Richtlinie gilt (Mitarbeitende, Praktikanten, Lehrlinge, freie Mitarbeitende, Dienstleister), Datum und Version.
- Begriffe: KI-System, generative KI, personenbezogene Daten, vertrauliche Informationen.
- Grundsätze: Mensch entscheidet, Ergebnisse werden geprüft, Verantwortung bleibt bei der nutzenden Person.
- Freigegebene Tools: Tabelle mit Tool, Tarif, Konto, erlaubtem Zweck, Ansprechperson; Antragsweg für neue Tools.
- Verbotene Eingaben: personenbezogene Daten, Kundendaten, Geschäftsgeheimnisse, Zugangsdaten, besondere Datenkategorien; Pflicht zur Anonymisierung.
- Verbotene Einsätze: automatisierte Entscheidungen über Personen ohne menschliche Prüfung, Einsatz für verbotene Praktiken nach Artikel 5 AI Act.
- Qualität und Prüfung: Fakten und Zahlen prüfen, Quellen nennen, Urheberrechte beachten.
- Kennzeichnung: gesetzliche Fälle nach Artikel 50 (Deepfakes, Texte zu Themen von öffentlichem Interesse ohne redaktionelle Kontrolle) und interne Hausregeln.
- Rollen: verantwortliche Person, Datenschutzansprechpartner, Vorgesetzte.
- Schulung: Pflichtschulung beim Einstieg, Auffrischung, Register.
- Vorfälle: Meldeweg, Frist, Verknüpfung mit dem Verfahren für Datenpannen.
- Kontrolle und Aktualisierung: jährliche Prüfung, Prüfung bei neuen Tools, Versionshistorie.
- Bestätigung: Unterschrift oder digitale Bestätigung der Mitarbeitenden.
Wie lang muss eine KI-Richtlinie sein?
Eine KI-Richtlinie muss nicht lang sein. Für ein KMU reichen oft zwei bis drei Seiten, eine Freigabeliste und ein Schulungsregister. Wichtig ist, dass sie gelebt wird: Tools prüfen, verbotene Eingaben klar benennen, Schulungen nachweisen und die Regeln jährlich anpassen. Damit erfüllt der Betrieb die Kompetenzpflicht nach Artikel 4 nachvollziehbar und senkt das Risiko von Datenpannen.
Was ist noch offen?
- Den Originaltext der Verordnung (EU) 2026/1744 auf EUR-Lex konnten wir technisch nicht abrufen; wir stützen uns auf die konsolidierte Fassung beim AI Act Service Desk (Stand 27.07.2026) und die Kommissionsseiten.
- Ob und wann Gesetz Nr. 8476 verabschiedet wird und wie die CNPD Artikel 4 in der Praxis prüft, ist offen.
- Die Empfehlungen des KI-Gremiums nach Artikel 4 Absatz 3 und die Praxisbeispiele der Kommission auf der zentralen Informationsplattform liegen noch nicht vor.
- Dieser Guide ersetzt keine Rechtsberatung; für Arbeitsrecht, etwa die Mitbestimmung der Personaldelegation, haben wir keine Prüfung vorgenommen.
Fragen und Antworten
Ist eine schriftliche KI-Richtlinie für KMU in Luxemburg Pflicht?
Brauchen wir einen KI-Beauftragten?
Muss jeder KI-Text gekennzeichnet werden?
Wer überwacht den AI Act in Luxemburg?
Quellen
- [1] AI Act Service Desk, Article 4: AI literacy (consolidated text as at 27 July 2026) abgerufen 2026-11-12
- [2] European Commission, AI Literacy Questions and Answers abgerufen 2026-11-12
- [3] AI Act Service Desk, Article 50: Transparency obligations abgerufen 2026-11-12
- [4] AI Act Service Desk, Article 111 abgerufen 2026-11-12
- [5] AI Act Service Desk, Article 113: Entry into force and application abgerufen 2026-11-12
- [6] European Commission, Repository of AI literacy practices abgerufen 2026-11-12
- [7] CNPD, Comment les organisations s'assurent-elles de la maîtrise de l'IA ? abgerufen 2026-11-12
- [8] CNPD, DeepSeek et protection des données : les recommandations de la CNPD abgerufen 2026-11-12
- [9] CNPD, L'IA oblige : quelles dispositions du RGPD à respecter abgerufen 2026-11-12
- [10] CNPD, Transparence de l'IA : bonnes pratiques de marquage et d'étiquetage (DaProLab 17.09.2026) abgerufen 2026-11-12
- [11] CNPD, Mise en oeuvre nationale de l'AI Act : la CNPD désignée comme autorité compétente abgerufen 2026-11-12
- [12] Chambre des Députés, Désignation des autorités nationales pour l'application de l'AI Act (projet de loi 8476) abgerufen 2026-11-12
- [13] European Commission, AI Act regulatory framework (risk pyramid graphic) abgerufen 2026-11-12
- [14] Digital Strategy website, legal notice and copyright abgerufen 2026-11-12
- [15] European Commission, EU Icons for labelling AI-generated content abgerufen 2026-11-12