Guide
AI Act: Pflichten-Checkliste für KMU als Betreiber
Ein Luxemburger KMU, das KI-Tools nutzt, muss schon jetzt verbotene Praktiken meiden und die Transparenzpflichten aus Artikel 50 erfüllen; die Hochrisiko-Pflichten aus Artikel 26 gelten ab dem 02.12.2027.
Das Wichtigste
- Wer KI-Tools nur nutzt, ist Betreiber; Anbieter wird, wer ein System unter eigenem Namen anbietet, wesentlich verändert oder in einen Hochrisiko-Zweck umwidmet.
- Verbotene Praktiken wie Emotionserkennung am Arbeitsplatz sind seit dem 02.02.2025 untersagt, ab dem 02.12.2026 kommen zwei weitere Verbote hinzu.
- Seit dem 02.08.2026 müssen Betreiber Deepfakes, bestimmte KI-Texte von öffentlichem Interesse und den Einsatz von Emotionserkennung oder biometrischer Kategorisierung offenlegen.
- Die Betreiberpflichten für Hochrisiko-Systeme aus Anhang III, etwa Recruiting-Tools, gelten ab dem 02.12.2027: menschliche Aufsicht, Protokolle mindestens sechs Monate, Information der Beschäftigten.
- Das Luxemburger Durchführungsgesetz Nr. 8476, das die CNPD zur zentralen KI-Aufsicht machen würde, lag am 13.11.2026 noch in der Kommission.
Auf dieser Seite
- Welche Fristen aus dem AI Act gelten für Betreiber?
- Schritt 1: Sind Sie Betreiber oder Anbieter?
- Schritt 2: Wie ordnen Sie Ihre KI-Tools ein?
- Schritt 3: Haben Sie verbotene Praktiken ausgeschlossen?
- Schritt 4: Welche Transparenzpflichten gibt Artikel 50 Betreibern?
- Schritt 5: Ist eines Ihrer Tools hochriskant nach Anhang III?
- Schritt 6: Wie bereiten Sie die Pflichten aus Artikel 26 vor?
- Schritt 7: Brauchen Sie eine Grundrechte-Folgenabschätzung?
- Wer überwacht den AI Act in Luxemburg?
- Was gilt, wenn Sie ein eigenes KI-System entwickeln?
- Checkliste: Was sollte ein Betreiber jetzt tun?
- Was ist noch offen?
Ein Luxemburger KMU, das KI-Tools nur nutzt, ist nach dem AI Act Betreiber, und für Betreiber gelten schon jetzt drei Pflichten: keine verbotenen KI-Praktiken, Transparenz in den Fällen von Artikel 50 und KI-Kompetenz der Mitarbeitenden.
Die schwereren Pflichten für Hochrisiko-KI, etwa menschliche Aufsicht, Aufbewahrung der Protokolle und Information der Belegschaft, gelten für die Systeme aus Anhang III ab dem 02.12.2027. Diese Checkliste zeigt, was Sie jetzt prüfen und was Sie vorbereiten sollten.
Alle Daten und Artikel haben wir am 13.11.2026 geprüft: am konsolidierten AI Act im AI Act Service Desk der EU-Kommission (Stand 27.07.2026, einschließlich des Digital-Omnibus zur KI), an Seiten der CNPD und am Dossier der Abgeordnetenkammer. Die KI-Kompetenz nach Artikel 4 behandelt unser Guide zur KI-Nutzungsrichtlinie für Mitarbeitende; sie wird hier nicht wiederholt.
Welche Fristen aus dem AI Act gelten für Betreiber?
| Datum | Was gilt | Rechtsgrundlage |
|---|---|---|
| 02.02.2025 | Verbotene Praktiken (Artikel 5) und KI-Kompetenz (Artikel 4) | Artikel 113, Buchstabe a |
| 02.08.2025 | Sanktionskapitel des AI Act | Artikel 113, Buchstabe b |
| 02.08.2026 | Transparenzpflichten aus Artikel 50, allgemeine Geltung | Artikel 113 |
| 02.12.2026 | Zwei neue Verbote: intime Deepfakes ohne Einwilligung und Darstellungen sexuellen Kindesmissbrauchs | Artikel 113, Buchstabe a |
| 02.12.2027 | Hochrisiko-Pflichten für Systeme aus Anhang III, darunter Artikel 26 und 27 | Artikel 113, Buchstabe c Ziffer i |
| 02.08.2028 | Hochrisiko-Pflichten für KI in Produkten nach Anhang I | Artikel 113, Buchstabe c Ziffer ii |
Schritt 1: Sind Sie Betreiber oder Anbieter?
Artikel 3 Nummer 4 definiert den Betreiber als Person oder Stelle, die ein KI-System „in eigener Verantwortung“ verwendet, außer im Rahmen einer persönlichen, nicht beruflichen Tätigkeit. Anbieter ist, wer ein KI-System entwickelt oder entwickeln lässt und unter eigenem Namen in Verkehr bringt oder in Betrieb nimmt. Eine Bäckerei, die mit ChatGPT Speisekarten schreibt, eine Treuhand, die Rechnungen mit einem KI-Tool ausliest, oder ein Geschäft mit dem Chatbot eines Dienstleisters sind Betreiber.
Die Rolle kann sich ändern. Nach Artikel 25 werden Sie selbst Anbieter eines Hochrisiko-Systems, mit allen Pflichten aus Artikel 16, wenn Sie:
- Ihren Namen oder Ihre Marke auf ein bereits vermarktetes Hochrisiko-System setzen,
- ein Hochrisiko-System wesentlich verändern und es dabei hochriskant bleibt oder
- die Zweckbestimmung eines Systems, auch eines KI-Systems mit allgemeinem Verwendungszweck, so ändern, dass es hochriskant wird.
Ein Beispiel aus der Praxis: Wer einen allgemeinen Chatbot so einrichtet, dass er Bewerbungen sortiert und bewertet, ändert dessen Zweck in einen Anwendungsfall aus Anhang III. Prüfen Sie das, bevor Sie eigene Lösungen auf einem Modell aufbauen.
Wöchentlich, Donnerstagvormittag, mitteleuropäische Zeit.
Das Thinking-Briefing
Eine E-Mail pro Woche: was sich bei europäischer Unternehmenssoftware geändert hat, welche Preise sich bewegt haben und welchen Vergleich wir veröffentlicht haben. Keine Werbepost.
Schritt 2: Wie ordnen Sie Ihre KI-Tools ein?
Nehmen Sie Ihre Tool-Bestandsaufnahme (Schritt 1 unseres Richtlinien-Guides) und ergänzen Sie eine Spalte: die Risikoklasse. Der AI Act kennt vier Stufen.
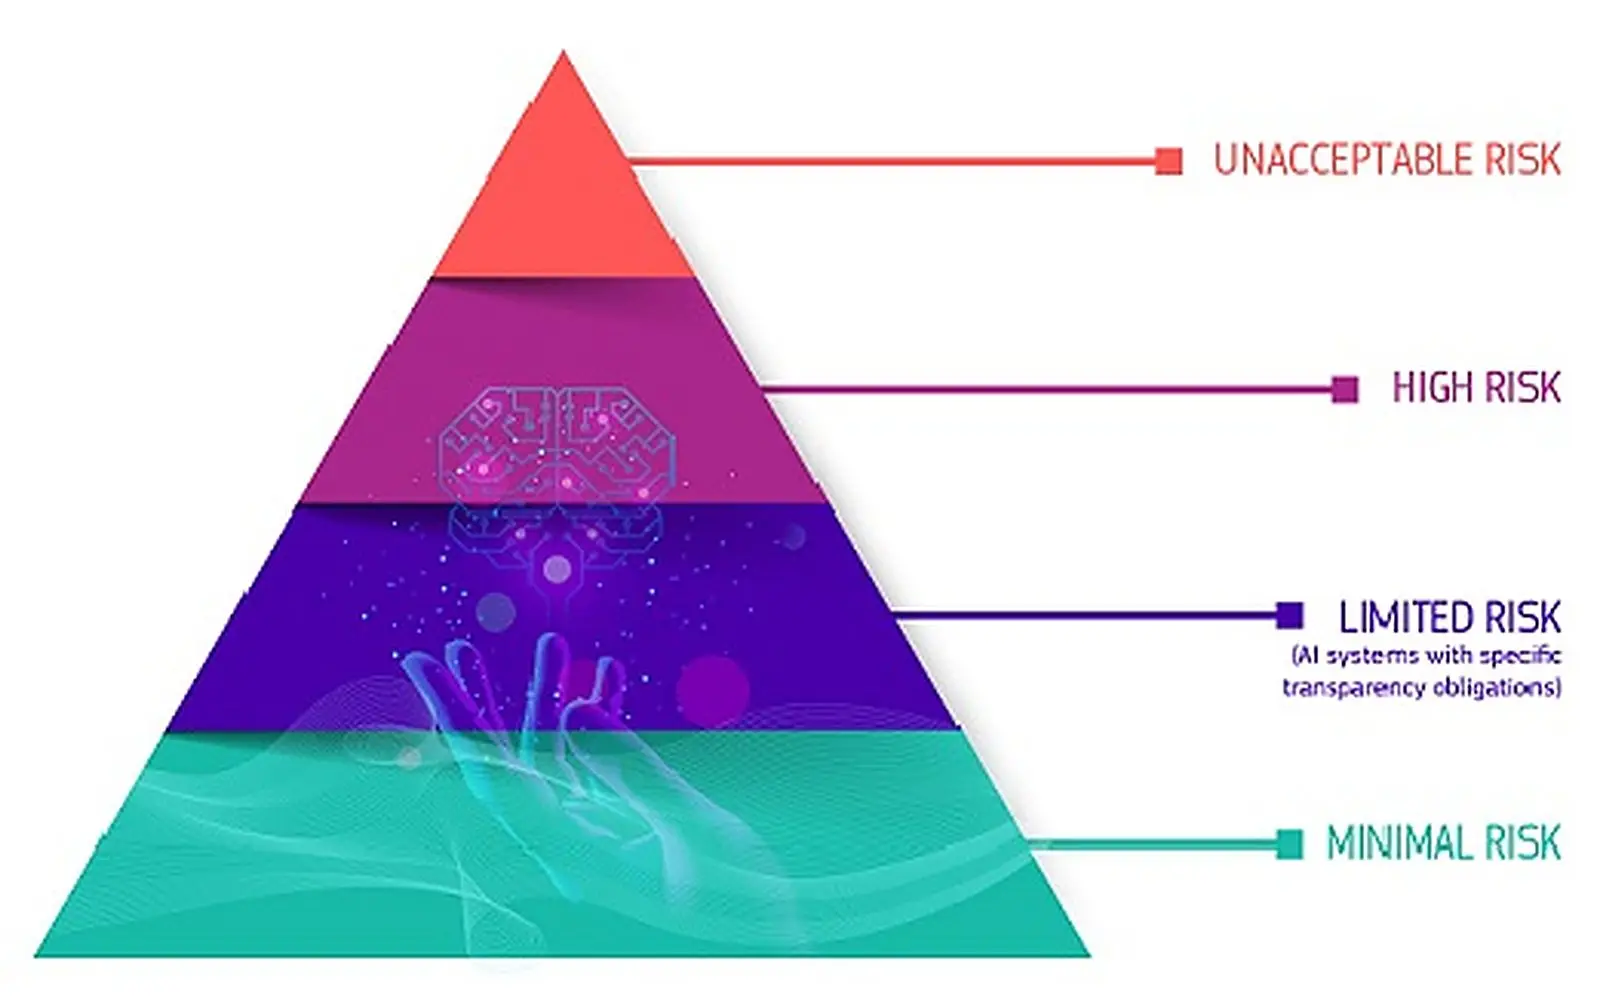
Beantworten Sie für jedes Tool vier Fragen: Ist die Nutzung verboten (Schritt 3)? Löst sie eine Pflicht aus Artikel 50 aus (Schritt 4)? Steht sie in Anhang III (Schritt 5)? Trifft nichts davon zu, bringt der AI Act für dieses Tool außer der KI-Kompetenz keine besondere Pflicht. Die DSGVO gilt für personenbezogene Daten trotzdem.
Schritt 3: Haben Sie verbotene Praktiken ausgeschlossen?
Die Verbote gelten seit dem 02.02.2025 und treffen auch Betreiber, denn Artikel 5 verbietet nicht nur das Inverkehrbringen, sondern auch die „Verwendung“. Für KMU sind vor allem diese relevant:
- Emotionserkennung am Arbeitsplatz (Artikel 5 Absatz 1 Buchstabe f), außer aus medizinischen oder Sicherheitsgründen. Die CNPD nennt als Beispiel Systeme, die Mimik, Stimmlage oder Gestik von Beschäftigten auswerten, um Engagement, Zufriedenheit oder Stress zu messen.
- Manipulative Techniken und das Ausnutzen von Schwächen wegen Alter, Behinderung oder sozialer oder wirtschaftlicher Lage, wenn dadurch erheblicher Schaden entsteht oder wahrscheinlich ist.
- Social Scoring, das zu Benachteiligung führt.
- Biometrische Kategorisierung, die sensible Merkmale wie politische Meinung oder sexuelle Orientierung ableitet.
Ab dem 02.12.2026 verbieten Artikel 5 Absatz 1 Buchstaben ba und bb zusätzlich KI, die realistische intime Bilder erkennbarer Personen ohne deren ausdrückliche Einwilligung erzeugt, und KI, die Darstellungen sexuellen Kindesmissbrauchs erzeugt. Für Betreiber ist die Nutzung verboten, wenn das System zu diesem Zweck eingesetzt wird (Artikel 5 Absatz 1a Buchstabe b).
Die CNPD betont, dass sie gegen die meisten verbotenen Praktiken schon heute über die DSGVO vorgehen kann, mit Beschwerden oder Untersuchungen, unabhängig von ihrer künftigen Rolle beim AI Act. Bußgelder für verbotene Praktiken reichen bis 35 Mio. Euro oder 7 % des weltweiten Jahresumsatzes; für KMU gilt nach Artikel 99 Absatz 6 der jeweils niedrigere Betrag als Obergrenze.
Schritt 4: Welche Transparenzpflichten gibt Artikel 50 Betreibern?
Seit dem 02.08.2026 verpflichtet Artikel 50 Betreiber dazu,
- Personen zu informieren, die einem Emotionserkennungs- oder biometrischen Kategorisierungssystem ausgesetzt sind (Absatz 3),
- Deepfakes als künstlich erzeugt oder verändert offenzulegen (Absatz 4),
- KI-erzeugte Texte zu Fragen von öffentlichem Interesse offenzulegen, außer ein Mensch hat sie geprüft und trägt die redaktionelle Verantwortung (Absatz 4).
Die Information muss klar und erkennbar spätestens bei der ersten Interaktion oder Konfrontation erfolgen (Absatz 5). Wie die Kennzeichnung praktisch aussieht, auch mit den EU-Icons, steht in unserem Richtlinien-Guide. Die Kommission hat Leitlinien zu Artikel 50 veröffentlicht; für Transparenzpflichten jenseits von Markierung und Kennzeichnung können Betreiber geeignete Maßnahmen im Licht der Leitlinien selbst wählen. Verstöße gegen Artikel 50 können bis 15 Mio. Euro oder 3 % des Umsatzes kosten, bei KMU wieder begrenzt auf den niedrigeren Betrag.
Schritt 5: Ist eines Ihrer Tools hochriskant nach Anhang III?
Anhang III listet die Anwendungsfälle. Für KMU sind diese wichtig:
- Personalgewinnung und -auswahl (Nummer 4 Buchstabe a): gezielte Stellenanzeigen, Filtern von Bewerbungen, Bewertung von Kandidaten.
- Entscheidungen über Beschäftigte (Nummer 4 Buchstabe b): Beförderung, Kündigung, Zuweisung von Aufgaben nach Verhalten oder persönlichen Merkmalen, Überwachung und Bewertung der Leistung.
- Kreditwürdigkeit natürlicher Personen (Nummer 5 Buchstabe b), außer Betrugserkennung.
- Risikobewertung und Preisbildung bei Lebens- und Krankenversicherungen (Nummer 5 Buchstabe c).
- Bildung und Ausbildung (Nummer 3): Zulassung, Bewertung von Lernergebnissen, Prüfungsaufsicht.
- Biometrie (Nummer 1), darunter Emotionserkennung, wo sie nicht verboten ist.
Diese Pflichten gelten ab dem 02.12.2027. Für Hochrisiko-Systeme, die vorher in Verkehr gebracht oder in Betrieb genommen wurden, greifen die Regeln nach Artikel 111 Absatz 2 nur, wenn sich ihre Konzeption danach erheblich ändert. Fragen Sie Ihren Anbieter schriftlich, wie er sein Produkt einstuft und wie er die Vorgaben erfüllen will.
Schritt 6: Wie bereiten Sie die Pflichten aus Artikel 26 vor?
Ist ein Tool hochriskant, verlangt Artikel 26 ab dem 02.12.2027, dass Sie:
- es gemäß der Betriebsanleitung des Anbieters nutzen, mit technischen und organisatorischen Maßnahmen,
- die menschliche Aufsicht Personen mit der nötigen Kompetenz, Schulung, Befugnis und Unterstützung übertragen,
- dafür sorgen, dass Eingabedaten relevant und ausreichend repräsentativ sind, soweit Sie sie kontrollieren,
- den Betrieb überwachen, den Anbieter informieren und die Nutzung aussetzen, wenn das System ein Risiko darstellt; schwerwiegende Vorfälle sofort zuerst dem Anbieter, dann Einführer oder Händler und der Marktüberwachungsbehörde melden,
- die automatisch erzeugten Protokolle, soweit sie unter Ihrer Kontrolle stehen, mindestens sechs Monate aufbewahren,
- Arbeitnehmervertretung und betroffene Beschäftigte informieren, bevor das System am Arbeitsplatz eingesetzt wird,
- Personen informieren, dass sie einem Hochrisiko-System unterliegen, wenn es Entscheidungen über sie trifft oder unterstützt,
- die Angaben des Anbieters für Ihre Datenschutz-Folgenabschätzung nach DSGVO nutzen, wo eine nötig ist.
Nach Artikel 86 können Betroffene einer Entscheidung auf Grundlage eines Systems aus Anhang III mit rechtlicher oder ähnlich erheblicher Wirkung von Ihnen eine klare Erklärung zur Rolle der KI verlangen. Verstöße gegen Artikel 26 können Bußgelder bis 15 Mio. Euro oder 3 % des Umsatzes nach sich ziehen, bei KMU begrenzt auf den niedrigeren Betrag.
Schritt 7: Brauchen Sie eine Grundrechte-Folgenabschätzung?
Die meisten privaten KMU nicht. Artikel 27 verlangt sie vor dem Einsatz eines Hochrisiko-Systems von Einrichtungen des öffentlichen Rechts, privaten Einrichtungen, die öffentliche Dienste erbringen, und Betreibern von Systemen zur Kreditwürdigkeitsprüfung (Anhang III, 5 b) oder Preisbildung in Lebens- und Krankenversicherungen (5 c). Die Abschätzung beschreibt Prozess, Zeitraum und Häufigkeit der Nutzung, betroffene Gruppen, konkrete Risiken, menschliche Aufsicht und Abhilfe; das Ergebnis geht an die Marktüberwachungsbehörde. Das KI-Büro soll eine Vorlage bereitstellen; Teile einer DSGVO-Folgenabschätzung können per Verweis übernommen werden.
Wer überwacht den AI Act in Luxemburg?
Laut CNPD würde das Gesetzesprojekt Nr. 8476 die CNPD zur Marktüberwachungsbehörde für alle nicht anders zugewiesenen Fälle machen, zur zentralen Anlaufstelle und zur Betreiberin des nationalen KI-Reallabors. Bei den Grundrechten teilt sie sich Aufgaben mit ALIA und ITM; Sektoraufsichten wie CSSF und CAA behalten ihre Bereiche. Das Projekt legt auch die nationalen Sanktionen fest. Am 13.11.2026 führte die Abgeordnetenkammer es weiter als „en commission“, letzte Aktualisierung 10.07.2026.
Was gilt, wenn Sie ein eigenes KI-System entwickeln?
Dann sind Sie Anbieter, und ein KI-Reallabor kann helfen. Die Durchführungsverordnung (EU) 2026/2487, am 11.11.2026 im Amtsblatt veröffentlicht, legt gemeinsame Regeln fest: Anbieter bewerben sich, Betreiber können als Partner mitmachen, die regulatorischen Leistungen sind für KMU kostenlos und die Entscheidung kommt binnen drei Monaten. Details erklärt unsere Meldung zu den EU-Regeln für KI-Reallabore. Die Bewerbungsseite der CNPD, zuletzt aktualisiert am 15.01.2026, kündigte Einreichungen für ihr KI-Reallabor für August 2026 an; am 13.11.2026 fanden wir auf den Seiten der CNPD keinen veröffentlichten Aufruf. Für den Austausch mit der Aufsicht steht bis dahin die RE.M.I.-Gemeinschaft von CNPD und AI Factory offen, siehe unseren Bericht zur neuen Arbeitsgruppe zur Governance von KI-Agenten.
Checkliste: Was sollte ein Betreiber jetzt tun?
- Rolle geprüft: Betreiber oder Anbieter nach Artikel 25?
- Bestandsaufnahme mit Risikoklasse für jedes KI-Tool?
- Verbotene Praktiken ausgeschlossen, auch Emotionserkennung am Arbeitsplatz?
- Fälle nach Artikel 50 erkannt und Offenlegung geregelt?
- Tools aus Anhang III markiert und Anbieter schriftlich gefragt?
- Verantwortliche für Aufsicht, Protokolle und Vorfallmeldungen bei Hochrisiko-Tools benannt?
- Arbeitnehmervertretung vor jedem Hochrisiko-Einsatz am Arbeitsplatz informiert?
- Bedarf für eine Grundrechte-Folgenabschätzung geprüft?
Was ist noch offen?
- Das Gesetzesprojekt Nr. 8476 ist nicht verabschiedet. Zuständige Behörde und nationale Sanktionsregeln in Luxemburg stehen damit noch nicht fest.
- Einen Aufruf für das KI-Reallabor der CNPD nach dem AI Act fanden wir am 13.11.2026 auf den geprüften Seiten nicht.
- EUR-Lex hat unseren Zugriff am 13.11.2026 blockiert. Wir haben den konsolidierten Text im AI Act Service Desk (Stand 27.07.2026) und das Amtsblatt-PDF der Verordnung (EU) 2026/2487 über das Amt für Veröffentlichungen der EU genutzt.
- Ob die Vorlage des KI-Büros zu Artikel 27 schon veröffentlicht ist, haben wir nicht geprüft.
- Dieser Guide ist keine Rechtsberatung. Lassen Sie Hochrisiko-Fälle einzeln prüfen.
Fragen und Antworten
Fällt ein KMU, das nur ChatGPT nutzt, unter den AI Act?
Ab wann gelten die Hochrisiko-Pflichten für Betreiber?
Wer überwacht den AI Act in Luxemburg?
Quellen
- [1] Article 113: Entry into force and application, AI Act Service Desk (consolidated text as at 27.07.2026) abgerufen 2026-11-13
- [2] Article 3: Definitions, AI Act Service Desk abgerufen 2026-11-13
- [3] Article 5: Prohibited AI practices, AI Act Service Desk abgerufen 2026-11-13
- [4] Article 25: Responsibilities along the AI value chain, AI Act Service Desk abgerufen 2026-11-13
- [5] Article 26: Obligations of deployers of high-risk AI systems, AI Act Service Desk abgerufen 2026-11-13
- [6] Article 27: Fundamental rights impact assessment for high-risk AI systems, AI Act Service Desk abgerufen 2026-11-13
- [7] Article 50: Transparency obligations for providers and deployers of certain AI systems, AI Act Service Desk abgerufen 2026-11-13
- [8] Article 86: Right to explanation of individual decision-making, AI Act Service Desk abgerufen 2026-11-13
- [9] Article 99: Penalties, AI Act Service Desk abgerufen 2026-11-13
- [10] Article 111: AI systems already placed on the market or put into service, AI Act Service Desk abgerufen 2026-11-13
- [11] Annex III: High-risk AI systems referred to in Article 6(2), AI Act Service Desk abgerufen 2026-11-13
- [12] Guidelines on transparency obligations for providers and deployers of certain AI systems, European Commission abgerufen 2026-11-13
- [13] Commission Implementing Regulation (EU) 2026/2487 of 10 November 2026 on AI regulatory sandboxes, Official Journal L, 11.11.2026 (PDF via EU Publications Office) abgerufen 2026-11-13
- [14] Les systèmes d'IA prohibés selon l'AI Act : impact sur la protection des données personnelles, CNPD abgerufen 2026-11-13
- [15] Un an déjà pour le règlement européen sur l'intelligence artificielle, CNPD (18.08.2025) abgerufen 2026-11-13
- [16] Projet de loi 8476, Chambre des Députés abgerufen 2026-11-13
- [17] Sandkëscht, soumettre un projet, CNPD abgerufen 2026-11-13
- [18] L'AI Act en action, de la politique à la pratique, gouvernement.lu (20.01.2026) abgerufen 2026-11-13
- [19] Aspects légaux, gouvernement.lu abgerufen 2026-11-13
- [20] Legal notice, Shaping Europe's digital future abgerufen 2026-11-13