AI Europe
KI-gestützte Cyberkampagne traf die EU-Kommission
Die Kommission hat am 19.11.2026 bestätigt, dass eine am 22.10.2026 entdeckte KI-generierte Cyberkampagne Systeme lahmlegte; Täter und Datenverlust sind unklar.
Das Wichtigste
- Kommissionssprecher Thomas Regnier bestätigte am 19.11.2026 eine KI-generierte Cyberkampagne, entdeckt am 22.10.2026 und bestätigt am 26.10.2026.
- Mehrere Anwendungen wurden vorsorglich abgeschaltet; Hinweise auf eine Datenpanne, die das Personal insgesamt betrifft, fand die Kommission nicht.
- Der Name des Werkzeugs, ARTEX, stammt von einem anonymen EU-Vertreter bei Politico; CERT-EU und FBI warnen seit Anfang November vor ARTEX.
- Luxemburger Firmen unter NIS2 müssen erhebliche Vorfälle binnen 24 Stunden melden, erreichbare Systeme gehören gepatcht und mit MFA geschützt.
Auf dieser Seite
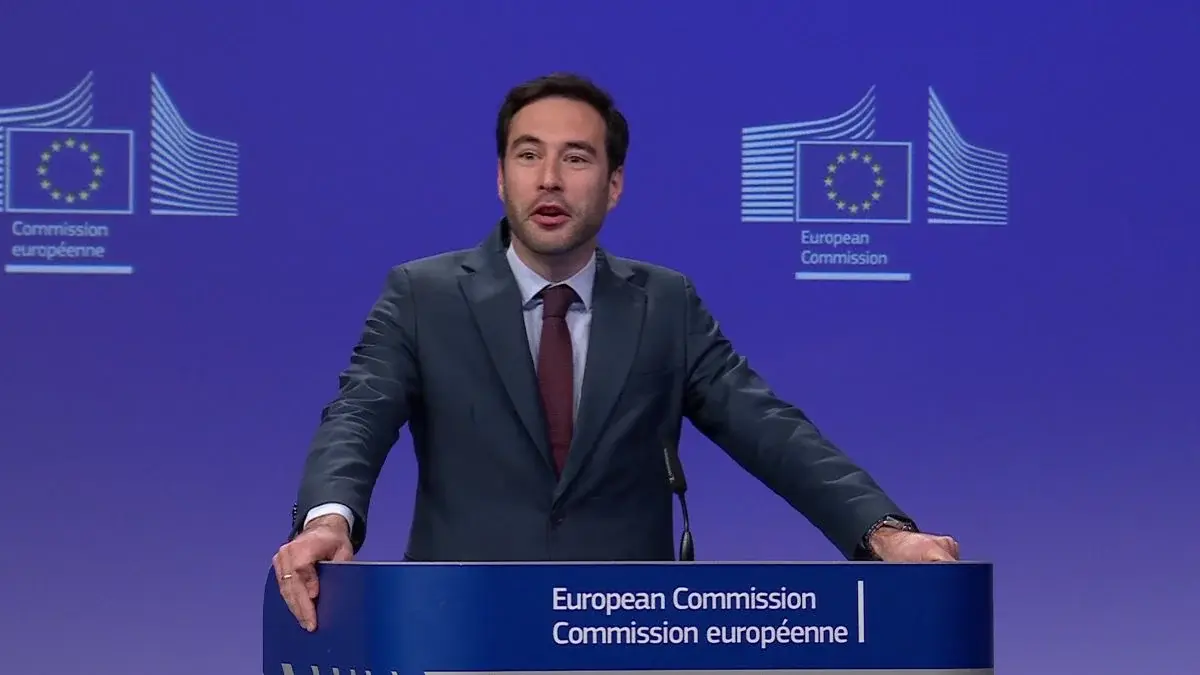
Die EU-Kommission hat bestätigt, dass sie Ziel einer mit künstlicher Intelligenz geführten Cyberkampagne war. Ihr Sprecher für Digitales, Thomas Regnier, sagte am 19.11.2026, der Vorfall sei am 22.10.2026 entdeckt worden und die Untersuchung laufe noch.
Öffentlich äußerte sich die Kommission erst, nachdem Politico im Brussels Playbook am Morgen des 19.11.2026 über den Angriff berichtet hatte. Die Nachrichtenagentur AP meldete danach unter Berufung auf einen Vertreter in Brüssel, ein KI-gestützter Angriff habe die EU im Oktober getroffen, einige digitale Werkzeuge seien weiter offline. Dieser Artikel trennt, was die Kommission offiziell bestätigt hat, von dem, was Medien unter Berufung auf anonyme Quellen berichten.
Was hat die Kommission bestätigt?
Beim Mittagsbriefing der Kommission am 19.11.2026 beantwortete Regnier fast neun Minuten lang Fragen zu dem Vorfall. Aufzeichnung und Abschrift veröffentlicht der audiovisuelle Dienst der Kommission. Offiziell sagte er:
- Die Kommission habe kürzlich die nötigen Schritte als Reaktion auf eine entdeckte Cyberkampagne ergriffen.
- Zum Schutz seien mehrere Anwendungen vorübergehend abgeschaltet worden, die meisten liefen inzwischen wieder.
- Entdeckt wurde der Vorfall am 22.10.2026, bestätigt nach einer ersten Untersuchung am 26.10.2026.
- Man habe keine Hinweise auf eine Datenpanne gefunden, die das Personal der Kommission insgesamt betreffe.
- Eine Lösegeldforderung sei ihm nicht bekannt.
- Es habe sich um eine KI-generierte Cyberkampagne gehandelt, um den Missbrauch eines öffentlich verfügbaren KI-Werkzeugs.
- Die Kommission stehe in engem Kontakt mit CERT-EU und dem Europäischen Datenschutzbeauftragten.
Wer hinter dem Angriff steckt, wollte Regnier nicht sagen („on the attribution, I will not go there“). Auch ob der Angriff vorbei ist und wie groß er war, ließ er offen. Bestätigt hat er, dass es eine Reihe von Vorfällen war.
Was berichten die Medien darüber hinaus?
Einige Details stammen nur aus anonymen Quellen und sind von der Kommission nicht bestätigt:
- Der Name des Werkzeugs: Politico zitiert einen EU-Vertreter, CERT-EU habe festgestellt, dass „internationale Hacker“ ARTEX nutzten, ein öffentlich verfügbares KI-Werkzeug zum Aufspüren von Schwachstellen. Regnier nannte den Namen nicht.
- Die betroffenen Systeme: Laut Politico waren Sysper, die interne Plattform für Gehaltsabrechnungen, Urlaub und Arbeitszeiten, und MyPMO für die Erstattung von Arztkosten betroffen, die Störung dauerte mehr als zehn Tage. Euronews berichtet, die Krankenversicherung JSIS sei am 19.11.2026 noch nicht erreichbar gewesen.
- Die interne Reaktion: Politico zufolge befasste sich das Corporate Management Board, das oberste interne Krisengremium der Kommission, mit den Vorfällen, und Exekutiv-Vizepräsidentin Henna Virkkunen unterrichtete das Kollegium.
Ob persönliche Daten abgeflossen sind, bleibt offen. Regniers Formulierung „Personal insgesamt“ schließt nicht aus, dass Daten einzelner Beschäftigter betroffen sind.
Wöchentlich, Donnerstagvormittag, mitteleuropäische Zeit.
Das Thinking-Briefing
Eine E-Mail pro Woche: was sich bei europäischer Unternehmenssoftware geändert hat, welche Preise sich bewegt haben und welchen Vergleich wir veröffentlicht haben. Keine Werbepost.
Was ist ARTEX?
CERT-EU, der Cybersicherheitsdienst der EU-Institutionen, hat am 05.11.2026 vor ARTEX gewarnt. Er beschreibt das Werkzeug als quelloffene Plattform für autonome Penetrationstests, gesteuert von großen Sprachmodellen. Ein Bediener gibt ein Ziel in natürlicher Sprache vor, KI-Agenten führen Aufklärung und Tests mit echten Werkzeugen aus. Ein eigenes Modell hat ARTEX nicht, es bindet externe Sprachmodell-Anbieter an.
Laut CERT-EU haben mehrere Angreifergruppen weltweit ARTEX genutzt, um ihre Kampagnen zu automatisieren. CERT-EU habe ähnliche KI-gesteuerte Aktivitäten gegen die eigenen Einrichtungen beobachtet, die „höchstwahrscheinlich“ ARTEX einsetzten. Der ursprüngliche Autor nahm das Repository im Oktober 2026 vom Netz, unabhängige Abspaltungen sind aber weiter verfügbar.
Das FBI veröffentlichte am 13.11.2026 eine eigene Warnung (FLASH-20261113-001). Danach nutzen Angreifer ARTEX seit mindestens August 2026 gegen Organisationen vieler Branchen, darunter Finanzdienstleister und Behörden. Manche Angriffe führten in weniger als drei Stunden vom ersten Anvisieren bis zu privilegiertem Zugriff. Der CERT-EU-Beitrag nennt den Vorfall bei der Kommission nicht; die Verbindung zwischen beidem beruht auf dem Politico-Bericht.
Was bedeutet das für Unternehmen in Luxemburg?
Ziel war eine EU-Institution, nicht Luxemburger Firmen. Die Methode ist aber nicht an ein Ziel gebunden: CERT-EU und FBI beschreiben ein frei verfügbares Werkzeug, das aus dem Internet erreichbare Systeme in Maschinengeschwindigkeit nach Schwachstellen absucht. Die Empfehlungen von CERT-EU gelten für jede Organisation:
- Aus dem Internet erreichbare IT-Systeme erfassen und nur die freigeben, die es wirklich brauchen.
- Verwaltungs- und Steueroberflächen vom Internet trennen und erreichbare Systeme vorrangig patchen.
- Mehr-Faktor-Authentifizierung auf allen kritischen Systemen einsetzen und Administratorkonten auf ungewöhnliche Aktivität überwachen.
- Auch kleine Befunde beheben, weil KI-Werkzeuge harmlose Fehlkonfigurationen zu ernsten Angriffswegen verketten können.
Für viele Firmen gibt es zudem gesetzliche Pflichten. Luxemburg hat NIS2 mit dem Gesetz vom 05.05.2026 umgesetzt, in Kraft seit dem 10.05.2026. Wesentliche und wichtige Einrichtungen müssen erhebliche Sicherheitsvorfälle ihrer zuständigen Behörde melden. In den vom ILR beaufsichtigten Sektoren gilt: Frühwarnung binnen 24 Stunden nach Entdeckung, Meldung binnen 72 Stunden, Abschlussbericht einen Monat später. Hersteller digitaler Produkte müssen aktiv ausgenutzte Schwachstellen seit dem 11.09.2026 nach dem Cyber Resilience Act melden, wie unser Artikel zum ENISA-Bericht und zum CRA erklärt.
Firmen außerhalb von NIS2 können Vorfälle an CIRCL melden, das Computer Incident Response Center Luxembourg, das auch Werkzeuge für Verteidiger anbietet. Am 19.11.2026 fanden wir auf den Websites von CIRCL und GOVCERT.LU keinen eigenen Hinweis zu ARTEX. Für Firmen, die stark von Cloud-Diensten abhängen, lohnt auch unser Notfallplan für Microsoft-365-Ausfälle.
Was ist noch offen?
Die Kommission hat nicht gesagt, wer hinter der Kampagne steckt, wie die Angreifer eingedrungen sind, ob der Angriff beendet ist und ob persönliche Daten gestohlen wurden. Solange die Untersuchung laufe, werde er keine abschließenden Aussagen machen, sagte Regnier. Wir aktualisieren diesen Artikel, sobald Kommission oder CERT-EU mehr veröffentlichen.
Quellen
- [1] EC Midday press briefing of 19/11/2026: Cyber campaign against the European Commission, Q&A (video and transcript) abgerufen 2026-11-19
- [2] CERT-EU, From Penetration Testing to Cyber Threat: Beware of ARTEX (05.11.2026) abgerufen 2026-11-19
- [3] FBI FLASH-20261113-001: Threat Overview of ARTEX Autonomous Penetration Testing Framework (13.11.2026) abgerufen 2026-11-19
- [4] Politico Brussels Playbook: Cyberattack hits the Commission (19.11.2026) abgerufen 2026-11-19
- [5] AP: A cyberattack using artificial intelligence targeted the EU in October, official says (19.11.2026) abgerufen 2026-11-19
- [6] Euronews: EU Commission hit by large-scale cyberattack with data leakage unknown (19.11.2026) abgerufen 2026-11-19
- [7] RTÉ: AI tools used in cyberattack on European Commission (19.11.2026) abgerufen 2026-11-19
- [8] tagesschau: KI-gestützter Cyberangriff auf EU-Kommission (19.11.2026) abgerufen 2026-11-19
- [9] ILR, NIS 2 abgerufen 2026-11-19
- [10] ILR, Notification incident abgerufen 2026-11-19
- [11] CIRCL, Computer Incident Response Center Luxembourg abgerufen 2026-11-19
- [12] GOVCERT.LU abgerufen 2026-11-19
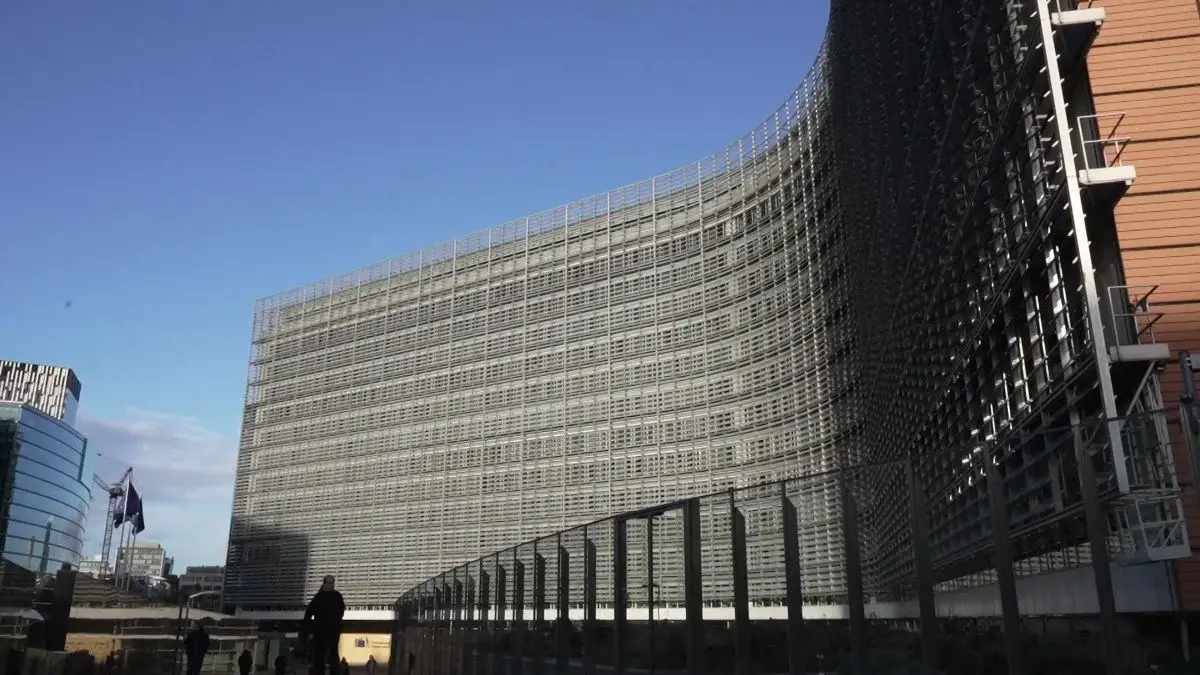
- [13] EC Audiovisual Service, Exterior views of the Berlaymont building (19.11.2026) abgerufen 2026-11-19
- [14] EC Audiovisual Service, Copyright and conditions of use abgerufen 2026-11-19